Ko legitimna e-pošta ni dovolj: primer Revolut odpira vprašanje prihodnosti digitalne identitete
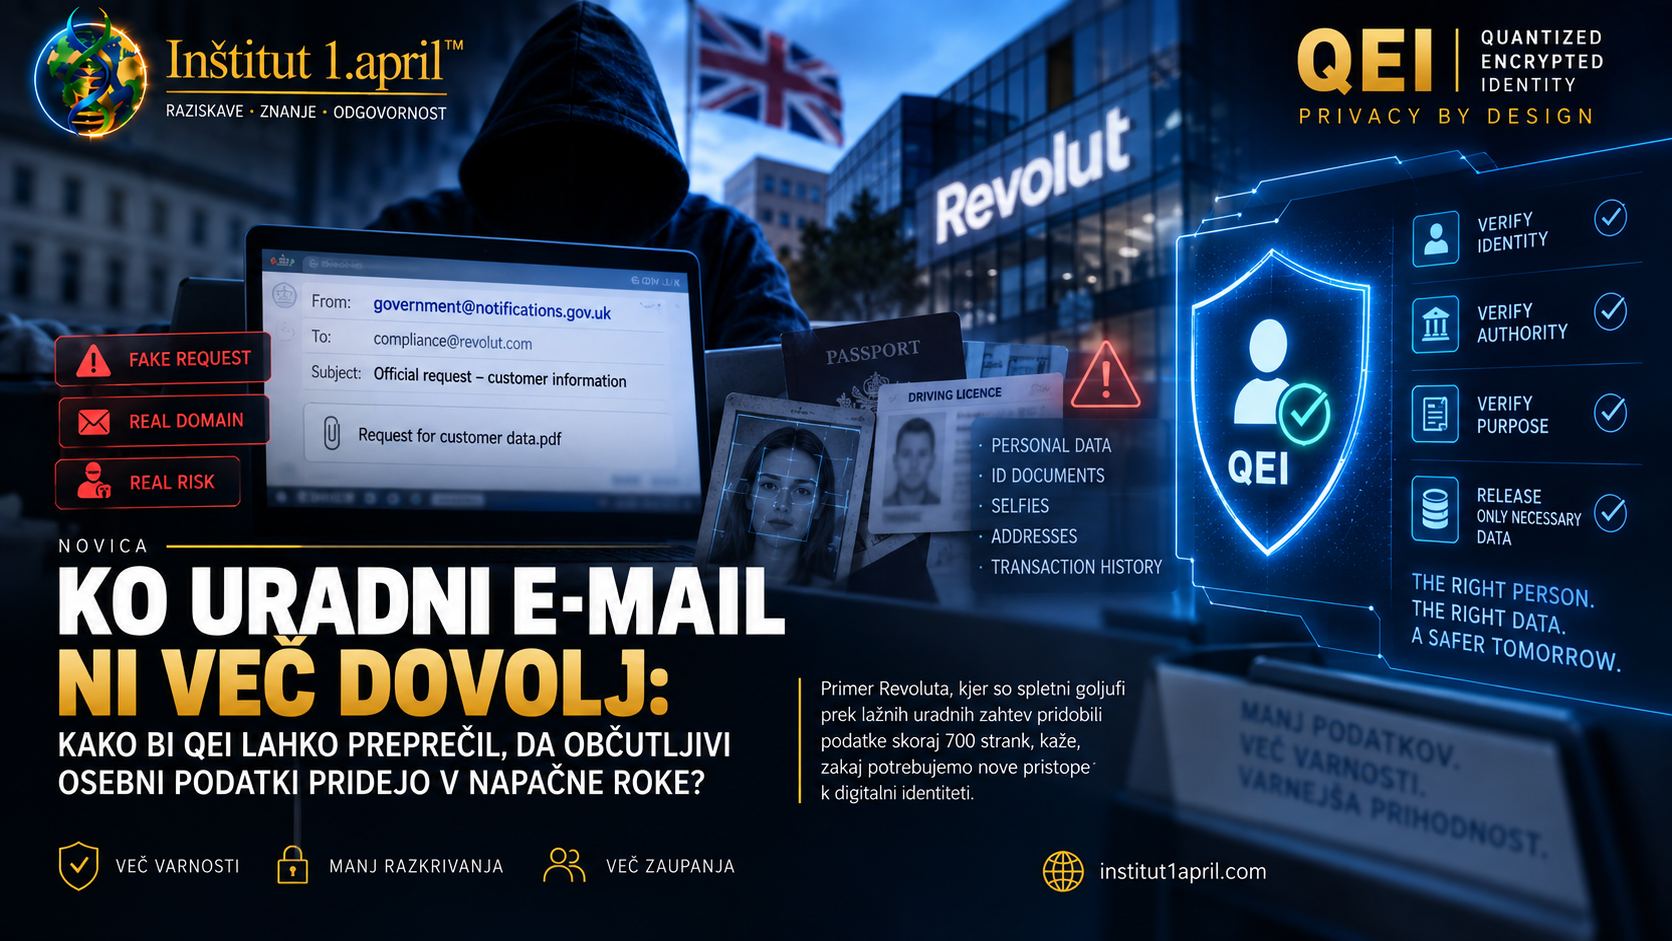
Nedavni varnostni incident pri Revolutu odpira vprašanje, ki presega eno podjetje in eno finančno institucijo: kako v digitalnem svetu zanesljivo preveriti ne samo, od kod prihaja zahteva za občutljive podatke, temveč tudi kdo jo dejansko pošilja, ali je ta oseba za zahtevo pooblaščena in do katerih podatkov ima pravico dostopati? Primer kaže, da je lahko komunikacijski kanal videti legitimen, ne da bi bila s tem nujno dokazana tudi identiteta in pristojnost osebe na drugi strani.
Kaj se je zgodilo?
Revolut je septembra 2026 potrdil varnostni incident, pri katerem je nepooblaščena tretja oseba uporabila e-poštni naslov na legitimni domeni državnega organa in prek njega pošiljala lažne zahteve za informacije o strankah.
Po navedbah Revoluta je šlo za zunanjo prevaro z lažnim predstavljanjem. Ko je bila zloraba odkrita, je podjetje naslov blokiralo ter obvestilo zadevni državni organ, organe pregona in pristojne regulatorje. Revolut je obenem poudaril, da njegovi sistemi in sredstva strank niso bili prizadeti.
Toda občutljivi podatki omejenega števila strank so bili razkriti nepooblaščeni osebi. Po javno objavljenih informacijah so lahko med podatki bili osebni in kontaktni podatki, kopije identifikacijskih dokumentov ter pri nekaterih strankah tudi drugi podatki, povezani z računom in transakcijami.
To je pomembna razlika.
Ne govorimo o potrjenem vdoru v osrednje sisteme Revoluta, temveč o drugi vrsti varnostnega problema: zahteva je prišla prek komunikacijskega kanala, ki je deloval legitimno, oseba za njim pa ni bila upravičena do zahtevanih informacij.
Pravo vprašanje ni samo: »Od kod je prišlo sporočilo?«
Digitalna komunikacija že dolgo temelji na preverjanju domen, certifikatov, računov, naprav in drugih tehničnih elementov.
Toda legitimnost kanala sama po sebi še ne odgovori na tri ključna vprašanja:
Kdo zahteva podatke?
Ali je ta oseba pooblaščena, da jih zahteva?
Katere podatke je ta oseba dejansko upravičena prejeti?
Prav v tem je širši pomen primera Revolut.
Če nekdo komunicira prek legitimnega sistema ali legitimne domene, to še ne pomeni nujno, da ima tudi legitimno pooblastilo za določeno dejanje.
“V digitalnem svetu prihodnosti ne bo dovolj preveriti, od kod prihaja zahteva. Preveriti bo treba tudi, kdo jo pošilja, s kakšnim pooblastilom in do katerih podatkov ima pravico.”
— Inštitut 1. april
Digitalna identiteta ni finančna storitev
Ob tem primeru je pomembno ločiti dve stvari.
Revolut je predvsem finančna platforma oziroma ponudnik finančnih storitev. Digitalna identiteta pa je infrastruktura za dokazovanje identitete, lastnosti, pooblastil ali pravic posameznika oziroma organizacije.
To ni isto.
Finančna storitev lahko upravlja:
bančni račun in plačila,
kartice in prenose denarja,
finančne transakcije,
osebne finance.
Sistem digitalne identitete pa lahko služi za dokazovanje:
kdo je oseba,
kakšno vlogo ima,
ali ima določeno pooblastilo,
ali sme dostopati do določene storitve ali podatka.
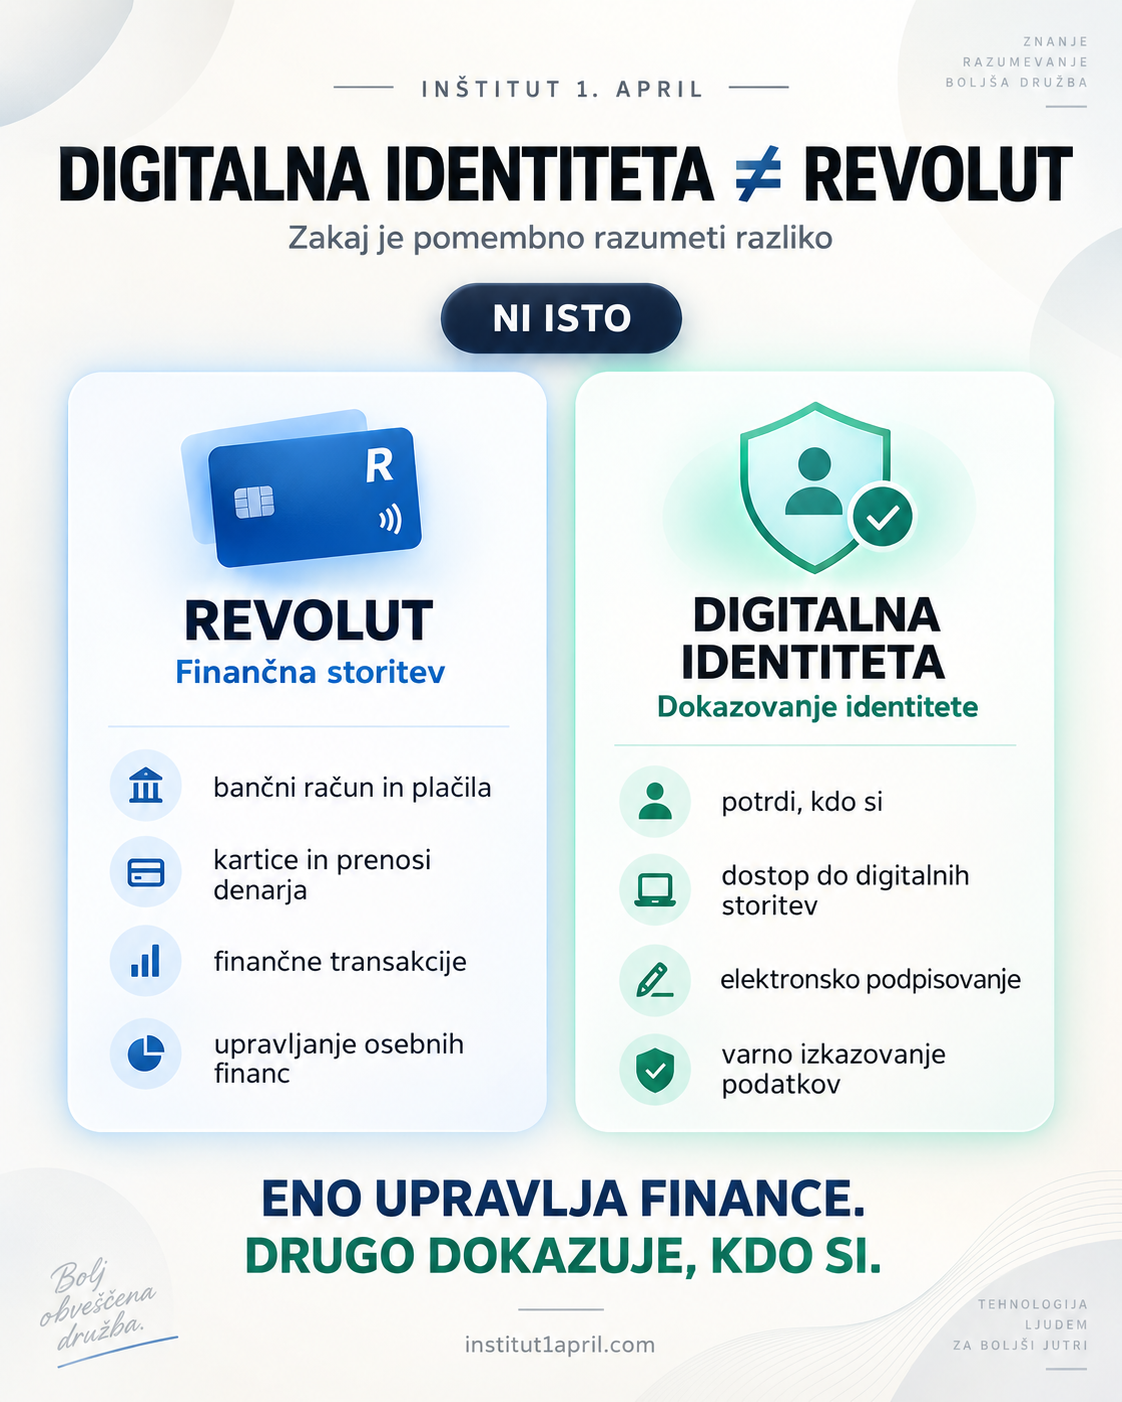
Eno upravlja finance. Drugo dokazuje, kdo si oziroma kaj smeš storiti.
Kaj bi moral preverjati sistem prihodnosti?
Predstavljajmo si, da državni organ potrebuje določene podatke finančne institucije.
Današnji proces lahko vključuje uradno komunikacijo, institucionalni e-poštni naslov, dokumentacijo in notranje postopke preverjanja.
Naprednejši sistem digitalne identitete pa bi lahko zahteval še dodatno kriptografsko dokazilo:
IDENTITY VERIFIED
ORGANIZATION VERIFIED
ROLE VERIFIED
AUTHORITY VERIFIED
REQUEST SCOPE VERIFIED
Šele nato:
DATA ACCESS AUTHORIZED
To pomeni, da sistem ne bi preverjal samo, ali zahteva prihaja iz določene institucije.
Preverjal bi tudi, ali je konkretna oseba dejansko pooblaščena za konkretno zahtevo.
In tukaj se začne vprašanje QEI
Pri Inštitutu 1. april v okviru razvojnega koncepta QEI – Quantized Encrypted Identity raziskujemo prav vprašanje, kako bi lahko digitalna identiteta prihodnosti omogočala močnejše kriptografsko preverjanje ob hkratnem zmanjševanju nepotrebnega razkrivanja osebnih podatkov.
QEI na tej stopnji ni implementiran sistem in zato ne trdimo, da bi preprečil konkretni incident pri Revolutu.
Primer pa je uporaben za raziskovalno vprašanje:
Ali bi lahko prihodnja digitalna identitetna infrastruktura preverjala ne samo identiteto osebe, ampak tudi njeno trenutno vlogo, pooblastilo in dovoljeni obseg zahteve?
Na primer:
WHO ARE YOU?
→ preverjena digitalna identiteta
WHO DO YOU REPRESENT?
→ preverjena povezava z institucijo
WHAT IS YOUR ROLE?
→ preverjena funkcija
ARE YOU AUTHORIZED?
→ kriptografsko preverjeno pooblastilo
WHAT MAY YOU ACCESS?
→ dovoljen obseg podatkov
Šele nato bi sistem odločal o dostopu.
Ne »zaupaj domeni«, ampak »preveri pooblastilo«
To bi pomenilo pomemben premik v digitalni varnosti.
Namesto:
»Sporočilo prihaja z uradne domene, zato mu zaupamo.«
bi sistem uporabljal načelo:
»Kanal je preverjen. Zdaj preverimo še osebo, njeno vlogo, pooblastilo in obseg zahteve.«
Tudi kompromitiran ali zlorabljen komunikacijski kanal tako sam po sebi ne bi predstavljal zadostnega dokaza za dostop do občutljivih podatkov.
Razkriti samo tisto, kar je potrebno
Drugi pomemben element je količina podatkov.
Pri zahtevi za podatke ne bi smelo biti pomembno samo vprašanje, ali je dostop dovoljen, ampak tudi:
do katerih podatkov je dovoljen?
Če ima uradna oseba zakonito pooblastilo za pridobitev enega določenega podatka, to ne pomeni nujno, da potrebuje celoten profil osebe.
To je povezano z enim osrednjih načel QEI:
dokazati potrebno lastnost oziroma omogočiti potreben dostop z najmanjšim možnim razkritjem podatkov.
Namesto:
AUTHORIZED = ACCESS TO EVERYTHING
bi lahko veljalo:
AUTHORIZED FOR PURPOSE X = ACCESS ONLY TO DATA REQUIRED FOR PURPOSE X
Takšen pristop je povezan z načeli minimizacije podatkov, omejitve namena in Privacy by Design.
Toda QEI ne sme postati nova centralna točka nadzora
Ob tem obstaja pomembno opozorilo.
Če bi sistem digitalne identitete preverjal identiteto, institucijo, funkcijo in pooblastila, bi lahko slabo zasnovana infrastruktura postala tudi zelo močan sistem centralnega nadzora.
Zato vprašanje ni samo:
Kako povečati preverjanje?
Enako pomembno je:
Kako povečati preverjanje, ne da bi povečali nepotreben nadzor nad posameznikom?
Prav zato mora razvoj takšne arhitekture vključevati kriptografsko zaščito, minimalno razkrivanje podatkov, jasno ločevanje pooblastil, sledljivost dostopov in neodvisno varnostno ter pravno presojo.
Primer Revolut je opozorilo za celoten digitalni ekosistem
Primer zato ni pomemben samo za eno finančno podjetje.
Podobno vprašanje se lahko pojavi povsod, kjer organizacije obdelujejo občutljive podatke in prejemajo zahteve drugih institucij:
banke, zavarovalnice, telekomunikacijska podjetja, zdravstvene ustanove, državni registri, ponudniki digitalnih storitev in številni drugi sistemi.
Digitalizacija povečuje hitrost izmenjave podatkov.
Toda hitrejša izmenjava podatkov mora spremljati tudi močnejše preverjanje upravičenosti do njih.
“Preverjena pot sporočila še ni preverjena identiteta pošiljatelja. Preverjena identiteta pa še ni preverjeno pooblastilo. Digitalno zaupanje prihodnosti bo moralo dokazovati vse troje.”
— Inštitut 1. april
Od identitete do preverljivega pooblastila
Primer Revolut kaže, zakaj naslednja generacija digitalne identitete ne sme odgovoriti samo na vprašanje:
»Kdo si?«
Odgovoriti mora tudi na:
»Koga predstavljaš?«
»Kakšna je tvoja vloga?«
»Kaj smeš zahtevati?«
»Katere podatke smeš prejeti?«
In morda najpomembneje:
»Ali je tvoje pooblastilo veljavno prav zdaj, za to konkretno zahtevo?«
To je področje, ki ga želimo v okviru raziskovalnega razvoja QEI podrobneje preučevati.
Ne zato, da bi nadomestili obstoječe evropske ali nacionalne sisteme digitalne identitete.
Temveč zato, da bi raziskali, ali je mogoče prihodnje digitalno zaupanje graditi tako, da sistem preveri več o upravičenosti do dejanja in hkrati razkrije manj o posamezniku.
Opomba: QEI – Quantized Encrypted Identity je razvojni in raziskovalni koncept Inštituta 1. april. QEI trenutno ni implementiran ali certificiran sistem. Primer Revolut je v članku uporabljen kot izhodišče za raziskovalno razpravo o preverjanju digitalne identitete, vlog in pooblastil; članek ne predstavlja ugotovitve, da bi QEI konkretni incident preprečil.