Najpogostejše spletne prevare: kako bi lahko QEI preprečil zlorabo digitalne identitete?
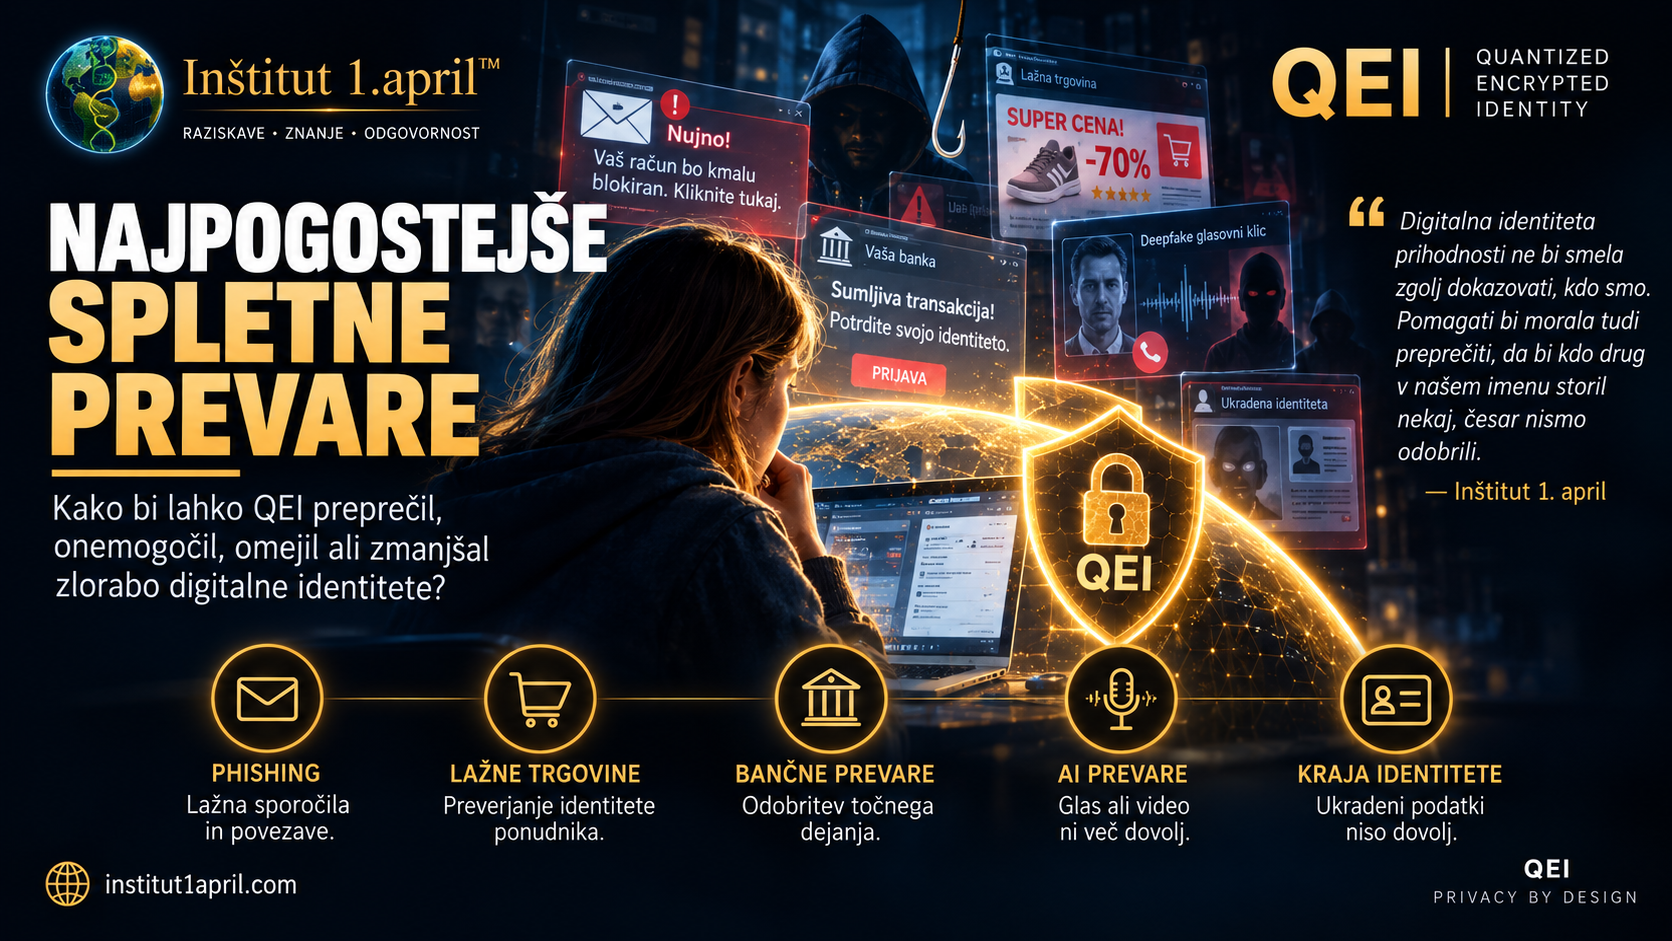
Od lažnih spletnih trgovin, investicijskih goljufij in ukradenih bančnih podatkov do ponarejenih glasov in zlorabe umetne inteligence. Spletne prevare postajajo vse bolj prepričljive. Ali bi lahko digitalno identiteto zasnovali tako, da prevarantu ne bi zadostovalo zgolj ukrasti gesla, ponarediti sporočila ali izsiliti napačne odločitve?
Spletne prevare že dolgo niso več omejene na sumljiva elektronska sporočila. Danes je lahko lažna trgovina videti povsem resnična. Goljuf lahko uporabi pravi naslov elektronske pošte kompromitiranega podjetja, posnema glas direktorja ali pripravi navidezno verodostojen videoposnetek.
Za uspešno prevaro včasih sploh ne potrebuje dostopa do bančnega računa. Dovolj je, da posameznika prepriča, naj denar nakaže sam.
Po podatkih nacionalnega odzivnega centra SI-CERT je bilo leta 2025 v Sloveniji obravnavanih 6.196 kibernetskih incidentov, med njimi 1.995 primerov phishinga. Po podatkih slovenske policije, ki jih navaja SI-CERT, je vrednost prijavljenih oškodovanj zaradi spletnih goljufij znašala 40,4 milijona evrov.
Za številkami so ljudje, njihove družine, podjetja in življenjski prihranki. Zato se odpira pomembno vprašanje: ali lahko digitalna identiteta postane aktivna zaščita posameznika in ne zgolj sredstvo za njegovo prepoznavanje?
To je eno izmed raziskovalnih vprašanj koncepta QEI – Quantized Encrypted Identity, ki nastaja v okviru Inštituta 1. april.
Zakaj so spletne prevare še vedno uspešne?
Veliko spletnih goljufij temelji na izkoriščanju zaupanja. Sporočilu verjamemo, ker je videti kot obvestilo banke. Klicatelju zaupamo, ker govori z glasom družinskega člana. Elektronski naslov se zdi verodostojen, ker pripada znanemu podjetju.
Goljufi ustvarjajo občutek nujnosti, strahu ali izjemne priložnosti. Ko posameznik sprejme napačno odločitev, sistem njegovo dejanje lahko obravnava kot legitimno, ker je pravilno vnesel geslo ali odobril nakazilo.
Pri QEI raziskujemo razlikovanje med tremi vprašanji: identiteta – kdo izvaja dejanje; pooblastilo – ali ga sme opraviti; avtorizacija – kaj natančno je odobril in pod katerimi pogoji.
1. Lažna elektronska sporočila in SMS-i – phishing in smishing
Prevaranti se predstavljajo kot banke, poštne službe ali državni organi. Uporabnika napotijo na ponarejeno spletno stran, kjer vnese geslo, kartične podatke ali potrditveno kodo.
Kako bi lahko deloval QEI?
V predvidenem modelu bi preverjanje temeljilo na kriptografsko zaščitenih dokazilih, vezanih na zaupanja vredno napravo in konkretno storitev. Lažna spletna stran tako ne bi mogla preprosto prenesti prestreženega dokazila v drugo storitev, če bi bila potrditev pravilno kriptografsko vezana na njen izvor in trenutno zahtevo.
Možni učinek QEI: preprečevanje nepooblaščenih prijav in zmanjšanje uporabnosti ukradenih prijavnih podatkov. Zaščita bi veljala pri storitvah, ki bi takšno preverjanje dejansko uporabljale; razkritja drugih osebnih informacij ne bi nujno preprečila.
2. Lažne spletne trgovine in prevare pri nakupih
Ponarejene trgovine obljubljajo izjemne popuste, uporabljajo logotipe znanih blagovnih znamk in prikazujejo prepričljive ocene. Kupec plača, naročenega blaga pa ne prejme. Na oglasnikih se pojavljajo tudi lažni kupci, ki prodajalca zvabijo na ponarejen plačilni obrazec.
Kako bi lahko deloval QEI?
Preverljive organizacijske poverilnice bi lahko dokazovale, katera pravna oseba stoji za storitvijo in ali ima zastopnik veljavno pooblastilo. Pri plačilu bi bilo mogoče preveriti, ali se potrjeni prejemnik ujema s trgovcem, ter avtorizacijo vezati na konkreten znesek in prejemnika.
Možni učinek QEI: omejitev lažnega predstavljanja trgovcev in določenih preusmeritev plačil. Resnična identiteta trgovca še ne dokazuje poštenosti ali zagotavlja dostave; potrebni so tudi mehanizmi varstva potrošnikov.
3. Investicijske, kriptovalutne in lažne trgovalne platforme
Goljufi prikazujejo izmišljene dobičke in uporabnike prepričujejo v vedno nova vplačila. Ob poskusu izplačila zahtevajo dodatne stroške ali davke; včasih žrtve prepričajo tudi v namestitev programske opreme za oddaljeni dostop.
Kako bi lahko deloval QEI?
Raziskovali bi lahko preverjanje organizacijske identitete in pooblastil ponudnika, dodatno preverjanje prejemnika denarja ter posebno avtorizacijo visoko tveganih nakazil. QEI bi lahko omejil razkrivanje osebnih podatkov, ki niso nujni za izbrano storitev.
Možni učinek QEI: omejevanje zlorabe identitete in nepooblaščenih transakcij. Preverjena identiteta prejemnika sama po sebi ne dokazuje, da je naložba zakonita ali donosna; tudi regulatorni nadzor in bančni mehanizmi ostajajo nujni.
4. Kraja bančne identitete in nepooblaščena nakazila
Napadalci skušajo pridobiti bančne poverilnice, nadzor nad napravo ali možnost potrjevanja transakcij. V drugih primerih uporabnika prepričajo, naj plačilo odobri sam. Evropski bančni organ in Evropska centralna banka opozarjata, da so se goljufi prilagodili močnejši avtentikaciji in vse pogosteje manipulirajo plačnike.
Kako bi lahko deloval QEI?
Pomembna razvojna možnost je avtorizacija, kriptografsko vezana na točno določen znesek, prejemnika in namen. Pri nakazilu 850 evrov bi denimo sistem preverjal zapis: OSEBA A → 850 EUR → PREJEMNIK B → NAMEN → IZRECNA ODOBRITEV.
Če bi napadalec zamenjal prejemnika ali znesek spremenil na 8.500 evrov, prvotna avtorizacija ne bi ustrezala novi zahtevi.
Možni učinek QEI: zavrnitev spremenjenih ali nepooblaščenih transakcij. Če uporabnik zaradi prevare zavestno odobri prav goljufovo plačilo, bi potrebovali še neodvisne kontrole in mehanizme zaznavanja goljufij.
5. Lažni direktorji, ponarejeni računi in poslovne prevare
Računovodstvo lahko prejme sporočilo, ki je videti kot navodilo direktorja ali dobavitelja za nujno nakazilo na nov bančni račun. Sporočilo lahko prihaja celo iz dejansko kompromitiranega poslovnega predala.
Kako bi lahko deloval QEI?
Direktorjev elektronski naslov ali posnetek njegovega glasu sam po sebi ne bi smel predstavljati zadostne avtorizacije. Preveriti bi bilo mogoče identiteto zahtevnika, njegovo organizacijsko vlogo in pooblastilo za znesek, prejemnika ter izrecno odobritev plačila. Za posebej občutljive operacije bi sistem lahko zahteval več neodvisnih potrditev.
Možni učinek QEI: preprečevanje nekaterih nepooblaščenih poslovnih dejanj kljub prepričljivo ponarejeni komunikaciji. Pogoj je dejanska integracija preverjanja v organizacijske in plačilne postopke.
6. Ljubezenske prevare in lažno predstavljanje oseb
Goljufi več tednov ali mesecev gradijo zaupanje z ukradenimi fotografijami, izmišljenimi zgodbami in čustvenim pritiskom, nato zahtevajo denar za nujne stroške, zdravljenje ali potovanje.
Kako bi lahko deloval QEI?
Na podprtih komunikacijskih platformah bi lahko omogočili prostovoljno preverjanje, da je sogovornik res upravičen imetnik določene digitalne identitete, brez razkritja vseh podatkov.
Možni učinek QEI: zmanjšanje zlorabe tujih identitet in lažnega predstavljanja. Preverjena identiteta pa ne pomeni preverjenih namenov: tudi resnična oseba lahko drugo osebo prevara.
7. Ponarejeni glasovi, videoposnetki in prevare z umetno inteligenco
Umetna inteligenca lahko ustvari prepričljive sintetične glasove in podobe. Napadalec se lahko po telefonu ali v videoklicu predstavi kot družinski član, direktor ali poslovni partner.
Kako bi lahko deloval QEI?
Namesto prepoznavnega glasu bi bilo za občutljivo dejanje mogoče zahtevati neodvisno kriptografsko dokazilo, povezano s trenutno komunikacijsko sejo. Če dokazila ne bi bilo, bi bila zatrjevana identiteta nepotrjena.
Možni učinek QEI: preprečevanje uporabe ponarejenega glasu ali videa kot edinega dokaza identitete in odobritve. Nastajanja lažnih vsebin sam QEI ne bi preprečil.
8. Kraja osebnih podatkov in sklepanje pogodb v tujem imenu
Ukradeni osebni dokumenti in druge informacije se lahko uporabljajo za poskuse odpiranja računov, naročanja storitev ali sklepanja posojil v tujem imenu.
Kako bi lahko deloval QEI?
Za običajno preverjanje lastnosti bi lahko storitev pridobila le namensko omejeno dokazilo, pri pravno pomembni pogodbi pa bi bilo mogoče zahtevati preverjanje imetnika in izrecno avtorizacijo konkretnega pravnega dejanja. Fotografija dokumenta ali seznam ukradenih podatkov ne bi zadostovala.
Možni učinek QEI: preprečevanje določenih pogodb in registracij v tujem imenu. Učinek je odvisen od uporabe teh pravil v dejanskem postopku.
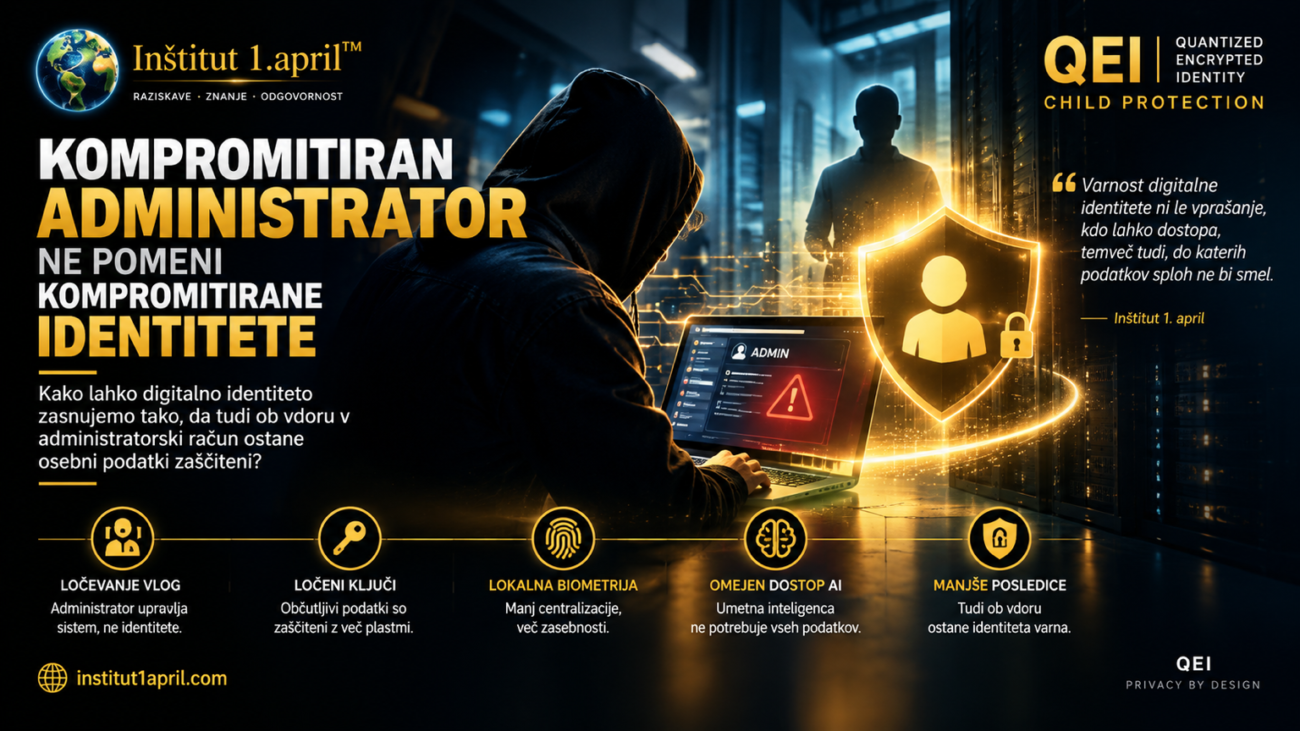
9. Vdor v uporabniški ali administratorski račun
En sam kompromitiran račun ne bi smel samodejno omogočiti dostopa do vseh povezanih osebnih podatkov. QEI zato raziskuje ločevanje pravic upravljanja sistema od dostopa do identitete ter izolacijo ključev in občutljivih funkcij.
Če bi bil administratorski račun zlorabljen, bi dodatne odobritve, omejeni privilegiji, sledljivost in preklic poverilnic lahko zmanjšali obseg škode.
Možni učinek QEI: omejevanje posledic uspešnega vdora in tveganja množičnega razkritja identitet. Absolutne zaščite ni, posebej če napadalec obvladuje tudi ključne naprave ali postopke obnove.
Štiri ravni zaščite: preprečiti, onemogočiti, omejiti ali zmanjšati
Prva raven – preprečiti
Napadalec ne more uporabiti ukradene poverilnice za prijavo, ker nima veljavnega kriptografskega dokaza za ustrezno storitev.
Druga raven – onemogočiti
Sistem zavrne občutljivo dejanje, ker manjka veljavno pooblastilo, neodvisna odobritev ali avtorizacija konkretne transakcije.
Tretja raven – omejiti
Kompromitacija ene komponente ne omogoča samodejnega dostopa do vseh ključev, osebnih podatkov ali identitet.
Četrta raven – zmanjšati
Dodatne kontrole, zmanjševanje razkritih podatkov, zaznavanje tveganih dejanj in postopki obnove zmanjšujejo verjetnost oziroma obseg škode, tudi ko napada ni mogoče povsem preprečiti.
Kaj bi moral QEI dejansko vsebovati?
Za raziskovanje zaščite pred spletnimi prevarami bi bilo treba v preizkusnem okolju združiti preverljivo digitalno identiteto, namensko omejena dokazila, preverjanje organizacijskih vlog, avtorizacijo konkretnega dejanja, ločevanje varnostnih ključev, neodvisne odobritve tveganih postopkov ter preklic in varno obnovitev.
Takšna infrastruktura bi morala sodelovati z bankami, javnimi ustanovami in ponudniki digitalnih storitev. Brez njihove integracije QEI ne more samostojno nadzorovati ali blokirati dejanj v zunanjih informacijskih sistemih.
Ali bi QEI lahko popolnoma odpravil spletne prevare?
Popolna odprava ni realistična obljuba. Kriptografsko dokazilo lahko preveri določeno identiteto, pravico ali odobritev, ne more pa samo po sebi dokazati, da je trgovec pošten, da bo dostavil blago ali da sogovornik nima goljufivih namenov.
Vendar bi ustrezno zasnovana arhitektura lahko preprečevala nepooblaščeno uporabo poverilnic, oteževala lažno predstavljanje, omejevala privilegije in zahtevala preverljivo odobritev občutljivih dejanj.
Ne gre le za opozarjanje, naj bodo ljudje previdni, ampak za zasnovo digitalnega okolja, kjer bi bile določene zlorabe bistveno težje ali tehnično neizvedljive.
QEI kot razvojna pobuda Inštituta 1. april
Inštitut 1. april s konceptom QEI – Quantized Encrypted Identity raziskuje digitalno identiteto, zasnovano okoli zasebnosti, omejevanja nepotrebnega razkrivanja podatkov in preverljivega upravljanja dostopa. Preprečevanje spletnih prevar je pomembno možno področje nadaljnjega razvoja.
QEI je raziskovalni oziroma razvojni koncept, ne dokončan, neodvisno varnostno preizkušen ali certificiran produkcijski sistem. Opisani mehanizmi predstavljajo arhitekturne predloge, katerih učinkovitost je treba dokazati z izvedbo, pilotnimi preizkusi in neodvisnimi varnostnimi ocenami.
Zaključek: varnost ne sme temeljiti le na previdnosti uporabnika
Ljudje bodo tudi v prihodnje odpirali sporočila, opravljali nakupe, sklepali pogodbe in zaupali drugim. Včasih bodo sprejeli napačno odločitev. Z razvojem umetne inteligence bo prevare še težje prepoznati.
Zato digitalna zaščita ne bi smela sloneti samo na pričakovanju, da bo vsak vedno dovolj previden. Potrebujemo tudi sisteme, ki preverjajo imetnika identitete, njegova pooblastila ter natančen namen in obseg odobrenega dejanja.
QEI raziskuje možnost takšne infrastrukture: ne kot čudežno rešitev za vse goljufije, ampak kot potencialno zaščito, ki bi lahko številne zlorabe preprečila, onemogočila, omejila ali zmanjšala njihove posledice.
»Digitalna identiteta prihodnosti ne bi smela zgolj dokazovati, kdo smo. Pomagati bi morala tudi preprečiti, da bi kdo drug v našem imenu storil nekaj, česar nismo odobrili.«
— Inštitut 1. april
Viri in dodatno branje: SI-CERT – Kibernetska varnost 2025 v številkah; Varni na internetu; EBA in ECB – poročilo o plačilnih goljufijah (2025).
Opomba: opisane možnosti QEI so raziskovalni predlogi, ne zagotovljena zaščita ali že potrjene lastnosti delujočega sistema.