Ko ukradejo čip: ali je lahko digitalna identiteta varna tudi po kompromitaciji dokumenta?
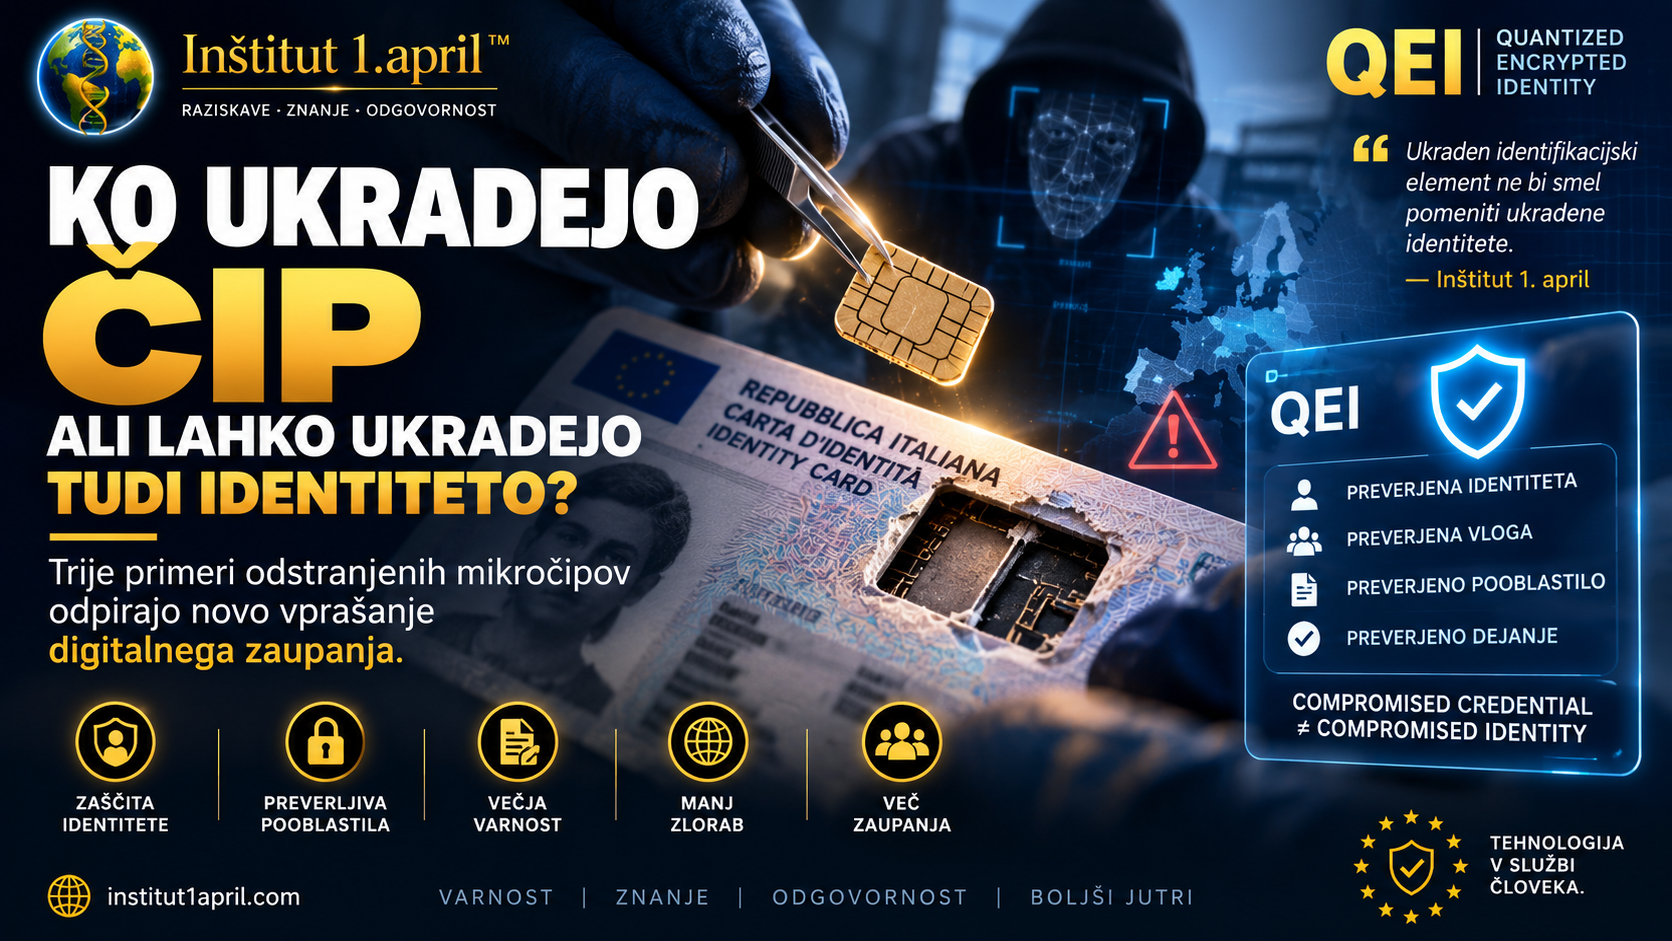
V Italiji so v nekaj dneh odkrili tri biometrične osebne izkaznice z izredno natančno odstranjenimi mikročipi. Primer odpira vprašanje, ki sega dlje od fizične zaščite dokumenta: kaj se zgodi z digitalno identiteto, ko je kompromitiran njen nosilec?
V Kampanji na jugu Italije so karabinjerji v nekaj dneh zabeležili tri primere biometričnih osebnih izkaznic, iz katerih so bili odstranjeni mikročipi. Po poročanju Regional Obala, ki se sklicuje na RaiNews, preiskovalci za zdaj niso ugotovili povezave med posameznimi primeri.
Posebej zanimiv je način odstranitve. Mikročipi naj bi bili odstranjeni tako natančno, da posega ni mogoče pojasniti z običajno poškodbo ali obrabo dokumenta. Preiskava še poteka, ena od obravnavanih možnosti pa je uporaba odstranjenih čipov pri zlorabah identitete oziroma ponarejenih dokumentih.
To še ne pomeni, da je bila takšna zloraba dejansko izvedena.
Toda primer odpira pomembno vprašanje za prihodnost digitalne identitete.
Kaj se zgodi, ko napadalec ne ukrade gesla, ampak del identitete?
Elektronski identifikacijski dokument je zasnovan tako, da fizični dokument in njegov elektronski del skupaj omogočata zanesljivejše preverjanje identitete.
Toda noben varnostni element ne bi smel postati edina točka zaupanja.
Če napadalec pridobi fizični identifikacijski element, bi moral sodoben sistem še vedno znati razlikovati med veljavnim elementom identitete in upravičenim imetnikom identitete. To razlikovanje postaja vedno pomembnejše.
Pri nedavnem primeru prevare Fideuram smo obravnavali možnost zlorabe oziroma posnemanja glasu. Tokrat je potencialno kompromitiran fizični element dokumenta. Jutri je lahko kompromitiran telefon, geslo, biometrični vzorec ali druga poverilnica.
Vprašanje zato ni več samo: »Ali je poverilnica veljavna?«
Ampak: »Ali lahko preverljivo dokažemo, da jo uporablja njen upravičeni imetnik in da je odobril prav to dejanje?«
Kako bi se tega problema lotil koncept QEI?
QEI – Quantized Encrypted Identity je raziskovalni koncept Inštituta 1. april, ki digitalne identitete ne obravnava kot en sam dokument, čip ali zbirko osebnih podatkov.
Pri takšnem modelu bi moralo veljati:
POSEDOVANJE ČIPA ≠ DOKAZ OSEBE
Veljavnost čipa ali druge poverilnice bi predstavljala samo en element preverjanja. Za občutljivo digitalno dejanje bi moral sistem preveriti širšo verigo zaupanja:
POVERILNICA PREVERJENA
Ali je uporabljeni digitalni element veljaven?
VEZAVA NA IDENTITETO PREVERJENA
Ali je poverilnica še vedno veljavno povezana z identitetnim sidrom?
UPRAVIČENI IMETNIK PREVERJEN
Ali dejanje izvaja oseba, ki ji poverilnica pripada?
POOBLASTILO PREVERJENO
Ali ima ta oseba pravico izvesti zahtevano dejanje?
NAMEN PREVERJEN
Kaj želi uporabnik dejansko storiti?
DEJANJE AVTORIZIRANO
Ali je uporabnik preverljivo odobril prav to konkretno dejanje?
Šele nato bi sledila izvršitev.
Ukraden čip ne bi smel pomeniti ukradene identitete
To je eno ključnih raziskovalnih načel, ki jih takšen primer odpira za QEI.
Če nekdo fizično pridobi čip, telefon, kartico ali drug identifikacijski element, s tem ne bi smel avtomatično pridobiti identitete njegovega lastnika.
Pri QEI bi bilo zato smiselno ločiti identiteto osebe od poverilnice, s katero se oseba dokazuje.
Če je določena poverilnica kompromitirana, bi jo bilo mogoče preklicati. Identiteta osebe pa zaradi tega ne izgine.
Namesto UKRADEN ČIP → DOSTOP bi moral sistem delovati približno: UKRADEN ČIP → PREVERJANJE → NEVELJAVNA ALI PREKLICANA POVERILNICA → ZAVRNITEV.
Kaj pa biometrija?
Tudi biometrični podatki zahtevajo posebno previdnost. Geslo lahko spremenimo. Prstnega odtisa praviloma ne moremo.
Zato biometrija po našem raziskovalnem pristopu ne bi smela postati univerzalni ključ, ki se neposredno posreduje vsaki storitvi. Smisel QEI je ravno nasproten: kadar je mogoče, naj sistem storitvi dokaže samo tisto, kar mora vedeti.
Banka na primer morda potrebuje dokaz IDENTITY VERIFIED, ne pa kopije biometričnih podatkov posameznika. Druga storitev lahko potrebuje samo AGE ≥ 18 VERIFIED, ne pa imena, datuma rojstva, naslova in biometričnih podatkov.
»Najvarnejši osebni podatek je pogosto tisti, ki ga storitvi sploh ni bilo treba razkriti.«
— Inštitut 1. april
Od kraje dokumenta do avtorizacije dejanja
Primer odstranjenih čipov pokaže še nekaj. Samo dokazovanje identitete ni dovolj.
Predstavljajmo si, da želi nekdo z zlorabljeno poverilnico skleniti pogodbo ali najeti posojilo. Tudi če bi prvi korak preverjanja identitete prestal, bi moral sistem pri občutljivem dejanju zahtevati še preverljivo avtorizacijo.
Na primer: OSEBA A → kredit 20.000 EUR → banka B → določeni pogoji → izrecna avtorizacija.
Avtorizacija drugega zneska, druge pogodbe ali drugega prejemnika ne bi bila ista avtorizacija.
Tako pridemo do širšega načela: IDENTITETA ≠ POVERILNICA ≠ POOBLASTILO ≠ AVTORIZACIJA.
Identiteta pove, kdo si. Poverilnica pomaga dokazati, da si to res ti. Pooblastilo določa, kaj smeš narediti. Avtorizacija pa dokazuje, kaj si dejansko odobril.
»Ukraden identifikacijski element ne bi smel pomeniti ukradene identitete. Digitalna identiteta mora ostati preverljiva tudi takrat, ko je eden od njenih varnostnih elementov kompromitiran.«
— Inštitut 1. april
Nova generacija napadov zahteva drugačen model zaupanja
Primer iz Italije je pomemben predvsem kot opozorilo, kako široko moramo razmišljati o digitalni identiteti.
Napadalci lahko poskušajo pridobiti geslo. Lahko posnemajo glas. Lahko ponaredijo podobo. Lahko ukradejo napravo. In kot kažejo najnovejša odkritja, lahko nekdo fizično poseže tudi v elektronski identifikacijski dokument.
Zato prihodnost digitalne identitete ne more temeljiti na predpostavki, da bo posamezen element vedno ostal varen.
Bolj robustno vprašanje je: Kako zgraditi sistem, ki ostane varen tudi takrat, ko eden od elementov odpove?
Prav to je eno od področij, ki jih želimo raziskovati pri nadaljnjem razvoju koncepta QEI.
»Prihodnost digitalne identitete ne bo odvisna samo od tega, kako dobro zaščitimo posamezen ključ, čip ali napravo. Odvisna bo tudi od tega, ali sistem zna varno preživeti njihovo kompromitacijo.«
— Inštitut 1. april
Opomba: Primer odstranjenih mikročipov je še predmet preiskave. Iz javno dostopnih informacij ni mogoče sklepati, da so bili odstranjeni čipi dejansko uporabljeni za krajo identitete, najemanje posojil, sklepanje pogodb ali druge zlorabe. QEI – Quantized Encrypted Identity je razvojni oziroma raziskovalni koncept Inštituta 1. april. Besedilo opisuje, kako bi bil takšen tip tveganja obravnavan v predlaganem konceptu QEI; ne trdi, da je QEI že implementiran ali da bi konkretni primer zagotovo preprečil.