Quando rubano il chip: l’identità digitale può restare sicura dopo la compromissione del documento?
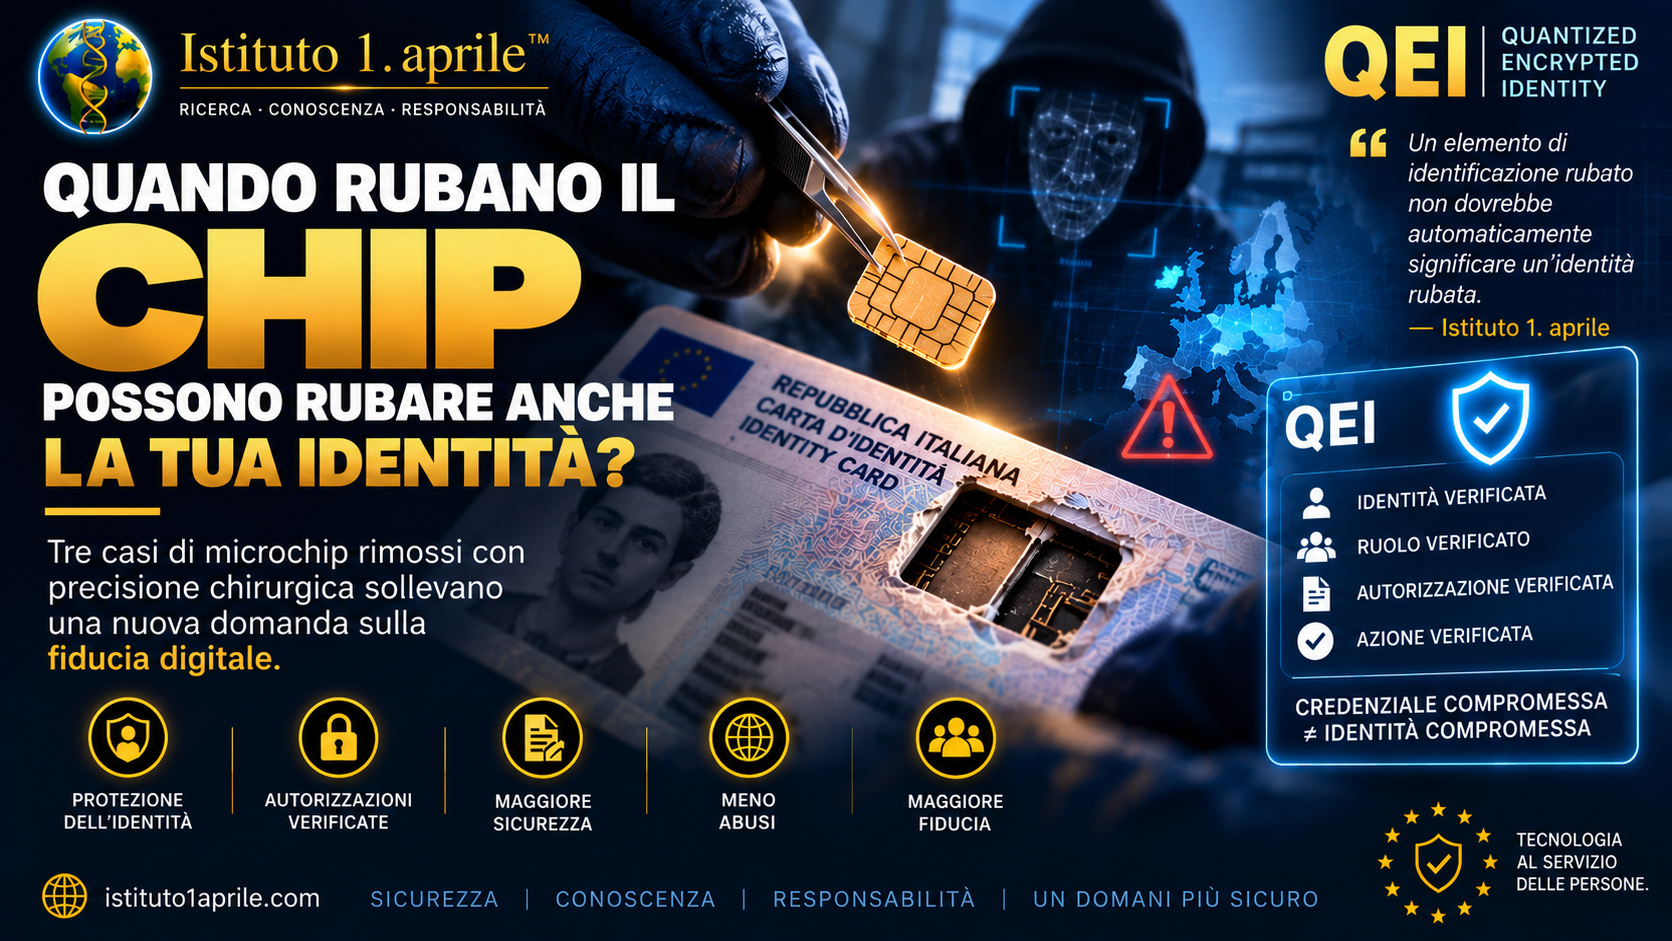
In Italia, nel giro di pochi giorni, sono state rinvenute tre carte d’identità biometriche con i microchip rimossi con estrema precisione. I casi aprono una domanda che va oltre la protezione fisica del documento: cosa accade all’identità digitale quando il suo supporto viene compromesso?
In Campania, nel sud Italia, i Carabinieri hanno registrato in pochi giorni tre casi di carte d’identità biometriche dalle quali erano stati rimossi i microchip. Secondo Regional Obala, che cita RaiNews, gli investigatori non hanno finora individuato collegamenti tra i singoli casi.
Particolarmente interessante è il modo in cui i chip sarebbero stati rimossi. La precisione dell’intervento sarebbe tale da non poter essere spiegata con un normale danneggiamento o con l’usura del documento. L’indagine è ancora in corso; tra le ipotesi considerate vi è l’eventuale utilizzo dei chip rimossi in abusi d’identità o documenti contraffatti.
Questo non significa che un simile abuso sia stato effettivamente commesso.
Ma i casi aprono una questione importante per il futuro dell’identità digitale.
Cosa accade quando un aggressore non ruba una password, ma una parte dell’identità?
Un documento elettronico di identificazione è progettato affinché il documento fisico e la sua componente elettronica consentano insieme una verifica dell’identità più affidabile.
Ma nessun elemento di sicurezza dovrebbe diventare l’unico punto di fiducia.
Se un aggressore entra in possesso di un elemento fisico di identificazione, un sistema moderno dovrebbe comunque saper distinguere tra un elemento d’identità valido e il legittimo titolare dell’identità.
Nel recente caso della frode Fideuram abbiamo affrontato la possibilità di abuso o imitazione della voce. Questa volta potrebbe essere compromesso un elemento fisico del documento. Domani potrebbe esserlo un telefono, una password, un modello biometrico o un’altra credenziale.
La domanda quindi non è più soltanto: «La credenziale è valida?»
Ma anche: «Possiamo dimostrare in modo verificabile che la sta usando il suo legittimo titolare e che ha approvato proprio questa azione?»
Come affronterebbe questo problema il concetto QEI?
QEI – Quantized Encrypted Identity è un concetto di ricerca dell’Istituto 1. april che non considera l’identità digitale come un singolo documento, chip o insieme di dati personali.
In un modello di questo tipo dovrebbe valere il principio:
POSSESSO DEL CHIP ≠ PROVA DELLA PERSONA
La validità del chip o di un’altra credenziale rappresenterebbe soltanto un elemento della verifica. Per un’azione digitale sensibile, il sistema dovrebbe verificare una catena di fiducia più ampia:
CREDENZIALE VERIFICATA
L’elemento digitale utilizzato è valido?
LEGAME CON L’IDENTITÀ VERIFICATO
La credenziale è ancora validamente collegata all’ancora d’identità?
TITOLARE LEGITTIMO VERIFICATO
L’azione è eseguita dalla persona a cui appartiene la credenziale?
AUTORIZZAZIONE GIURIDICA VERIFICATA
La persona ha il diritto di eseguire l’azione richiesta?
INTENTO VERIFICATO
Cosa vuole realmente fare l’utente?
AZIONE AUTORIZZATA
L’utente ha approvato in modo verificabile proprio questa azione?
Solo dopo seguirebbe l’esecuzione.
Un chip rubato non dovrebbe significare un’identità rubata
Questo è uno dei principi di ricerca fondamentali che un caso del genere solleva per QEI.
Se qualcuno entra fisicamente in possesso di un chip, telefono, carta o altro elemento di identificazione, non dovrebbe automaticamente acquisire l’identità del suo proprietario.
Nel QEI sarebbe quindi sensato separare l’identità della persona dalla credenziale con cui la persona dimostra tale identità.
Se una determinata credenziale viene compromessa, potrebbe essere revocata. L’identità della persona, però, non scompare.
Invece di CHIP RUBATO → ACCESSO, il sistema dovrebbe funzionare approssimativamente così: CHIP RUBATO → VERIFICA → CREDENZIALE NON VALIDA O REVOCATA → RIFIUTO.
E la biometria?
Anche i dati biometrici richiedono particolare cautela. Una password può essere cambiata. Un’impronta digitale, in genere, no.
Per questo, secondo il nostro approccio di ricerca, la biometria non dovrebbe diventare una chiave universale trasmessa direttamente a ogni servizio. Il senso del QEI è l’opposto: quando possibile, il sistema dovrebbe dimostrare al servizio soltanto ciò che deve sapere.
Una banca, per esempio, potrebbe aver bisogno della prova IDENTITY VERIFIED, non di una copia dei dati biometrici della persona. Un altro servizio potrebbe aver bisogno soltanto di AGE ≥ 18 VERIFIED, non del nome, della data di nascita, dell’indirizzo e dei dati biometrici.
«Il dato personale più sicuro è spesso quello che non è stato necessario rivelare al servizio.»
— Istituto 1. april
Dal furto del documento all’autorizzazione dell’azione
Il caso dei chip rimossi mostra anche qualcos’altro: dimostrare l’identità, da solo, non basta.
Immaginiamo che qualcuno voglia utilizzare una credenziale compromessa per stipulare un contratto o ottenere un prestito. Anche se superasse il primo passaggio di verifica dell’identità, un’azione sensibile dovrebbe richiedere un’ulteriore autorizzazione verificabile.
Per esempio: PERSONA A → prestito di 20.000 EUR → BANCA B → condizioni specifiche → autorizzazione esplicita.
L’autorizzazione di un importo diverso, di un altro contratto o di un altro destinatario non sarebbe la stessa autorizzazione.
Arriviamo così a un principio più ampio: IDENTITÀ ≠ CREDENZIALE ≠ POTERE ≠ AUTORIZZAZIONE.
L’identità dice chi sei. La credenziale aiuta a dimostrare che sei davvero quella persona. Il potere determina cosa puoi fare. L’autorizzazione dimostra ciò che hai effettivamente approvato.
«Un elemento di identificazione rubato non dovrebbe significare un’identità rubata. L’identità digitale deve rimanere verificabile anche quando uno dei suoi elementi di sicurezza viene compromesso.»
— Istituto 1. april
Una nuova generazione di attacchi richiede un diverso modello di fiducia
Il caso italiano è importante soprattutto come avvertimento su quanto ampiamente dobbiamo pensare all’identità digitale.
Gli aggressori possono tentare di ottenere una password. Possono imitare una voce. Possono falsificare un’immagine. Possono rubare un dispositivo. E, come indicano le più recenti scoperte, qualcuno può anche intervenire fisicamente su un documento elettronico di identificazione.
Il futuro dell’identità digitale non può quindi basarsi sull’ipotesi che un singolo elemento rimarrà sempre sicuro.
La domanda più robusta è: Come costruire un sistema che rimanga sicuro anche quando uno degli elementi fallisce?
È proprio questo uno degli ambiti che vogliamo esplorare nell’ulteriore sviluppo del concetto QEI.
«Il futuro dell’identità digitale non dipenderà soltanto da quanto bene proteggiamo una singola chiave, un chip o un dispositivo. Dipenderà anche dalla capacità del sistema di sopravvivere in sicurezza alla loro compromissione.»
— Istituto 1. april
Nota: I casi dei microchip rimossi sono ancora oggetto di indagine. Dalle informazioni pubblicamente disponibili non è possibile concludere che i chip rimossi siano stati effettivamente utilizzati per furti d’identità, prestiti, contratti o altri abusi. QEI – Quantized Encrypted Identity è un concetto di sviluppo e ricerca dell’Istituto 1. april. Il testo descrive come questo tipo di rischio potrebbe essere affrontato nel concetto QEI proposto; non afferma che QEI sia già implementato né che avrebbe certamente impedito i casi concreti.