Ko zaupanje odpove: kako otroku omogočiti varno pot do pomoči
Trener, učitelj, mentor, vzgojitelj ali druga odrasla oseba ima lahko v življenju otroka pomembno vlogo in veliko stopnjo zaupanja. Toda kaj se zgodi, ko prav odnos zaupanja in avtoritete postane prostor za pritisk, strah ali morebitno zlorabo? Digitalna identiteta tega sama ne more preprečiti. Lahko pa odpira pomembno vprašanje: ali lahko otroku zagotovimo varen, neodvisen in preverljiv kanal do pomoči, ki hkrati varuje njegove pravice, zasebnost in pravice osebe, na katero se prijava nanaša?
Ko nevarnost ni neznanec na internetu
Pri zaščiti otrok v digitalnem okolju pogosto govorimo o lažnih profilih, preverjanju starosti, spletnem groomingu, neprimernih vsebinah in stikih z neznanci.
Toda tveganje ni vedno anonimna oseba na drugi strani zaslona.
Včasih gre za odraslo osebo, ki jo otrok pozna in ki ima zaradi svoje funkcije določeno avtoriteto ali vpliv.
To je lahko trener, učitelj, mentor, vzgojitelj ali druga oseba, ki ji je otrok zaupan.
Takšne okoliščine odpirajo bistveno težje vprašanje:
Kako naj otrok poišče pomoč, če je oseba, ki predstavlja avtoriteto ali okolje zaupanja, hkrati oseba, zaradi katere pomoč potrebuje?
Aktualni primer odpira širše vprašanje
Slovenski mediji so septembra 2026 poročali o pričevanjih nekdanjih jahačic iz Velenja, ki trenerju očitajo spolno neprimerno ravnanje in izkoriščanje položaja. Po poročanju Siola so nekatere opisovale domnevno ponujanje ugodnosti, pritiske in strah pred posledicami.
Pomembno je poudariti, da gre za navedbe in pričevanja, ki jih je treba obravnavati kot takšna, ne kot vnaprej ugotovljeno krivdo posameznika.
Za razvoj sistemov zaščite otrok pa takšni primeri odpirajo širše sistemsko vprašanje:
Ali ima otrok oziroma mladoletnik varen način, da opozori na problem zunaj neposrednega okolja, v katerem je problem nastal?
QEI takšne zlorabe ne more preprečiti
Pri tem moramo jasno določiti meje tehnologije.
QEI ne more vedeti, kaj se dogaja med trenerjem in športnico, učiteljem in učenko, mentorjem in varovancem ali med drugimi osebami.
Ne more vedeti, kaj je nekdo povedal za zaprtimi vrati.
Ne more sam presojati psihološkega pritiska, odnosov, privolitve ali morebitne zlorabe položaja.
In predvsem:
noben sistem digitalne identitete ne more nadomestiti ljudi in institucij, ki so strokovno in pravno odgovorni za zaščito otrok.
Tehnologija pa bi lahko pomagala pri nečem drugem:
pri poti otroka do pomoči.
Kaj če otrok problema ne more prijaviti znotraj istega okolja?
Predstavljajmo si mlado športnico, ki ima težavo s trenerjem.
Če mora težavo najprej prijaviti prav trenerju, njegovemu neposrednemu sodelavcu ali organizaciji, od katere je športno odvisna, lahko nastane konflikt interesov.
Otrok oziroma mladostnik se lahko boji izgube treningov, tekmovanj, položaja v skupini, prijateljev ali prihodnosti v športu.
Podobna razmerja se lahko pojavijo tudi v šoli, kulturnih ustanovah, društvih, taborih in drugih okoljih.
Zato bi moral obstajati kanal, ki je neodvisen od neposrednega razmerja moči.
Preverjena odrasla oseba še ni »varna oseba«
V okviru QEI Child Protection bi bilo mogoče raziskati model, pri katerem bi bile določene profesionalne vloge odraslih, ki delajo z otroki, digitalno preverljive.
Sistem bi lahko na primer potrdil:
IDENTITY VERIFIED
identiteta osebe je preverjena
ORGANIZATION VERIFIED
preverjena je njena povezava z organizacijo
ROLE VERIFIED
preverjena je njena trenutna profesionalna vloga
AUTHORIZATION VERIFIED
preverjeno je ustrezno pooblastilo za določeno funkcijo
Toda tu mora obstajati zelo jasna meja.
Oznaka VERIFIED COACH ali VERIFIED ADULT – AUTHORIZED ROLE ne bi pomenila:
SAFE PERSON.
Digitalni sistem lahko preveri identiteto, funkcijo in določeno pooblastilo.
Ne more pa kriptografsko potrditi človekovega značaja ali zagotoviti njegovega prihodnjega vedenja.
“Digitalni sistem ne more potrditi, da je odrasla oseba vredna zaupanja. Lahko pa preveri, kdo je, kakšno funkcijo opravlja in kam se lahko otrok obrne, če prav ta oseba postane del problema.”
— Inštitut 1. april
QEI Child SOS – neodvisna pot do pomoči
Tu se pojavi potencialna vloga QEI CHILD SOS™.
Otrok bi lahko prek zaščitenega sistema zahteval pomoč, ne da bi moral najprej problem prijaviti osebi ali organizacijski ravni, na katero se težava nanaša.
Toda prvi korak ne bi smel zahtevati dolge prijave.
Otrok ne bi nujno moral napisati:
»Ta oseba me zlorablja.«
Morda bi bilo dovolj:
»Ne počutim se varno.«
ali:
»Želim zasebno govoriti z nekom.«
ali:
»Prosim, preverite, ali sem v redu.«
S tem bi se sprožil zaščiten postopek, ne pa avtomatična obtožba.
Kaj pa, če otrok nima poguma pritisniti SOS?
To je morda eno najpomembnejših vprašanj celotnega koncepta.
Otrok, ki doživlja pritisk ali morebitno zlorabo, ne bo nujno pritisnil gumba za pomoč.
Lahko ga je sram.
Lahko mu je nerodno.
Lahko se boji, da mu nihče ne bo verjel.
Lahko se boji odziva odrasle osebe.
Lahko se boji posledic za svojo družino, športno pot, šolo ali prijatelje.
Lahko je čustveno navezan na osebo, ki mu povzroča stisko.
In v nekaterih primerih otrok morda niti še ne razume, da je določeno ravnanje neprimerno.
Zato sistem zaščite otrok ne sme temeljiti na preprosti predpostavki:
»Če je nekaj narobe, bo otrok pritisnil SOS.«
En gumb zato ni dovolj
QEI Child Protection bi moral raziskovati več različnih poti do pomoči.
Ena možnost bi bil neposredni QEI Child SOS™.
Druga bi lahko bila bistveno manj izrazita zahteva:
»Želim govoriti z nekom.«
Tretja možnost bi bil QEI Silent Alert™ – diskreten način sprožitve varnostnega signala.
Četrta možnost bi lahko bila povezana s konceptom QEI Safe Check™, kjer se v vnaprej določenih varnostnih okoliščinah pričakuje preprosta potrditev:
»V REDU SEM.«
Če pričakovane potrditve ni, to samo po sebi še ne pomeni zlorabe ali nevarnosti.
Lahko pa predstavlja razlog za sorazmeren varnostni pregled.
Peta pot bi morala omogočati, da skrb sproži tudi druga zaupanja vredna oseba po ustreznem postopku.
“Najbolj ranljiv otrok morda nikoli ne bo pritisnil gumba SOS. Zato dober sistem zaščite ne sme imeti samo gumba za pomoč – imeti mora več varnih poti, po katerih lahko pomoč pride do otroka.”
— Inštitut 1. april
Toda tukaj obstaja še druga nevarnost
Če želimo otroku omogočiti čim lažjo prijavo stiske, moramo hkrati preprečiti, da bi sam signal avtomatično postal javna obtožba druge osebe.
Vsak signal otroka je treba vzeti resno.
Toda:
signal ni dokaz.
prijava ni ugotovitev krivde.
In:
sum ni obsodba.
To je pomembno zaradi vseh vpletenih.
Prijava je lahko utemeljena. Lahko je posledica nesporazuma. Lahko je napačna. V posameznih primerih je lahko tudi namerno neresnična.
Razlogov za to tehnologija ne sme ugibati.
Prav tako sistem ne sme sam odločati, kdo govori resnico.
Zaščititi otroka pomeni zaščititi tudi postopek
QEI Child Protection zato ne bi smel delovati po modelu:
SOS → OBTOŽBA → JAVNOST
ampak po modelu:
SIGNAL
↓
ZAUPNI SPREJEM
↓
OCENA NEPOSREDNE VARNOSTI
↓
STROKOVNA OBRAVNAVA
↓
PREVERJANJE OKOLIŠČIN
↓
PRISTOJNI POSTOPEK, ČE JE POTREBEN
Otrokova varnost mora biti prva skrb.
Toda identiteta osebe, na katero se navedbe nanašajo, zaradi samega signala ne bi smela avtomatično postati javna.
Prav tako sistem ne bi smel samodejno pošiljati navedb medijem, družbenim omrežjem ali širši javnosti.
QEI ne bi odločal, kdo govori resnico
To mora ostati naloga usposobljenih ljudi in pristojnih institucij po ustreznih pravnih in strokovnih postopkih.
QEI bi lahko imel precej bolj omejeno tehnično nalogo.
Na primer kriptografsko in časovno dokazljivo zabeležiti:
SIGNAL RECEIVED
AUTHORIZED SAFEGUARDING OFFICER ASSIGNED
SAFETY ASSESSMENT INITIATED
RESPONSE RECORDED
REFERRED TO COMPETENT AUTHORITY – IF REQUIRED
Sistem bi tako lahko pomagal dokazati, da je bil signal prejet in da ga institucija ni preprosto prezrla.
Ne bi pa določal:
GUILTY / NOT GUILTY.
Zaupnost mora veljati za obe strani
Pri takšnem sistemu bi moralo veljati načelo need-to-know.
Do podatkov primera bi lahko dostopale samo ustrezno pooblaščene osebe, ki jih za zaščitni oziroma pravni postopek dejansko potrebujejo.
To bi ščitilo otroka.
Hkrati bi ščitilo tudi osebo, na katero se navedbe nanašajo, pred nepotrebnim javnim izpostavljanjem pred ugotovitvijo dejstev.
Če navedbe niso potrjene, sistem ne bi smel ustvariti trajne javne oznake, digitalnega »črnega seznama« ali avtomatičnega madeža na posameznikovi digitalni identiteti.
Če pa strokovna obravnava pokaže razloge za nadaljnje ukrepanje, bi se primer po predpisanem postopku predal pristojnim organom.
“Zaščititi otroka ne pomeni vnaprej obsoditi odraslega. Dober sistem mora otroku omogočiti, da varno spregovori, in hkrati zagotoviti pošten, zaupen in preverljiv postopek za vse vpletene.”
— Inštitut 1. april
Kaj pa anonimnost otroka?
Tudi to odpira pomembno raziskovalno vprašanje.
Otrok se lahko prijave boji prav zato, ker ne želi, da bi njegova identiteta takoj postala znana širšemu krogu ljudi.
Zato bi bilo mogoče raziskati različne stopnje razkritja identitete.
V začetni fazi bi lahko sistem pristojnemu mehanizmu dokazal samo nekaj v smislu:
VERIFIED MINOR
in
VALID SAFEGUARDING REQUEST
brez avtomatičnega razkritja celotnega profila otroka vsem udeležencem postopka.
Če bi bila zaradi neposredne nevarnosti ali nadaljnjega zakonitega postopka potrebna identifikacija, bi se lahko potrebni podatki razkrili samo po vnaprej določenih pravilih in ustrezno pooblaščenim osebam.
To je povezano z enim osnovnih načel QEI:
dokazati potrebno z najmanjšim možnim razkritjem osebnih podatkov.
QEI Child Safeguard – preverjati tudi odziv sistema
Pri zaščiti otrok ni pomembno samo, ali otrok spregovori.
Pomembno je tudi:
Ali ga je kdo poslušal?
Ali je nekdo signal prevzel?
Ali je preveril neposredno varnost otroka?
Ali je bil primer predan naprej, kadar je bilo to potrebno?
Tu bi lahko nastopil QEI CHILD SAFEGUARD™.
Njegov namen ne bi bil spremljati otrokovega življenja.
Omogočal bi preverljivost procesa odgovornosti:
SIGNAL RECEIVED
↓
RESPONSIBILITY ASSIGNED
↓
SAFETY CHECK REQUIRED
↓
ACTION RECORDED
↓
ESCALATION IF REQUIRED
“Ne spremljaj otroka. Spremljaj, ali sistem izpolnjuje svojo dolžnost do otroka.”
— Inštitut 1. april
Sistem mora biti zaščiten tudi pred lastno zlorabo
Takšna infrastruktura bi prinesla tudi resna tveganja.
Ne sme postati centralna zbirka občutljivih zgodb otrok.
Ne sme ustvarjati seznamov »sumljivih odraslih« brez ustreznih postopkov.
Ne sme avtomatično razglašati ljudi za storilce.
Ne sme omogočati institucijam nepotrebnega spremljanja otrok.
Ne sme omogočiti brisanja ali prikrivanja legitimnega signala.
In ne sme omogočiti, da bi bila nepreverjena prijava uporabljena kot orodje za maščevanje, finančni interes, osebni spor ali javno diskreditacijo.
Prav zato bi morala biti v arhitekturo že od začetka vključena zaščita obeh strani in integritete postopka.
Od Trusted Adult do Trusted Safeguarding Path
Ta razmislek vodi do pomembne spremembe perspektive.
Morda niti ni smiselno graditi koncepta okoli oznake:
QEI TRUSTED ADULT.
Nobena tehnologija namreč ne more zagotoviti, da bo določena oseba vedno vredna zaupanja.
Veliko pomembnejši koncept bi bil:
QEI TRUSTED SAFEGUARDING PATH™
preverljiva, zaupna in neodvisna pot otroka do pomoči.
Takšna pot bi morala biti zasnovana tako, da otroku omogoči varen prvi signal, od njega ne zahteva takojšnjega dokazovanja, omogoča več načinov za prošnjo za pomoč, varuje njegovo zasebnost, preprečuje avtomatično javno obtoževanje druge osebe, zagotavlja strokovno preverjanje, beleži institucionalni odziv in vključuje pristojne organe, kadar je to potrebno.
Tehnologija kot pot do človeka
Pri zaščiti otrok tehnologija ne sme nadomestiti človeka.
Njena naloga bi morala biti ravno nasprotna:
otroka čim varneje povezati s pravim človekom, ko pomoč potrebuje.
QEI Child Protection zato ne bi smel postati sistem, ki poskuša tehnološko nadzorovati vsak odnos med otrokom in odraslim.
Prav tako ne sme postati sistem avtomatičnega obtoževanja odraslih.
Raziskovalno vprašanje je veliko bolj uravnoteženo:
Ali lahko ustvarimo infrastrukturo, v kateri ima otrok več varnih poti do pomoči, institucija ne more preprosto prezreti njegovega signala, hkrati pa nihče ni avtomatično obsojen samo zato, ker je bila podana prijava?
To je veliko težji problem kot izdelati SOS-gumb.
Toda prav zato ga je vredno raziskovati.
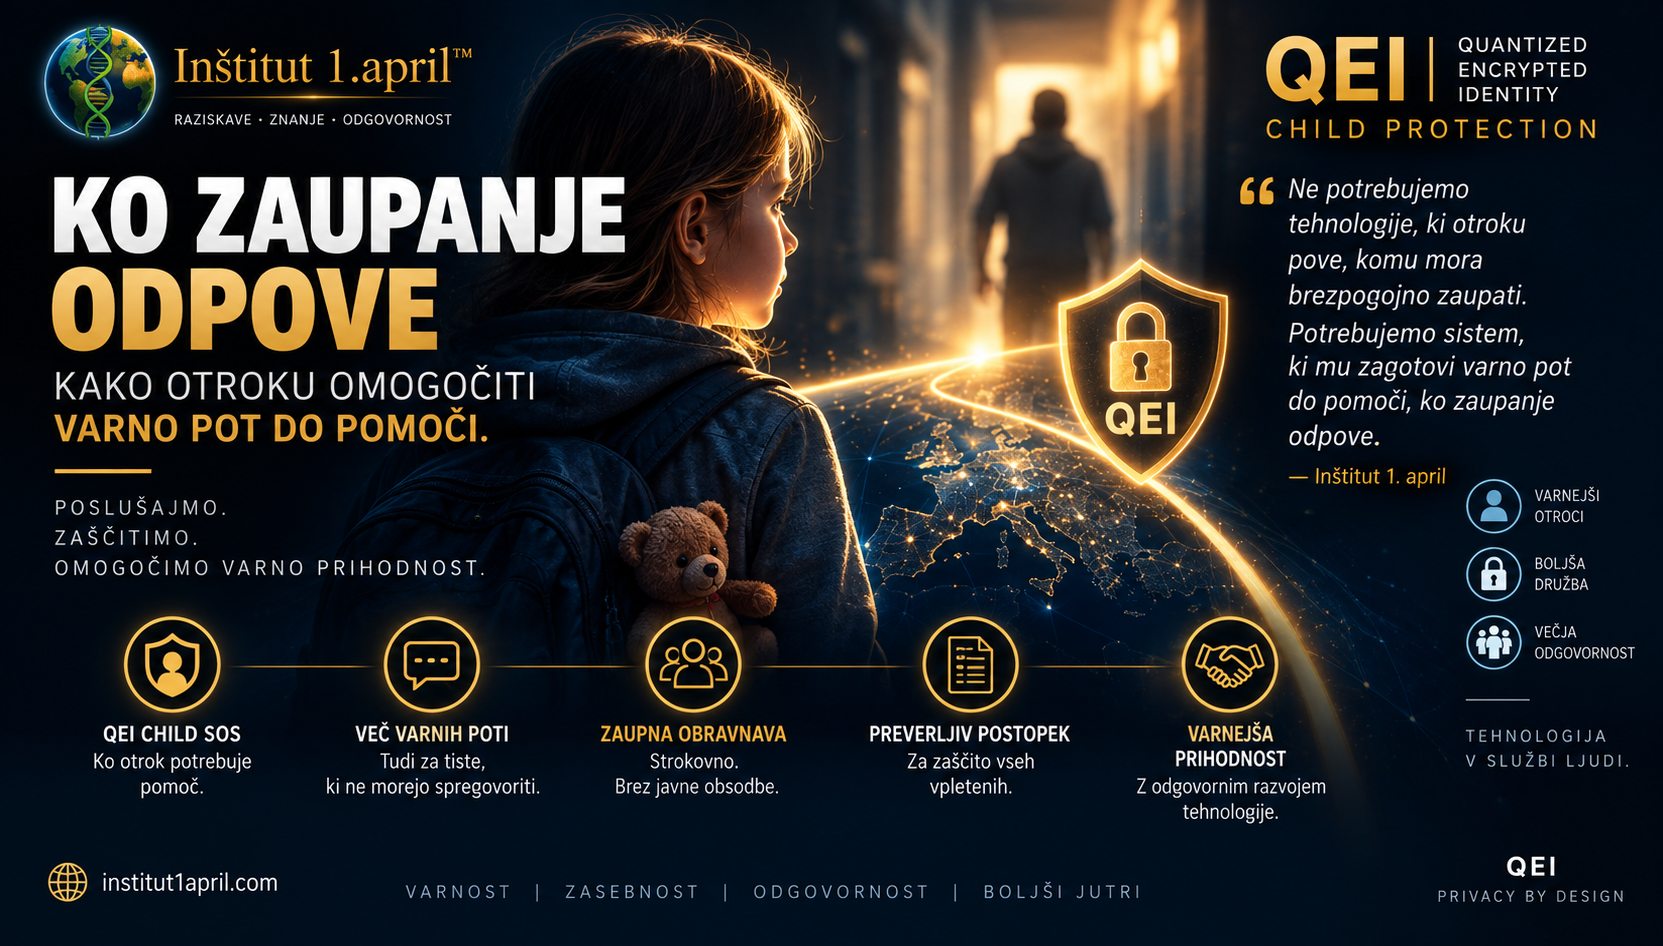
“Ne potrebujemo tehnologije, ki otroku pove, komu mora brezpogojno zaupati. Potrebujemo sistem, ki mu zagotovi varno pot do pomoči, ko zaupanje odpove – in pošten postopek, ko se začne preverjanje.”
— Inštitut 1. april
Opomba: QEI – Quantized Encrypted Identity, QEI Child Protection, QEI Child SOS, QEI Silent Alert, QEI Safe Check, QEI Child Safeguard in QEI Trusted Safeguarding Path so na tej stopnji razvojni oziroma raziskovalni koncepti Inštituta 1. april. Besedilo ne trdi, da bi QEI lahko preprečil konkretne primere zlorab ali ugotavljal resničnost prijave oziroma krivdo posameznika. Pred morebitnim pilotnim ali praktičnim izvajanjem bi bili potrebni tehnična in varnostna validacija, analiza groženj, pravna presoja, presoja vplivov na zasebnost in varstvo osebnih podatkov ter sodelovanje strokovnjakov za zaščito otrok, psihologijo, pravo, kazenske postopke, šolstvo, šport, kriptografijo in kibernetsko varnost.