Ko niti glas ni več dokaz identitete: 95-milijonska prevara razkriva novo šibko točko digitalnega zaupanja
Goljufi naj bi pri napadu na italijanski Fideuram uporabili lažno komunikacijo in z umetno inteligenco posnemali glas zaupanja vredne osebe. Rezultat: nakazila v skupni vrednosti približno 95 milijonov evrov. Primer kaže na problem, ki bo z razvojem generativne umetne inteligence postajal vse pomembnejši: če je mogoče ponarediti glas, podobo in način komunikacije človeka, na čem naj v prihodnosti temelji dokaz digitalne identitete in pooblastila?
95 milijonov evrov zaradi verodostojne zgodbe
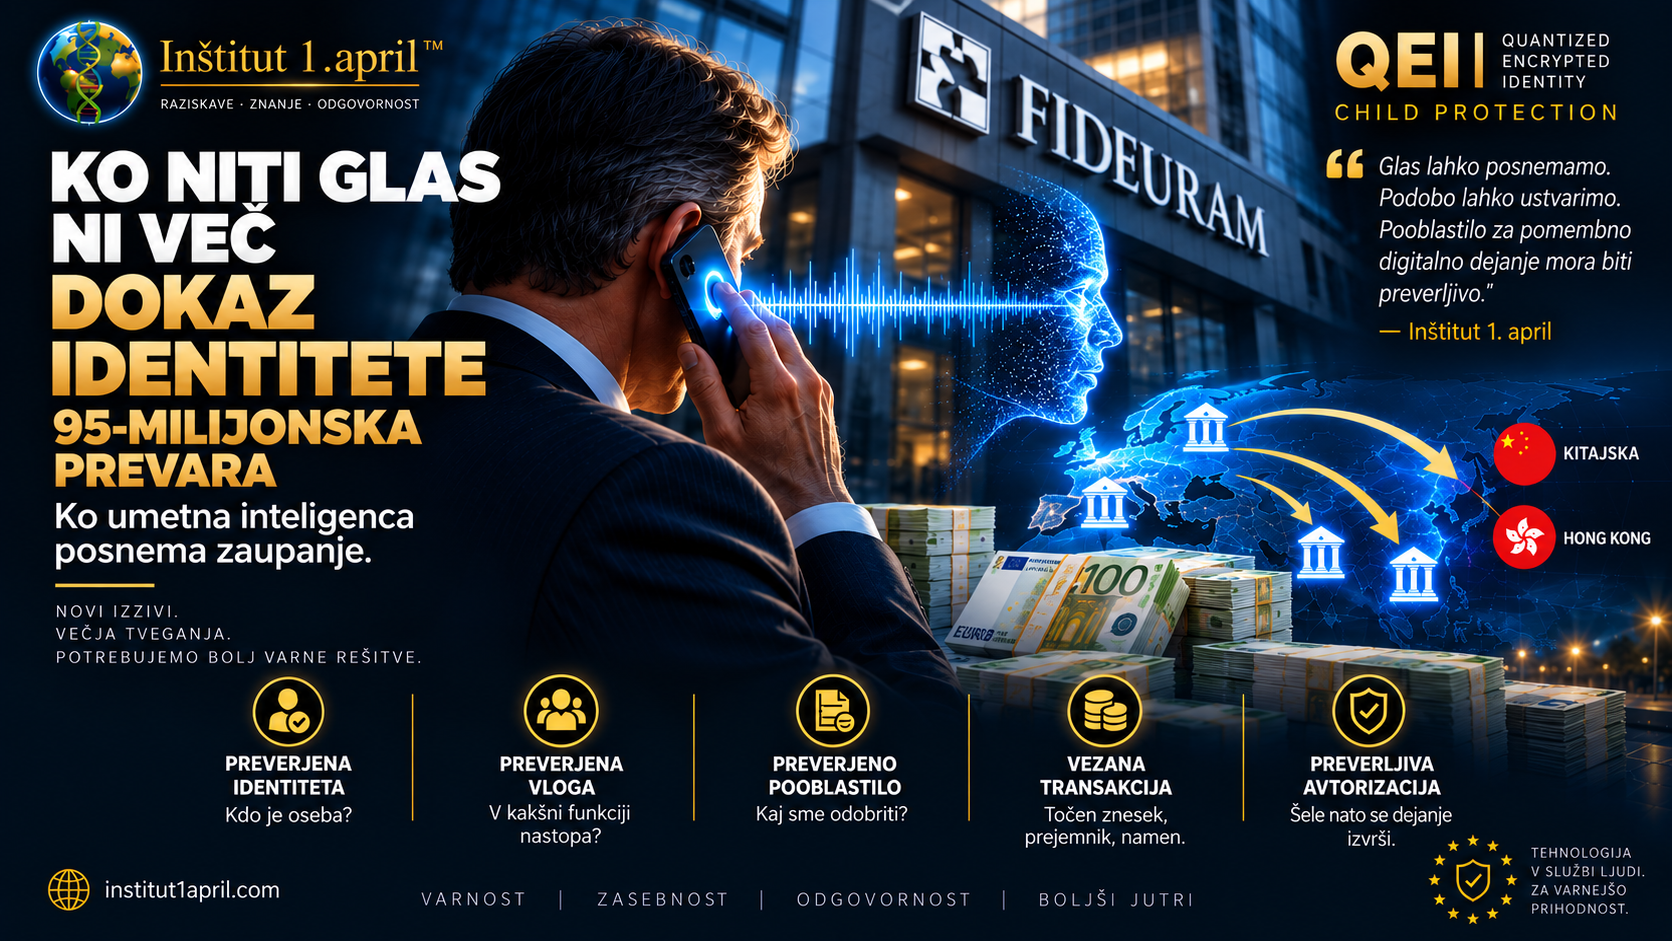
Po poročanju Reutersa so goljufi pri sofisticirani prevari ciljali Fideuram, zasebno bančno enoto italijanske skupine Intesa Sanpaolo. Februarja 2026 je takratni predsednik Fideurama Paolo Molesini prejel sporočilo prek WhatsAppa, ki je bilo videti, kot da prihaja od izvršnega direktorja skupine Intesa Sanpaolo Carla Messine in se nanaša na nujno transakcijo v tujini.
Sledil je telefonski klic, ki naj bi prihajal od visokega predstavnika ugledne odvetniške družbe in potrjeval navodila. Po navedbah virov, na katere se sklicuje Reuters, je bila uporabljena umetna inteligenca za posnemanje glasu odvetnika.
Odobrena so bila nakazila predvsem na Kitajsko in v Hongkong v skupni vrednosti približno 95 milijonov evrov. Približno 53 milijonov evrov je bilo pozneje povrnjenih, približno 36 milijonov evrov pa je po navedbah virov ostalo neizsledenih.
Za Inštitut 1. april primer odpira širše vprašanje: kaj se zgodi z digitalnim zaupanjem, ko je mogoče prepričljivo ponarediti prav tiste človeške signale, na podlagi katerih smo bili vajeni presojati, kdo je na drugi strani?
Umetna inteligenca napada človekovo zaupanje
Človek identitete druge osebe praviloma ne preverja kriptografsko. Prepozna obraz, glas, telefonsko številko, način izražanja in okoliščine pogovora. Generativna umetna inteligenca spreminja prav to: glas je mogoče posnemati, fotografijo ustvariti, videoposnetek manipulirati in besedilo napisati v slogu druge osebe.
“Umetna inteligenca lahko ponaredi dokaz, ki ga razume človek – glas, obraz ali način pisanja. Zato bodo najbolj občutljiva digitalna dejanja potrebovala tudi dokaz, ki ga je mogoče preveriti neodvisno od človeškega vtisa.”
— Inštitut 1. april
Tudi preverjena identiteta še ni pooblastilo
Tudi če zanesljivo ugotovimo, kdo je oseba, problem še ni rešen. Preverjena identiteta sama ne dokazuje, v imenu katere organizacije oseba nastopa, kakšno funkcijo ima, kaj sme odobriti in ali je dejansko odobrila prav to konkretno transakcijo.
“Preverjena identiteta pove, kdo je oseba. Ne pove pa sama po sebi, kaj sme zahtevati in česa je dejansko odobrila.”
— Inštitut 1. april
Od »to je direktor« do »direktor je odobril prav to dejanje«
IDENTITY VERIFIED – kdo je oseba?
ORGANIZATION VERIFIED – v imenu katere organizacije nastopa?
ROLE VERIFIED – kakšno funkcijo ima?
AUTHORITY VERIFIED – kaj sme odobriti?
INTENT VERIFIED – ali je dejansko zahtevala to konkretno dejanje?
TRANSACTION BOUND – ali je odobritev vezana na točno določeno transakcijo?
EXECUTION AUTHORIZED – ali so izpolnjeni pogoji za izvršitev?
Ni več dovolj: »To je direktor.« Potrebujemo: »Preverjena oseba z ustrezno funkcijo in pooblastilom je preverljivo odobrila prav to konkretno dejanje.«
20 milijonov evrov ne sme biti samo stavek v telefonskem pogovoru
Če nekdo zahteva nakazilo 20 milijonov evrov, bi moral strožji model digitalnega zaupanja dokazati, da je preverjena oseba z ustreznim pooblastilom dejansko odobrila 20.000.000 EUR → določenemu prejemniku → na določen račun → za določen namen. Sprememba zneska, računa ali prejemnika bi pomenila novo dejanje in zahtevala novo avtorizacijo.
Kje se v to vprašanje umešča QEI?
Pri Inštitutu 1. april v okviru raziskovalnega koncepta QEI – Quantized Encrypted Identity raziskujemo možnosti drugačnega pristopa k digitalni identiteti in digitalnemu zaupanju. Izhodišče ni, da mora sistem o posamezniku vedeti čim več, ampak da preveri tisto, kar je za določeno dejanje potrebno, in omeji nepotrebno razkrivanje osebnih podatkov.
Raziskovalno vprašanje je: kako preverljivo povezati identiteto, funkcijo, pooblastilo, namen in konkretno avtorizirano dejanje? QEI pri tem ne predstavljamo kot že implementirano bančno rešitev in ne trdimo, da bi konkretno prevaro zagotovo preprečil.
Deepfake ni več samo problem lažnega videoposnetka
Deepfake lahko postane del procesa, katerega rezultat ni samo lažna vsebina, ampak dejansko izvršeno dejanje: nakazilo denarja, dostop do osebnih podatkov, sprememba uporabniških pravic, podpis pogodbe ali dostop do informacijskega sistema.
KOMUNIKACIJA ≠ IDENTITETA ≠ POOBLASTILO ≠ AVTORIZACIJA
“Glas lahko posnemamo. Podobo lahko ustvarimo. Sporočilo lahko ponaredimo. Pooblastilo za pomembno digitalno dejanje zato ne bi smelo obstajati samo v besedah – moralo bi biti preverljivo.”
— Inštitut 1. april
Človek ne more ostati edina obrambna linija
Previdnost zaposlenih ostaja pomembna, vendar posebej občutljivi sistemi ne morejo dolgoročno temeljiti samo na sposobnosti posameznika, da zazna ponaredek. Potrebne so tudi tehnične varovalke: večstopenjska avtorizacija, ločeno potrjevanje tveganih dejanj, kriptografsko preverljive zahteve, omejena pooblastila in vezava odobritve na konkretno transakcijo.
Problem ne zadeva samo bank
Enaka logika se lahko pojavi v podjetjih, zdravstvu, javni upravi, javnem naročanju in informacijskih sistemih. Ključno vprašanje je: ali nekdo samo trdi, da je nekaj odobril, ali obstaja preverljiv dokaz njegove avtorizacije?
Od zaupanja v človeka k preverljivemu digitalnemu zaupanju
Vprašanje prihodnosti morda ne bo več samo »Ali je to res on?«, temveč »Ali lahko neodvisno in preverljivo dokažemo, da je prav ta oseba, s pravim pooblastilom, odobrila prav to dejanje?«
“Digitalno zaupanje prihodnosti ne sme temeljiti samo na tem, kako prepričljivo nekdo izgleda ali zveni. Temeljiti mora na tem, kar je mogoče preveriti.”
— Inštitut 1. april
Opomba: Podatki o primeru Fideuram temeljijo na javno objavljenem medijskem poročanju. Reuters se pri več podrobnostih sklicuje na vire, seznanjene z zadevo; Intesa Sanpaolo in Fideuram primera za Reuters nista komentirala. QEI je razvojni oziroma raziskovalni koncept Inštituta 1. april. Besedilo ne trdi, da je QEI del sistemov Fideuram ali Intesa Sanpaolo ali da bi konkretno prevaro zagotovo preprečil.