Quando nemmeno la voce è più una prova d’identità: una frode da 95 milioni di euro rivela un nuovo punto debole della fiducia digitale
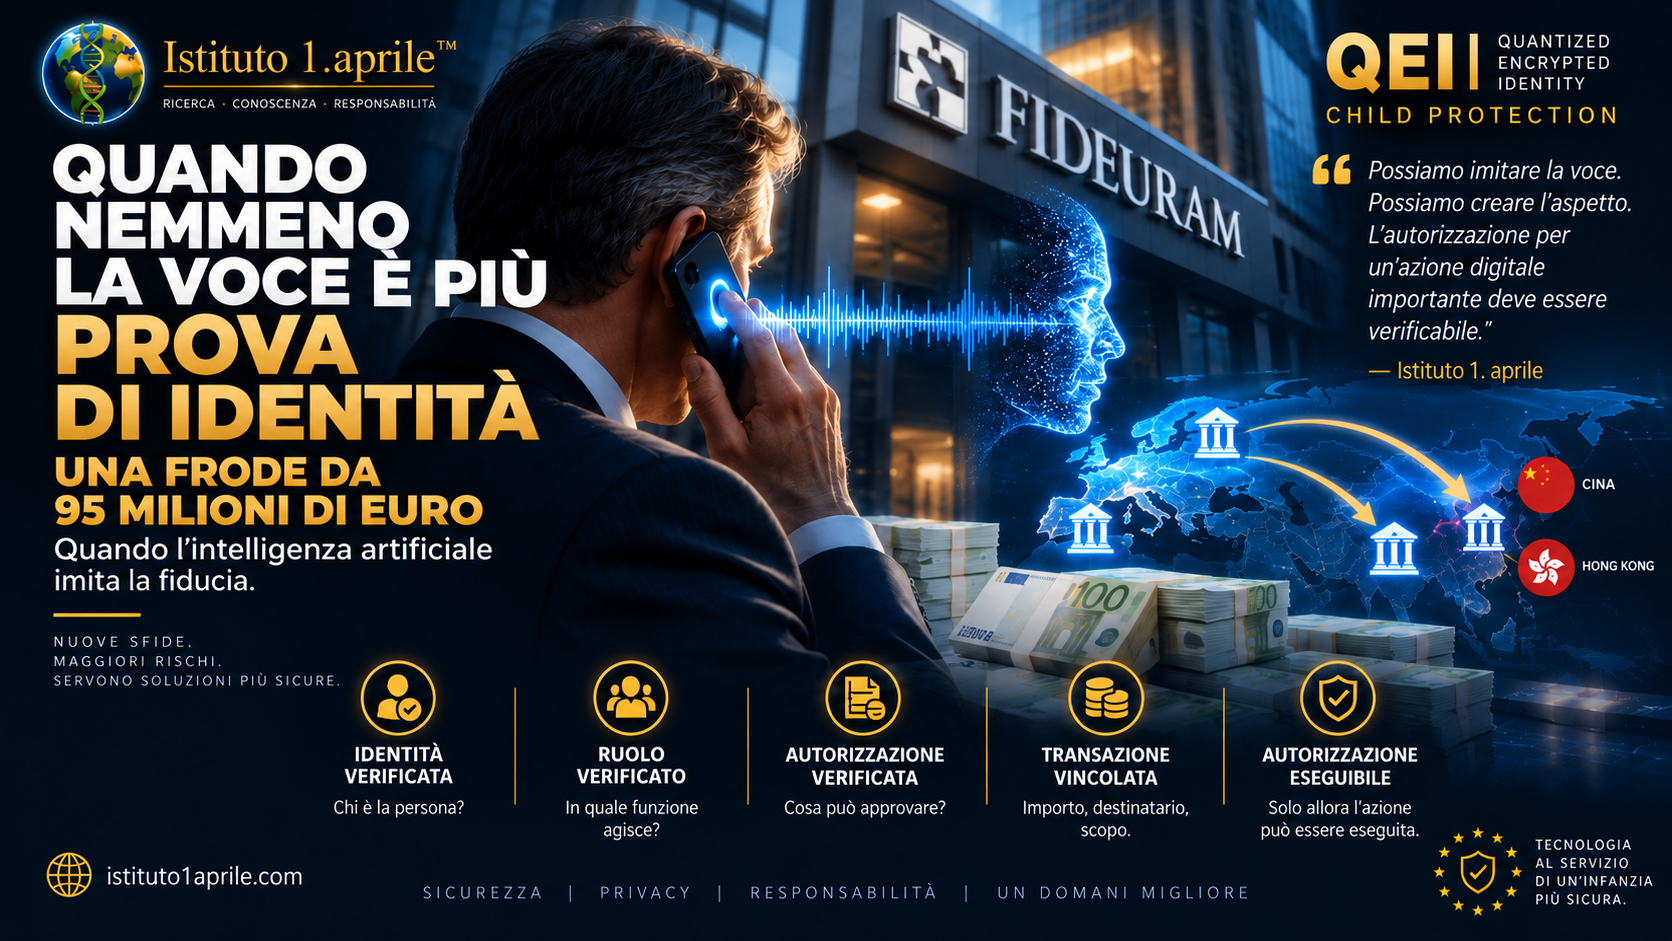
I truffatori che hanno preso di mira Fideuram avrebbero utilizzato comunicazioni ingannevoli e l’intelligenza artificiale per imitare la voce di una persona fidata. Il risultato: trasferimenti per circa 95 milioni di euro. Il caso evidenzia un problema crescente: se voce, immagine e stile comunicativo possono essere imitati in modo convincente, su cosa dovranno basarsi in futuro la prova dell’identità digitale e dell’autorizzazione?
95 milioni di euro perché la storia sembrava credibile
Secondo Reuters, i truffatori hanno preso di mira Fideuram, la banca privata di Intesa Sanpaolo. Nel febbraio 2026 l’allora presidente Paolo Molesini ricevette quello che sembrava un messaggio WhatsApp dell’amministratore delegato Carlo Messina, con una richiesta urgente relativa a un’operazione all’estero. Seguì una telefonata apparentemente proveniente da un alto rappresentante di un importante studio legale. Secondo le fonti citate da Reuters, l’IA sarebbe stata utilizzata per replicare la voce dell’avvocato.
Furono disposti trasferimenti per circa 95 milioni di euro, principalmente verso Cina e Hong Kong. Circa 53 milioni sono stati successivamente recuperati, mentre circa 36 milioni risultavano ancora non rintracciati, secondo le fonti.
L’intelligenza artificiale attacca la fiducia umana
Normalmente riconosciamo un volto, una voce, un numero di telefono, uno stile di scrittura e il contesto, invece di verificare crittograficamente l’identità. L’IA generativa può oggi imitare molti di questi segnali.
“L’intelligenza artificiale può falsificare le prove che l’essere umano comprende — una voce, un volto o uno stile di scrittura. Le azioni digitali più sensibili avranno quindi bisogno anche di prove verificabili indipendentemente dall’impressione umana.”
— Istituto 1. april
Un’identità verificata non equivale ancora a un’autorizzazione
L’identità verificata da sola non dimostra quale organizzazione una persona rappresenti, quale ruolo ricopra, cosa sia autorizzata ad approvare o se abbia realmente approvato quella specifica transazione.
“L’identità verificata ci dice chi è una persona. Da sola non ci dice cosa è autorizzata a richiedere né cosa abbia realmente approvato.”
— Istituto 1. april
Da “è l’amministratore delegato” a “ha approvato proprio questa azione”
IDENTITY VERIFIED – Chi è la persona?
ORGANIZATION VERIFIED – Quale organizzazione rappresenta?
ROLE VERIFIED – Quale ruolo ricopre?
AUTHORITY VERIFIED – Che cosa può approvare?
INTENT VERIFIED – Ha realmente richiesto questa azione?
TRANSACTION BOUND – L’approvazione è vincolata alla transazione esatta?
EXECUTION AUTHORIZED – Sono soddisfatte le condizioni per l’esecuzione?
20 milioni di euro non possono essere soltanto una frase al telefono
Un modello più rigoroso di fiducia digitale dovrebbe dimostrare che una persona verificata con l’autorità appropriata abbia approvato 20.000.000 EUR → a un destinatario specifico → su un conto specifico → per uno scopo specifico. Una modifica dell’importo, del conto o del destinatario richiederebbe una nuova autorizzazione.
Dove si inserisce QEI in questa questione?
All’Istituto 1. april, attraverso il concetto di ricerca QEI – Quantized Encrypted Identity, esploriamo un approccio diverso all’identità digitale e alla fiducia digitale: verificare ciò che è necessario per un’azione limitando la divulgazione non necessaria di dati personali.
La domanda di ricerca è: come collegare in modo verificabile identità, ruolo, autorità, intenzione e una specifica azione autorizzata? Non presentiamo QEI come una soluzione bancaria già implementata e non affermiamo che avrebbe certamente impedito questa frode.
Il deepfake non è più soltanto un problema di video falsi
Un deepfake può diventare parte di un processo il cui risultato è un’azione reale: un trasferimento di denaro, l’accesso a dati personali, una modifica dei permessi, la firma di un contratto o l’accesso a un sistema informatico.
COMUNICAZIONE ≠ IDENTITÀ ≠ AUTORITÀ ≠ AUTORIZZAZIONE
“Una voce può essere clonata. Un’immagine può essere creata. Un messaggio può essere falsificato. L’autorità per un’azione digitale importante non dovrebbe quindi esistere soltanto nelle parole — dovrebbe essere verificabile.”
— Istituto 1. april
L’essere umano non può rimanere l’unica linea di difesa
La prudenza dei dipendenti rimane importante, ma i sistemi sensibili non possono dipendere soltanto dalla capacità di una persona di riconoscere un falso. Servono anche garanzie tecniche: autorizzazione a più livelli, conferma separata delle azioni ad alto rischio, richieste verificabili crittograficamente, autorità limitate e approvazioni vincolate alla singola transazione.
Il problema non riguarda soltanto le banche
La stessa logica può applicarsi a imprese, sanità, pubblica amministrazione, appalti pubblici e sistemi informativi. La distinzione fondamentale è: qualcuno sostiene soltanto che un’azione sia stata approvata, oppure esiste una prova verificabile dell’autorizzazione?
Dalla fiducia nella persona alla fiducia digitale verificabile
La domanda del futuro potrebbe non essere più soltanto “È davvero lui?”, ma “Possiamo dimostrare in modo indipendente e verificabile che proprio questa persona, con l’autorità corretta, abbia approvato proprio questa azione?”
“La fiducia digitale del futuro non deve dipendere soltanto da quanto qualcuno appare o suona convincente. Deve dipendere da ciò che può essere verificato.”
— Istituto 1. april
Nota: Le informazioni sul caso Fideuram si basano su notizie pubblicate dai media. Reuters attribuisce diversi dettagli a fonti a conoscenza della vicenda; Intesa Sanpaolo e Fideuram hanno rifiutato di commentare a Reuters. QEI è un concetto di ricerca e sviluppo dell’Istituto 1. april. L’articolo non afferma che QEI faccia parte dei sistemi di Fideuram o Intesa Sanpaolo né che avrebbe certamente impedito la frode.