Ko kompromitiran administrator ne pomeni kompromitirane identitete
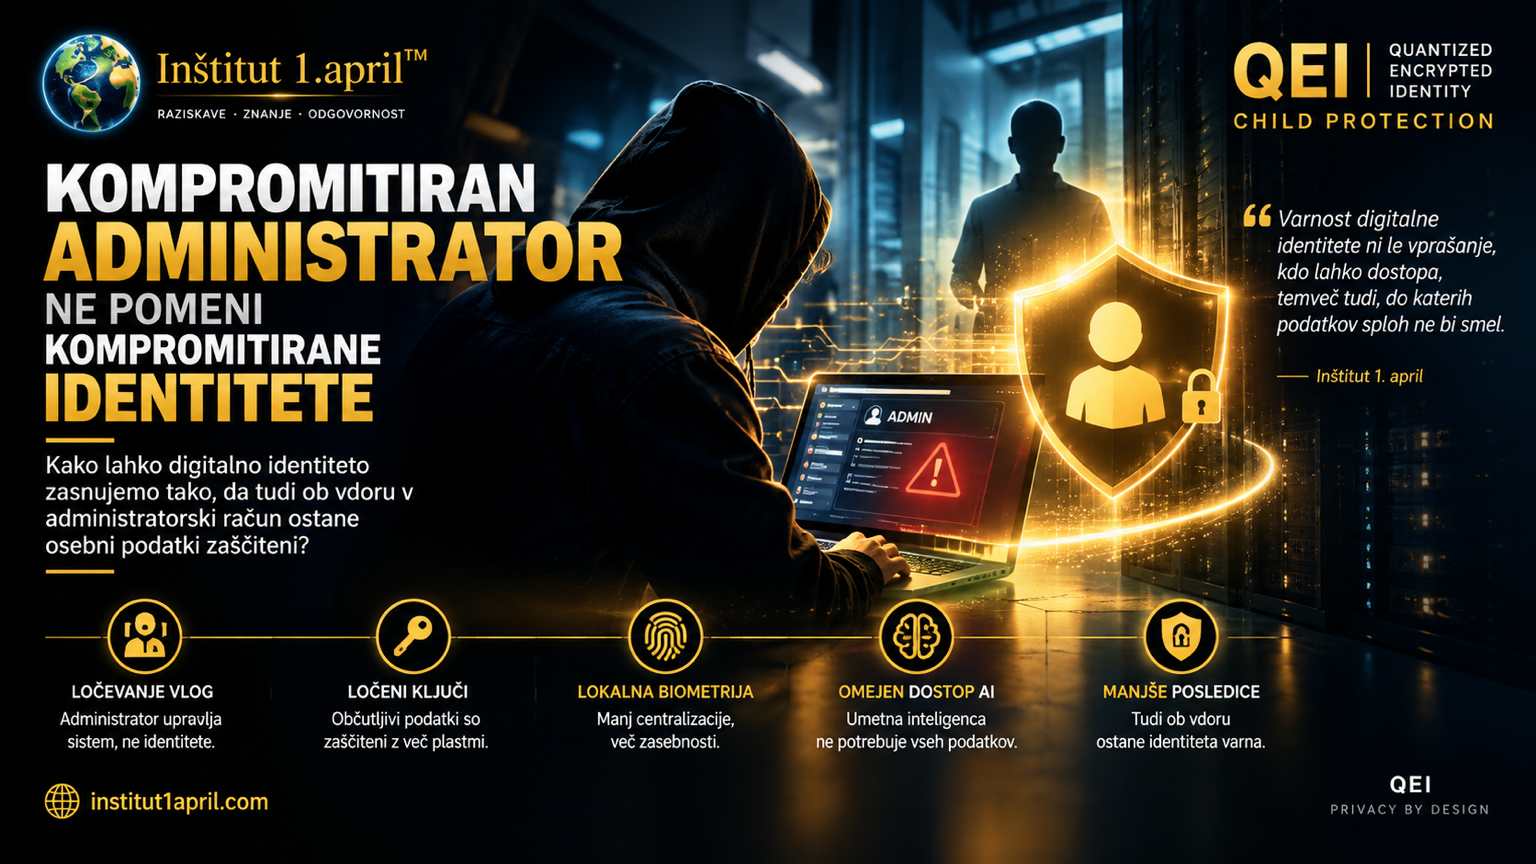
Ali lahko digitalno identiteto zasnujemo tako, da niti vdor v administratorski račun ne omogoči neposrednega dostopa do osebnih podatkov uporabnikov?
Digitalna identiteta postaja eden najpomembnejših gradnikov sodobne družbe. Uporabljamo jo pri dostopu do zdravstvenih storitev, bančnih računov, javne uprave, elektronskega poslovanja in številnih drugih storitev.
Toda z razvojem digitalnih sistemov se odpira vprašanje, ki ga pogosto spregledamo: kaj se zgodi, ko napadalec ne napade uporabnika, temveč osebo ali sistem, ki upravlja njegove podatke?
Še tako skrbno zaščiten uporabniški račun lahko postane ranljiv, če se napadalcu uspe dokopati do privilegiranega dostopa, administratorskih poverilnic ali infrastrukture, v kateri so shranjeni občutljivi podatki.
Z razvojem umetne inteligence se ta problem dodatno zaostruje. Napadalci lahko avtomatizirajo posamezne faze napadov, analizirajo velike količine pridobljenih podatkov in hitreje prepoznavajo njihove medsebojne povezave.
Zato se moramo vprašati, ali prihodnost digitalne identitete res lahko temelji samo na vedno močnejši zaščiti dostopa do podatkov.
Kaj pa, če bi sisteme zasnovali tako, da kompromitiran administratorski račun sam po sebi ne bi zadostoval za razkritje posameznikove identitete?
Ko administrator postane šibka točka
V številnih informacijskih sistemih imajo administratorji zaradi vzdrževanja, odpravljanja napak in upravljanja infrastrukture obsežna pooblastila.
Ta pooblastila so pogosto nujna za delovanje sistema, vendar lahko predstavljajo tudi pomembno varnostno tveganje.
Predstavljajmo si zdravstveno ustanovo, ki hrani osebne podatke več deset tisoč pacientov.
Če napadalec pridobi privilegiran dostop do njenega informacijskega sistema, lahko glede na arhitekturo in varnostne omejitve poskuša dostopati do podatkovnih zbirk, spreminjati zapise ali pridobiti druge občutljive informacije.
Težava torej ni nujno v tem, da bi bil posamezni uporabnik premalo previden.
Težava lahko nastane že zaradi same zasnove sistema, ki na enem mestu združuje preveč podatkov, dostopnih pravic ali možnosti njihovega povezovanja.
Prav zato sodobna kibernetska varnost vse bolj poudarja načelo najmanjših potrebnih privilegijev in arhitekturo ničelnega implicitnega zaupanja oziroma Zero Trust.
Toda tudi ti pristopi ne odpravijo vseh nevarnosti.
Ali je lahko administrator odgovoren za delovanje sistema, ne da bi poznal identiteto uporabnika?
To vprašanje predstavlja eno izmed razvojnih izhodišč koncepta QEI – Quantized Encrypted Identity, ki nastaja v okviru Inštituta 1. april.
Osnovna zamisel ni zgolj dodatno zaščititi obstoječe podatkovne zbirke, temveč raziskati drugačno arhitekturo digitalne identitete.
Takšno, v kateri bi bile posamezne funkcije ločene, občutljivi podatki zaščiteni z različnimi varnostnimi mehanizmi, njihovo razkritje pa omejeno na nujno potrebne in ustrezno pooblaščene postopke.
Administrator bi lahko upravljal delovanje infrastrukture, spremljal tehnično stanje in odpravljal napake, ne da bi zaradi svoje vloge samodejno pridobil možnost vpogleda v celotno identiteto posameznika.
To bi pomenilo pomembno razliko med pravico upravljati sistem in pravico dostopati do osebnih podatkov.
Kako bi lahko QEI omejil posledice vdora?
Razvojni koncept QEI predvideva več medsebojno povezanih varnostnih načel.
1. Ločevanje identitete od postopka preverjanja
Pri številnih digitalnih storitvah se za preverjanje določene lastnosti zahteva več osebnih podatkov, kot jih storitev dejansko potrebuje.
Za potrditev polnoletnosti na primer ni nujno, da ponudnik storitve pridobi tudi ime, priimek, naslov in datum rojstva.
QEI zato raziskuje uporabo kriptografsko zaščitenih dokazil in digitalnih žetonov, s katerimi bi posameznik lahko potrdil določeno upravičenje ali lastnost brez nepotrebnega razkritja identitete.
Pomembno pa je, da sama tokenizacija še ne zagotavlja anonimnosti. Zasnova mora preprečevati tudi nepotrebno povezovanje podatkov in identifikatorjev med različnimi storitvami.
2. Ločevanje varnostnih ključev in pooblastil
Če sistem za dostop do vseh zaščitenih podatkov uporablja eno samo privilegirano pooblastilo ali centralno dostopen ključ, lahko njegova kompromitacija povzroči obsežne posledice.
QEI predvideva raziskovanje arhitekture, pri kateri bi bile ključne varnostne funkcije ločene, posebej občutljivi postopki pa bi lahko zahtevali več neodvisnih odobritev.
To lahko vključuje večstransko oziroma pragovno avtorizacijo, pri kateri posamezen administrator ne bi mogel samostojno izvesti določenega visoko tveganega postopka.
Tak pristop bi zmanjšal odvisnost od ene same osebe, poverilnice ali komponente.
3. Lokalna in izolirana obdelava biometričnih podatkov
Biometrični podatki zahtevajo posebno previdnost.
Geslo lahko spremenimo. Prstnega odtisa, obraza ali drugih biometričnih značilnosti pa ne moremo preprosto zamenjati, če pride do njihove zlorabe.
Ena izmed razvojnih usmeritev QEI je zato lokalno oziroma ustrezno izolirano preverjanje biometričnih značilnosti, kadar je takšno preverjanje potrebno.
Cilj je zmanjšati potrebo po centralnem zbiranju in prenašanju biometričnih podatkov ter preprečevati, da bi se ti neupravičeno uporabljali za druge namene.
Tudi lokalna obdelava sama po sebi ni popolna zaščita. Varnost je odvisna od strojne opreme, programske izvedbe, načina shranjevanja in zaščite pred ponarejenimi biometričnimi vnosi.
4. Omejevanje dostopa tudi znotraj samega sistema
Pomemben cilj je, da nobena posamezna administrativna vloga ne bi imela neomejenega dostopa do vseh informacij.
Ločevanje funkcij, časovno omejena pooblastila, sledljivost občutljivih operacij in neodvisen nadzor bi lahko zmanjšali tveganje notranjih zlorab.
V ustrezno zasnovanem sistemu bi bil dostop do podatkov povezan s konkretnim pooblastilom in dokazljivo potrebo, ne zgolj s položajem uporabnika v hierarhiji upravljanja.
5. Preklic, obnovitev in obvladovanje varnostnih incidentov
Noben digitalni sistem ne more zagotoviti popolne odpornosti proti vsem napadom.
Zato je treba že pri načrtovanju predvideti tudi možnost kompromitacije posameznih komponent.
QEI bi moral omogočati postopke za preklic ogroženih poverilnic, zamenjavo ustreznih varnostnih ključev, začasno omejitev dostopa in varno obnovitev zaupanja.
Pomembno je, da varnostni incident v enem delu sistema ne bi samodejno omogočil kompromitacije vseh drugih povezanih identitet.
Umetna inteligenca: novo tveganje za zaupanje v digitalne sisteme
Umetna inteligenca lahko bistveno pomaga pri odkrivanju anomalij, prepoznavanju sumljivih aktivnosti in hitrejšem odzivanju na varnostne incidente.
Toda iste tehnološke možnosti lahko izkoristijo tudi napadalci.
Z uporabo umetne inteligence je mogoče izdelovati prepričljivejša lažna sporočila, ustvarjati ponarejene glasovne in slikovne vsebine ter avtomatizirati poskuse pridobivanja dostopa.
Če napadalec pridobi večjo zbirko osebnih podatkov, mu lahko napredna analitična orodja pomagajo pri njihovem povezovanju in prepoznavanju posameznikov.
Tu postane pomembna še ena razvojna usmeritev QEI.
Umetna inteligenca ne bi smela imeti samodejnega dostopa do osebnih podatkov zgolj zato, ker deluje znotraj informacijskega sistema.
Njeni dostopi in pooblastila bi morali biti omejeni glede na nalogo, ki jo dejansko opravlja.
Če bi umetna inteligenca zaznavala sumljive prijave, za to praviloma ne bi potrebovala vpogleda v vse osebne ali biometrične podatke uporabnika.
Namesto popolnega dostopa do identitete bi lahko obdelovala omejene varnostne signale in podatke, potrebne za zaznavanje tveganja.
To ne bi odpravilo vseh nevarnosti, bi pa lahko zmanjšalo količino občutljivih informacij, izpostavljenih morebitni zlorabi.
Kaj bi se zgodilo, če bi napadalec pridobil administratorski dostop?
Predstavljajmo si prihodnji sistem, zgrajen na opisanih varnostnih načelih.
Napadalec uspe pridobiti administratorske poverilnice in dostopati do dela infrastrukture.
V tradicionalno zasnovanem sistemu bi to lahko pomenilo možnost dostopa do obsežnih podatkovnih zbirk, odvisno od vzpostavljenih omejitev.
V predvideni arhitekturi QEI pa bi lahko naletel na drugačno situacijo.
Čeprav bi pridobil določene administratorske pravice, ne bi nujno pridobil tudi kriptografskih ključev, biometričnih informacij ali drugih komponent, potrebnih za povezavo zaščitenih zapisov z dejansko identiteto.
Za posebej občutljive postopke bi bile lahko potrebne dodatne neodvisne odobritve.
Sistem bi lahko obenem zaznal neobičajno uporabo privilegijev, omejil nadaljnje operacije in sprožil postopek varnostnega odzivanja.
Toda rezultat bi bil odvisen od dejanske tehnične izvedbe. Če bi napadalec obvladoval tudi ključne komponente, naprave ali obnovitvene postopke, bi lahko zaščito obšel.
Cilj torej ni obljuba, da vdor ne bi bil mogoč, temveč da posamezen vdor ne bi samodejno pomenil razkritja vseh identitet.
Od varovanja podatkov k zmanjševanju posledic njihove kompromitacije
Dolgo smo varnost digitalnih sistemov obravnavali predvsem kot vprašanje preprečevanja nepooblaščenega dostopa.
Požarni zidovi, gesla, večfaktorska avtentikacija in šifriranje ostajajo izjemno pomembni.
Toda prihodnost zahteva tudi razmislek o tem, kako preprečiti obsežno škodo, ko katera izmed varnostnih plasti odpove.
To pomeni drugačno razumevanje zaupanja.
Uporabnik ne bi smel biti odvisen samo od tega, ali je administrator njegovega ponudnika dovolj previden, ali je zaposleni prepoznal spletno prevaro oziroma ali je bila neka programska komponenta pravočasno posodobljena.
Digitalna identiteta bi morala biti zasnovana tako, da različne varnostne plasti medsebojno omejujejo posledice morebitne napake ali zlorabe.
Takšna arhitektura zahteva več kot tehnologijo. Zahteva jasna pravila upravljanja, neodvisno preverjanje varnosti, odgovornost upravljavcev in učinkovite pravice posameznikov.
QEI kot razvojna pobuda Inštituta 1. april
Inštitut 1. april s konceptom QEI raziskuje možnosti digitalne identitete, pri kateri zaščita osebnih podatkov ni zgolj dodaten varnostni ukrep, temveč eno temeljnih izhodišč same zasnove.
Pomembni cilji vključujejo zmanjševanje nepotrebnega razkrivanja podatkov, ločevanje občutljivih funkcij, omejevanje administratorskih pooblastil in razvoj postopkov preverjanja identitete brez pretirane centralizacije osebnih informacij.
QEI je razvojni koncept in pobuda, ne dokončan, neodvisno preizkušen ali certificiran produkcijski sistem. Opisani varnostni mehanizmi zato predstavljajo raziskovalne in arhitekturne usmeritve, katerih učinkovitost bi bilo treba dokazati z implementacijo, varnostnimi preizkusi in neodvisnimi presojami.
Prav v tem pa je namen raziskovanja: preveriti, ali lahko prihodnjo infrastrukturo digitalne identitete zasnujemo drugače.
Zaključek: identiteta mora ostati zaščitena tudi takrat, ko odpove zaupanje v upravljavca
Popolnoma varnega informacijskega sistema ni.
Toda med sistemom, v katerem en sam kompromitiran račun lahko povzroči množično razkritje podatkov, in sistemom, ki takšno tveganje omejuje z več neodvisnimi varnostnimi plastmi, obstaja bistvena razlika.
Prihodnost digitalne identitete zato ne bi smela temeljiti samo na vprašanju, kdo sme dostopati do podatkov.
Enako pomembno mora postati vprašanje, katerih podatkov posamezen upravljavec sploh ne potrebuje in do katerih niti ob kompromitaciji svojega računa ne bi smel zlahka dostopati.
To je ena izmed temeljnih razvojnih usmeritev QEI.
»Resnično zaupanje v digitalno identiteto se ne začne pri neomejeni moči upravljavca, temveč pri sistemu, ki tudi njegovo moč ustrezno omejuje.«
— Inštitut 1. april

1 komentar
[…] To temo smo posebej obravnavali tudi v članku Ko kompromitiran administrator ne pomeni kompromitirane identitete. […]