Quando un amministratore compromesso non significa un’identità compromessa
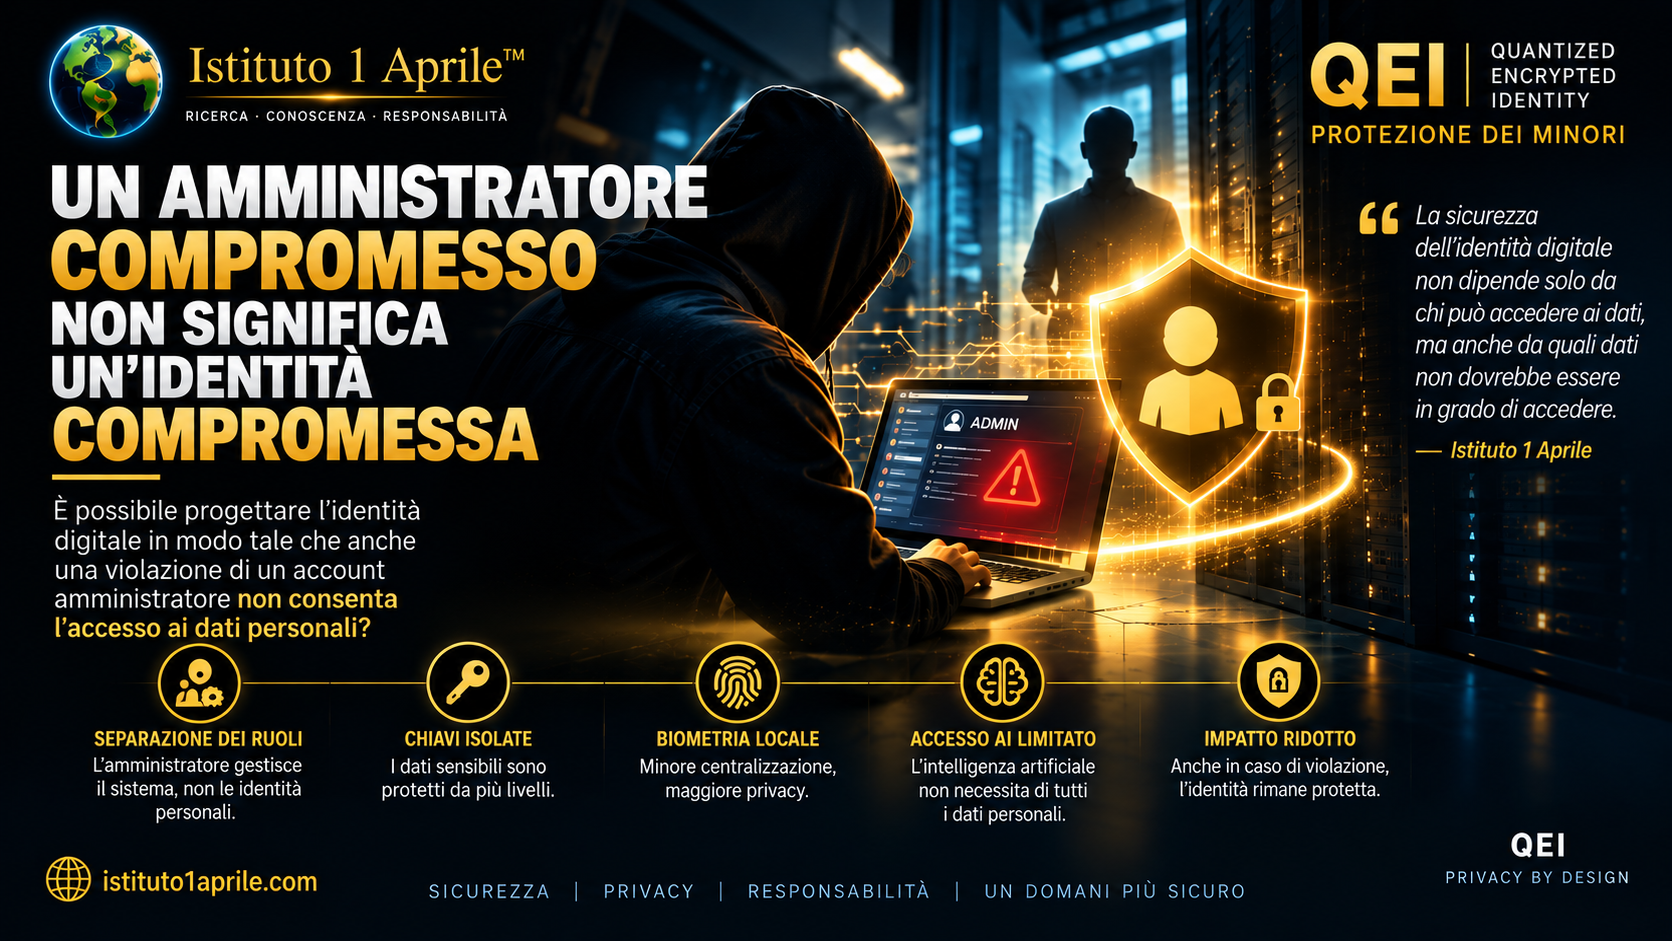
È possibile progettare un’identità digitale in modo che neppure la violazione di un account amministratore consenta l’accesso diretto ai dati personali degli utenti?
L’identità digitale sta diventando uno degli elementi fondamentali della società moderna. La utilizziamo per accedere ai servizi sanitari, ai conti bancari, alla pubblica amministrazione, ai servizi commerciali elettronici e a molti altri servizi.
Con lo sviluppo dei sistemi digitali emerge però una domanda che spesso trascuriamo: che cosa accade quando un aggressore non prende di mira l’utente, ma la persona o il sistema che gestisce i suoi dati?
Anche un account utente attentamente protetto può diventare vulnerabile se un aggressore riesce a ottenere accessi privilegiati, credenziali amministrative o il controllo dell’infrastruttura in cui sono conservate informazioni sensibili.
Lo sviluppo dell’intelligenza artificiale rende questo problema ancora più complesso. Gli aggressori possono automatizzare alcune fasi degli attacchi, analizzare grandi quantità di dati sottratti e individuare più rapidamente le connessioni tra le informazioni.
È quindi necessario chiedersi se il futuro dell’identità digitale possa davvero basarsi soltanto su protezioni sempre più forti degli accessi ai dati.
E se progettassimo sistemi nei quali un account amministratore compromesso, da solo, non fosse sufficiente a rivelare l’identità di una persona?
Quando l’amministratore diventa un punto debole
In molti sistemi informativi, gli amministratori dispongono di ampi privilegi per svolgere attività di manutenzione, risolvere problemi e gestire l’infrastruttura.
Queste autorizzazioni sono spesso necessarie al funzionamento del sistema, ma possono anche rappresentare un rischio significativo per la sicurezza.
Immaginiamo una struttura sanitaria che conserva i dati personali di decine di migliaia di pazienti.
Se un aggressore ottiene un accesso privilegiato al sistema informativo, a seconda dell’architettura e delle misure di sicurezza presenti potrebbe tentare di consultare banche dati, modificare registrazioni o acquisire altre informazioni sensibili.
Il problema, quindi, non è necessariamente la scarsa prudenza del singolo utente.
Può derivare dalla struttura stessa di un sistema che concentra in un unico luogo troppi dati, troppi privilegi o troppe possibilità di collegare informazioni tra loro.
Per questo la sicurezza informatica moderna sottolinea sempre più il principio del privilegio minimo e l’architettura a fiducia zero, o Zero Trust.
Neppure questi approcci, tuttavia, possono eliminare ogni rischio.
È possibile amministrare un sistema senza conoscere l’identità degli utenti?
Questa domanda rappresenta uno dei punti di partenza del concetto QEI – Quantized Encrypted Identity, sviluppato come iniziativa di ricerca dall’Istituto 1 Aprile.
L’idea di fondo non consiste soltanto nel proteggere ulteriormente le banche dati esistenti, ma nell’esplorare un’architettura diversa per l’identità digitale.
Un’architettura nella quale le varie funzioni siano separate, i dati sensibili siano protetti da meccanismi di sicurezza distinti e la loro divulgazione sia limitata a procedure necessarie e debitamente autorizzate.
Un amministratore potrebbe gestire l’infrastruttura, verificarne lo stato tecnico e risolvere problemi senza acquisire automaticamente, per il solo ruolo ricoperto, la possibilità di conoscere l’identità completa di una persona.
Ciò segnerebbe una distinzione essenziale tra il diritto di amministrare un sistema e il diritto di accedere ai dati personali.
In che modo QEI potrebbe limitare le conseguenze di una violazione?
Il concetto di sviluppo QEI prevede la ricerca di diversi principi di sicurezza interconnessi.
1. Separazione dell’identità dal processo di verifica
Molti servizi digitali richiedono più dati personali di quanti siano realmente necessari per verificare una determinata caratteristica.
Per confermare la maggiore età, per esempio, non è sempre necessario comunicare al fornitore del servizio anche nome, cognome, indirizzo e data di nascita.
QEI esplora pertanto l’utilizzo di credenziali protette crittograficamente e di token digitali con i quali una persona potrebbe dimostrare un diritto o una caratteristica senza rivelare inutilmente la propria identità.
È importante ricordare che la semplice tokenizzazione non garantisce l’anonimato. L’architettura deve anche impedire collegamenti non necessari tra dati e identificatori utilizzati da servizi diversi.
2. Separazione delle chiavi di sicurezza e delle autorizzazioni
Se un sistema utilizza un unico privilegio o una chiave accessibile centralmente per consentire l’accesso a tutti i dati protetti, la sua compromissione può avere conseguenze molto ampie.
QEI prevede lo studio di un’architettura nella quale le funzioni critiche di sicurezza siano separate e le operazioni particolarmente sensibili possano richiedere diverse approvazioni indipendenti.
Ciò potrebbe includere l’autorizzazione multiparte o a soglia, nella quale un singolo amministratore non sarebbe in grado di eseguire autonomamente determinate operazioni ad alto rischio.
Un approccio simile ridurrebbe la dipendenza da una sola persona, credenziale o componente.
3. Elaborazione locale e isolata dei dati biometrici
I dati biometrici richiedono un’attenzione particolare.
Una password può essere cambiata. Un’impronta digitale, un volto o altre caratteristiche biometriche, invece, non possono essere semplicemente sostituiti in caso di abuso.
Una delle direzioni di ricerca di QEI è quindi la verifica locale o adeguatamente isolata delle caratteristiche biometriche, nei casi in cui sia necessaria.
L’obiettivo è ridurre la necessità di raccogliere e trasferire centralmente dati biometrici ed evitare che vengano utilizzati senza autorizzazione per altri scopi.
Anche l’elaborazione locale, di per sé, non offre una protezione completa. La sicurezza dipende dall’hardware, dall’implementazione software, dalle modalità di conservazione e dalle difese contro input biometrici contraffatti.
4. Limitazione degli accessi anche all’interno del sistema
Un obiettivo importante consiste nell’impedire che un singolo ruolo amministrativo disponga di un accesso illimitato a tutte le informazioni.
La separazione dei compiti, le autorizzazioni limitate nel tempo, la tracciabilità delle operazioni sensibili e una supervisione indipendente potrebbero ridurre il rischio di abusi interni.
In un sistema progettato correttamente, l’accesso ai dati sarebbe legato a un’autorizzazione specifica e a una necessità dimostrabile, non semplicemente alla posizione dell’utente nella gerarchia amministrativa.
5. Revoca, ripristino e gestione degli incidenti
Nessun sistema digitale può garantire una resistenza assoluta a ogni attacco.
Per questo è necessario considerare, già nella progettazione, la possibilità che singole componenti vengano compromesse.
QEI dovrebbe prevedere procedure per revocare credenziali compromesse, sostituire le chiavi di sicurezza pertinenti, limitare temporaneamente gli accessi e ristabilire la fiducia in modo sicuro.
È essenziale che un incidente di sicurezza in una parte del sistema non comporti automaticamente la compromissione di tutte le altre identità collegate.
Intelligenza artificiale: un nuovo rischio per la fiducia nei sistemi digitali
L’intelligenza artificiale può offrire un contributo significativo nell’individuazione di anomalie, nel riconoscimento di attività sospette e nella risposta più rapida agli incidenti di sicurezza.
Tuttavia, le stesse capacità tecnologiche possono essere sfruttate anche dagli aggressori.
Con l’intelligenza artificiale è possibile creare messaggi fraudolenti più convincenti, generare voci e immagini falsificate e automatizzare tentativi di accesso.
Quando un aggressore ottiene una vasta raccolta di dati personali, strumenti analitici avanzati possono aiutarlo a collegare le informazioni e identificare le persone.
Qui assume importanza un’altra direzione di ricerca di QEI.
L’intelligenza artificiale non dovrebbe ottenere automaticamente l’accesso ai dati personali soltanto perché opera all’interno di un sistema informativo.
I suoi accessi e le sue autorizzazioni dovrebbero essere limitati alle necessità del compito che svolge.
Se un sistema di intelligenza artificiale rilevasse accessi sospetti, di norma non avrebbe bisogno di consultare tutti i dati personali o biometrici dell’utente.
Invece di accedere all’intera identità, potrebbe elaborare segnali di sicurezza limitati e soltanto le informazioni necessarie a individuare il rischio.
Questo non eliminerebbe ogni pericolo, ma potrebbe ridurre la quantità di informazioni sensibili esposte a possibili abusi.
Che cosa accadrebbe se un aggressore ottenesse l’accesso amministrativo?
Immaginiamo un futuro sistema costruito secondo i principi di sicurezza descritti.
Un aggressore riesce a ottenere le credenziali amministrative e ad accedere a una parte dell’infrastruttura.
In un sistema progettato in modo più tradizionale, ciò potrebbe consentire l’accesso a grandi banche dati, a seconda delle protezioni esistenti.
Nell’architettura QEI proposta, invece, l’aggressore potrebbe trovarsi in una situazione diversa.
Pur avendo acquisito determinati privilegi amministrativi, non disporrebbe necessariamente anche delle chiavi crittografiche, delle informazioni biometriche o delle altre componenti necessarie per collegare i record protetti all’identità reale di una persona.
Le procedure particolarmente sensibili potrebbero richiedere ulteriori approvazioni indipendenti.
Il sistema potrebbe inoltre rilevare un utilizzo anomalo dei privilegi, limitare le operazioni successive e attivare una procedura di risposta all’incidente.
Il risultato dipenderebbe comunque dall’effettiva implementazione tecnica. Se l’aggressore controllasse anche componenti critiche, dispositivi o procedure di ripristino, potrebbe aggirare le protezioni.
L’obiettivo, quindi, non è promettere che una violazione sia impossibile, ma evitare che una singola violazione comporti automaticamente la divulgazione di tutte le identità.
Dalla protezione dei dati alla riduzione delle conseguenze di una compromissione
Per molto tempo abbiamo considerato la sicurezza dei sistemi informativi soprattutto come una questione di prevenzione degli accessi non autorizzati.
Firewall, password, autenticazione a più fattori e crittografia rimangono estremamente importanti.
Ma il futuro richiede anche una riflessione su come evitare danni diffusi quando uno degli strati di protezione viene meno.
Ciò implica un modo diverso di intendere la fiducia.
L’utente non dovrebbe dipendere soltanto dalla prudenza dell’amministratore del proprio fornitore, dalla capacità di un dipendente di riconoscere una frode o dalla tempestività di un aggiornamento software.
L’identità digitale dovrebbe essere progettata in modo che i diversi livelli di sicurezza limitino reciprocamente le conseguenze di errori o abusi.
Un’architettura di questo tipo richiede più della sola tecnologia. Richiede regole chiare di governance, verifiche indipendenti della sicurezza, responsabilità dei gestori e diritti effettivi per le persone.
QEI come iniziativa di ricerca dell’Istituto 1 Aprile
Con il concetto QEI, l’Istituto 1 Aprile esplora forme di identità digitale nelle quali la protezione dei dati personali non sia una misura aggiuntiva, ma uno dei principi fondamentali della progettazione.
Tra gli obiettivi principali figurano la riduzione delle divulgazioni non necessarie, la separazione delle funzioni sensibili, la limitazione dei privilegi amministrativi e lo sviluppo di procedure di verifica dell’identità senza un’eccessiva centralizzazione delle informazioni personali.
QEI è un concetto di ricerca e sviluppo, non un sistema di produzione già completato, testato in modo indipendente o certificato. I meccanismi descritti rappresentano pertanto direzioni di ricerca e proposte architetturali, la cui efficacia dovrebbe essere dimostrata mediante implementazione, test di sicurezza e valutazioni indipendenti.
Questo è precisamente lo scopo della ricerca: verificare se sia possibile progettare in modo diverso l’infrastruttura futura dell’identità digitale.
Conclusione: l’identità deve restare protetta anche quando viene meno la fiducia nell’amministratore
Nessun sistema informativo è completamente sicuro.
Esiste però una differenza sostanziale tra un sistema in cui un solo account compromesso può causare una divulgazione massiccia di dati e uno in cui tale rischio viene limitato da più livelli indipendenti di protezione.
Il futuro dell’identità digitale non dovrebbe quindi dipendere soltanto dalla domanda su chi sia autorizzato ad accedere ai dati.
Altrettanto importante è chiedersi quali dati un determinato gestore non abbia affatto bisogno di conoscere e quali informazioni debbano rimanere difficilmente accessibili anche in caso di compromissione del suo account.
Questa è una delle principali direzioni di ricerca di QEI.
«La vera fiducia nell’identità digitale non nasce dal potere illimitato di un amministratore, ma da un sistema che impone limiti adeguati anche a quel potere.»
— Istituto 1 Aprile

1 commento
[…] Abbiamo affrontato questo aspetto anche nell’articolo Quando un amministratore compromesso non significa un’identità compromessa. […]