Le truffe online più comuni: come potrebbe QEI prevenire l’abuso dell’identità digitale?
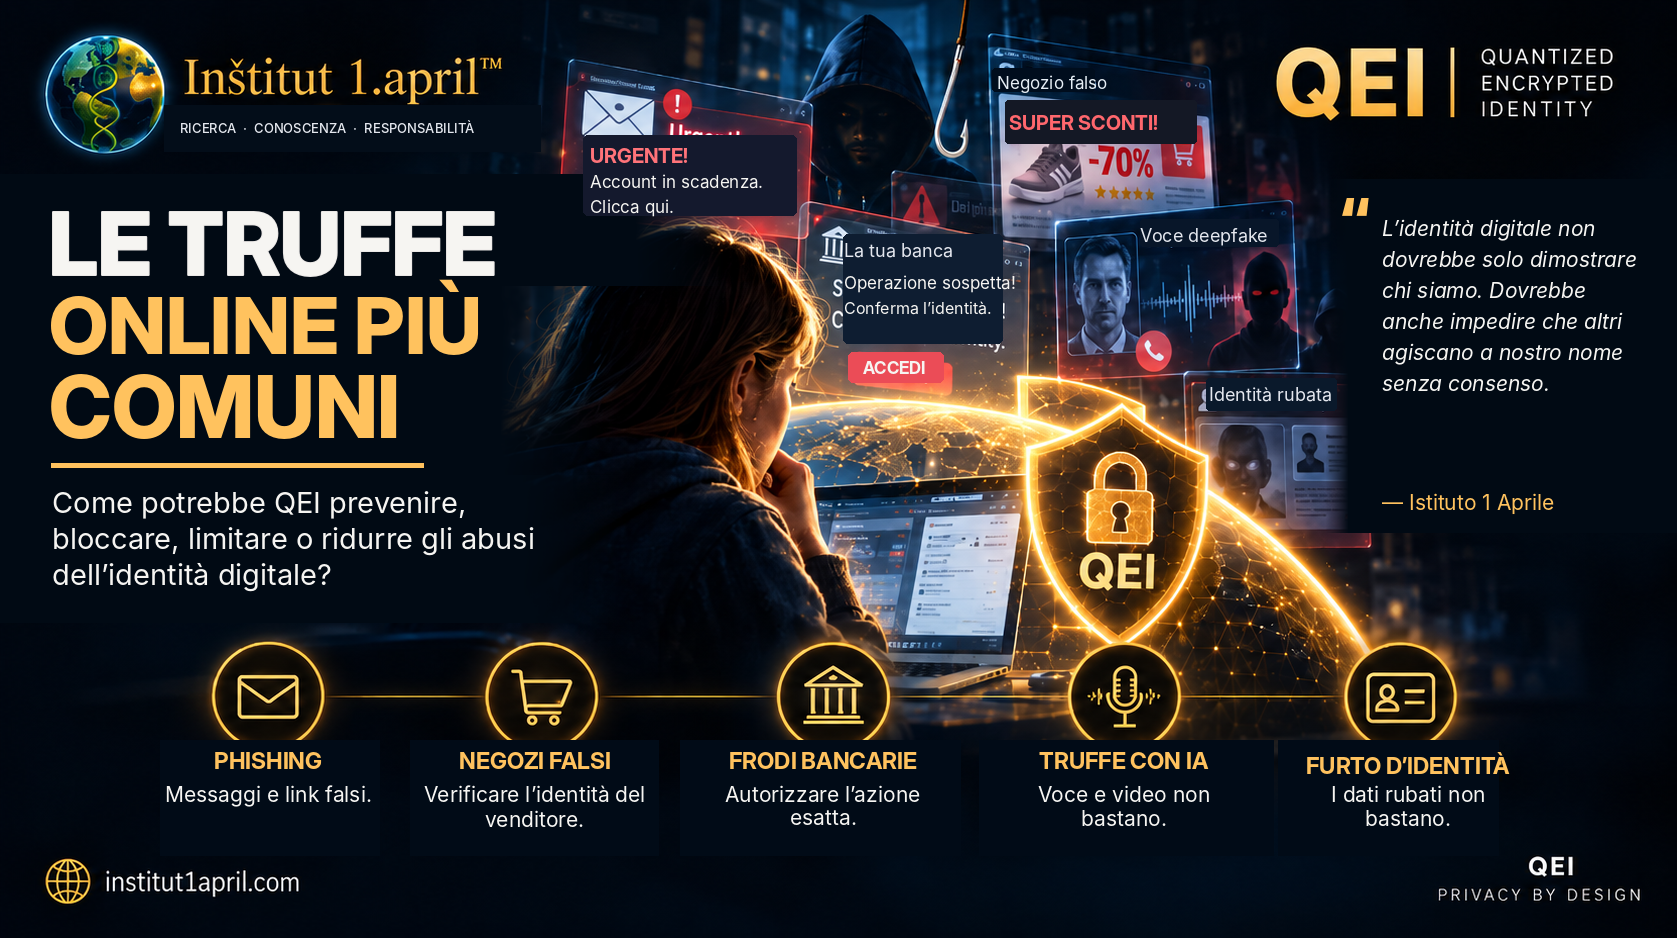
Dai falsi negozi online alle frodi sugli investimenti, dai dati bancari rubati alle voci contraffatte con l’intelligenza artificiale: le truffe digitali diventano sempre più convincenti. Sarebbe possibile progettare un’identità digitale nella quale rubare una password, falsificare un messaggio o ingannare una persona non basti per compiere un’operazione non autorizzata?
Le truffe online non si limitano più a messaggi di posta elettronica palesemente sospetti. Un negozio fasullo può sembrare autentico; i criminali possono inviare email da una casella aziendale compromessa, imitare la voce di un dirigente o creare un video contraffatto molto convincente.
In certi casi non serve neppure entrare nel conto bancario della vittima. Basta convincerla a trasferire il denaro di propria iniziativa.
Secondo il centro nazionale sloveno di risposta agli incidenti informatici SI-CERT, nel 2025 sono stati gestiti 6.196 incidenti di sicurezza informatica, tra cui 1.995 casi di phishing. I dati della polizia slovena citati da SI-CERT indicano 40,4 milioni di euro di danni denunciati per frodi online.
Dietro queste cifre ci sono persone, famiglie, imprese e risparmi di una vita. Sorge quindi una domanda importante: l’identità digitale potrebbe diventare una protezione attiva dell’individuo e non soltanto un mezzo per identificarlo?
È una delle questioni esplorate dal concetto QEI – Quantized Encrypted Identity, iniziativa di ricerca e sviluppo dell’Istituto 1 Aprile.
Perché le truffe online continuano a funzionare?
Molte frodi sfruttano la fiducia. Un messaggio sembra provenire dalla banca; chi chiama ha la voce di un familiare; un’email appare credibile perché arriva dall’indirizzo di un’azienda conosciuta.
I truffatori creano urgenza, paura oppure l’illusione di un’occasione irripetibile. Una persona può così autorizzare un’operazione fraudolenta che il sistema considera legittima perché la password è corretta o il pagamento è stato confermato.
QEI studia la distinzione fra tre domande: identità – chi agisce; potere di agire – se è autorizzato; autorizzazione dell’operazione – che cosa abbia approvato esattamente e a quali condizioni.
1. Email e SMS fraudolenti: phishing e smishing
I truffatori fingono di rappresentare banche, corrieri o enti pubblici. Un collegamento conduce a una pagina falsa sulla quale gli utenti inseriscono password, dati di pagamento o codici temporanei.
Come potrebbe intervenire QEI?
Nel modello proposto, la verifica potrebbe basarsi su credenziali protette crittograficamente, associate a un dispositivo affidabile e allo specifico servizio autentico. Legare correttamente un’approvazione all’origine e alla singola richiesta potrebbe impedire il semplice riutilizzo di una credenziale intercettata.
Possibile effetto di QEI: impedire accessi non autorizzati e ridurre l’utilità delle credenziali rubate. Sarebbe necessario che i servizi adottassero effettivamente il sistema; altre informazioni rivelate volontariamente potrebbero comunque essere sottratte.
2. Falsi negozi online e truffe sugli acquisti
I negozi fraudolenti attirano con sconti enormi, marchi conosciuti e recensioni convincenti. Il cliente paga ma non riceve la merce. Sulle piattaforme di annunci, falsi acquirenti inducono i venditori a inserire i dati della carta in moduli di pagamento contraffatti.
Come potrebbe intervenire QEI?
Credenziali organizzative verificabili potrebbero dimostrare quale persona giuridica gestisce un servizio e se un suo rappresentante dispone dei poteri necessari. Il pagamento potrebbe essere collegato a un beneficiario verificato, a un importo preciso e all’identità del commerciante.
Possibile effetto di QEI: limitare l’impersonificazione dei venditori e alcune deviazioni fraudolente dei pagamenti. Una vera identità aziendale non garantisce però l’onestà o la consegna dei prodotti; restano necessarie le tutele dei consumatori.
3. Falsi investimenti, criptovalute e piattaforme di trading
I truffatori mostrano guadagni fittizi per indurre a versare nuove somme. Quando la vittima tenta di prelevare il denaro, le vengono richieste tasse o commissioni inesistenti. Talvolta viene convinta a installare software di accesso remoto.
Come potrebbe intervenire QEI?
Si potrebbero studiare meccanismi per verificare l’identità e i poteri del fornitore, controllare il destinatario dei fondi e richiedere ulteriori approvazioni per i trasferimenti ad alto rischio. Credenziali limitate allo scopo potrebbero ridurre la divulgazione superflua di informazioni personali.
Possibile effetto di QEI: limitare gli abusi d’identità e le transazioni non autorizzate. Verificare chi riceve il denaro non dimostra che un investimento sia legittimo o redditizio: rimangono necessari vigilanza finanziaria e sistemi antifrode.
4. Furto dell’identità bancaria e bonifici non autorizzati
I criminali cercano di ottenere le credenziali bancarie, controllare i dispositivi o intercettare le conferme delle operazioni. Sempre più spesso, però, convincono i correntisti ad autorizzare personalmente trasferimenti fraudolenti. L’Autorità bancaria europea e la Banca centrale europea hanno segnalato l’adattamento delle truffe alle forme di autenticazione più forti, soprattutto attraverso la manipolazione dei pagatori.
Come potrebbe intervenire QEI?
Una possibile direzione è l’autorizzazione legata crittograficamente all’importo esatto, al beneficiario e alla causale. Un bonifico potrebbe essere rappresentato da una conferma verificabile: PERSONA A → 850 EUR → BENEFICIARIO B → CAUSALE → APPROVAZIONE ESPLICITA.
Se un aggressore sostituisse il destinatario oppure aumentasse la somma a 8.500 euro, l’autorizzazione originale non corrisponderebbe più alla richiesta modificata.
Possibile effetto di QEI: rifiutare trasferimenti modificati o non autorizzati. Quando una vittima approva volontariamente, perché ingannata, proprio il pagamento desiderato dal truffatore, servono anche controlli indipendenti e strumenti di rilevamento delle frodi.
5. Falsi dirigenti, fatture manipolate e frodi aziendali
Un ufficio amministrativo può ricevere un ordine di pagamento urgente che sembra provenire dal direttore o da un fornitore abituale. Il messaggio può perfino arrivare da un indirizzo aziendale realmente compromesso.
Come potrebbe intervenire QEI?
L’indirizzo email o la voce di un dirigente non dovrebbero bastare per autorizzare un bonifico. Si potrebbero verificare l’identità del richiedente, il suo ruolo nell’organizzazione, il potere di autorizzare quella somma, il beneficiario e l’approvazione specifica dell’operazione. Nei casi più sensibili potrebbero essere necessarie conferme indipendenti.
Possibile effetto di QEI: impedire determinate operazioni aziendali non autorizzate anche in presenza di comunicazioni convincentemente falsificate. Tutto dipenderebbe dall’integrazione nei processi aziendali e bancari.
6. Truffe sentimentali e false identità
I truffatori costruiscono un rapporto di fiducia per settimane o mesi, utilizzando fotografie rubate, storie inventate e pressioni emotive, prima di chiedere denaro per presunte emergenze, malattie o viaggi.
Come potrebbe intervenire QEI?
Le piattaforme di comunicazione che supportassero il sistema potrebbero consentire una verifica volontaria del legittimo titolare di una determinata identità digitale senza esporre tutti i suoi dati personali.
Possibile effetto di QEI: ridurre le false identità e l’uso abusivo dell’identità di terzi. Un’identità verificata non rende verificabili le intenzioni: anche chi usa la propria vera identità può ingannare altre persone.
7. Voci e video deepfake: frodi con intelligenza artificiale
L’intelligenza artificiale consente di generare voci e immagini sintetiche persuasive. Una persona al telefono o in videochiamata può fingersi un familiare, un dirigente o un partner commerciale.
Come potrebbe intervenire QEI?
Per un’azione sensibile, invece di fidarsi della voce riconoscibile, si potrebbe richiedere una prova crittografica indipendente collegata alla sessione di comunicazione corrente. Senza tale prova, l’identità dichiarata rimarrebbe non verificata.
Possibile effetto di QEI: impedire che una voce o un video sintetico costituisca l’unica prova d’identità o di approvazione. QEI non impedirebbe di creare contenuti falsificati.
8. Furto dei dati personali e contratti a nome di altre persone
Documenti rubati e informazioni personali possono essere utilizzati per tentare di aprire conti, ordinare servizi o richiedere prestiti a nome di una vittima.
Come potrebbe intervenire QEI?
La verifica di una caratteristica potrebbe basarsi su un’attestazione limitata allo scopo, mentre per un contratto giuridicamente rilevante si potrebbero richiedere il controllo del titolare e l’autorizzazione esplicita dell’atto preciso. Una fotografia del documento o un elenco di dati sottratti non sarebbero sufficienti.
Possibile effetto di QEI: impedire determinati contratti e registrazioni non autorizzati. Il risultato dipenderebbe dall’obbligatorietà di tali controlli nel procedimento reale.
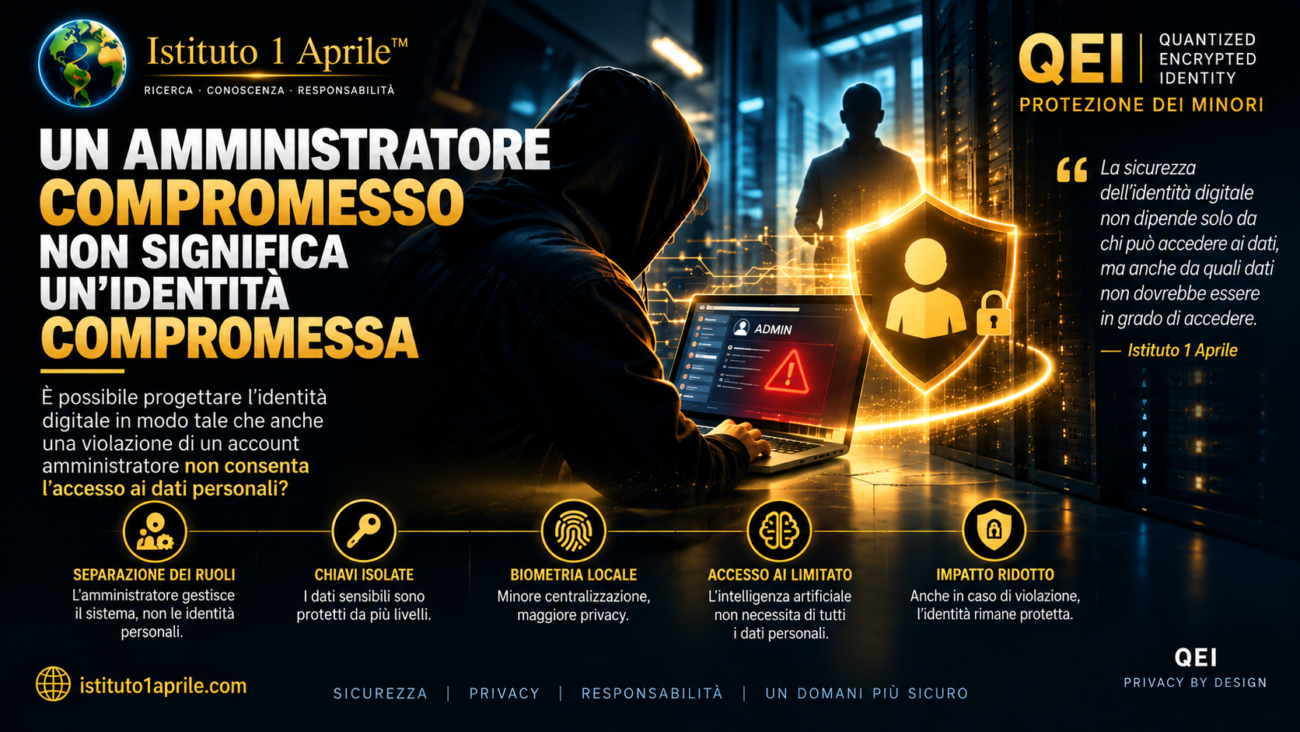
9. Compromissione di account utente o amministratore
Un singolo account violato non dovrebbe aprire automaticamente l’accesso a tutti i dati personali collegati. QEI esplora quindi la separazione tra amministrazione del sistema e accesso all’identità, l’isolamento delle chiavi e delle funzioni sensibili e la limitazione dei privilegi.
Se un account amministrativo venisse compromesso, approvazioni aggiuntive, privilegi ridotti, tracciabilità e revoca delle credenziali potrebbero contenere il danno.
Possibile effetto di QEI: limitare le conseguenze di un’intrusione e il rischio di divulgazioni di massa delle identità. Nessuna architettura garantisce protezione assoluta, soprattutto se l’aggressore controlla anche dispositivi critici o procedure di recupero.
Quattro livelli di protezione: prevenire, bloccare, limitare o ridurre
Primo livello – prevenire
L’aggressore non può accedere con credenziali rubate senza presentare la prova crittografica valida per il servizio.
Secondo livello – bloccare
Il sistema rifiuta un’operazione perché mancano il potere di agire, una conferma indipendente o un’autorizzazione specifica.
Terzo livello – limitare
La compromissione di una componente non concede automaticamente accesso a tutte le chiavi, ai dati personali o alle identità collegate.
Quarto livello – ridurre
Controlli aggiuntivi, minimizzazione dei dati, rilevamento dei rischi e procedure di recupero riducono la probabilità o l’entità del danno anche quando non è possibile evitare completamente l’attacco.
Quali componenti dovrebbe comprendere davvero QEI?
La ricerca sulla protezione dalle frodi dovrebbe combinare identità verificabile, credenziali limitate allo scopo, verifica dei ruoli organizzativi, autorizzazioni associate alla singola operazione, separazione delle chiavi di sicurezza, approvazioni indipendenti per le operazioni ad alto rischio e revoca e recupero sicuri.
Un’infrastruttura del genere dovrebbe integrarsi con banche, enti pubblici e fornitori di servizi digitali. Senza questa integrazione, QEI non potrebbe controllare o bloccare autonomamente le operazioni svolte su sistemi esterni.
QEI potrebbe eliminare completamente le truffe online?
L’eliminazione totale non è una promessa realistica. Le prove crittografiche possono verificare determinate identità, autorizzazioni e diritti, ma non dimostrano automaticamente l’onestà di un commerciante, la consegna di una merce o le intenzioni di un interlocutore.
Tuttavia un’architettura progettata adeguatamente potrebbe impedire l’uso non autorizzato delle credenziali, rendere più difficile l’impersonificazione, limitare i privilegi ed esigere un’approvazione verificabile degli atti sensibili.
L’obiettivo non è soltanto invitare le persone alla prudenza, ma progettare ambienti digitali nei quali determinati abusi diventino molto più difficili o tecnicamente impossibili.
QEI come iniziativa di ricerca dell’Istituto 1 Aprile
Attraverso QEI – Quantized Encrypted Identity, l’Istituto 1 Aprile esplora un’identità digitale basata sulla riservatezza, sulla riduzione dei dati divulgati inutilmente e sulla gestione verificabile degli accessi. La prevenzione delle truffe online è uno dei possibili ambiti di ulteriore sviluppo.
QEI è un concetto di ricerca e sviluppo, non un sistema di produzione completato, testato in modo indipendente o certificato. I meccanismi descritti sono proposte architetturali la cui efficacia dovrà essere dimostrata tramite implementazioni, progetti pilota e valutazioni indipendenti della sicurezza.
Conclusione: la sicurezza non può dipendere soltanto dalla prudenza degli utenti
Le persone continueranno ad aprire messaggi, acquistare online, firmare contratti e fidarsi degli altri. A volte commetteranno errori. L’evoluzione dell’intelligenza artificiale renderà alcune frodi ancora più difficili da riconoscere.
La sicurezza digitale non dovrebbe quindi dipendere solo dall’attenzione continua dei singoli. Occorrono anche sistemi capaci di verificare il legittimo titolare dell’identità, i suoi poteri e la natura e l’estensione esatta dell’azione approvata.
QEI esplora questa possibilità: non una soluzione miracolosa a tutte le frodi, ma una potenziale difesa capace di prevenire, bloccare o limitare determinati abusi e ridurne le conseguenze.
«L’identità digitale del futuro non dovrebbe limitarsi a dimostrare chi siamo. Dovrebbe anche aiutarci a impedire che altri compiano a nostro nome azioni che non abbiamo mai autorizzato.»
— Istituto 1 Aprile
Fonti e approfondimenti: SI-CERT – Sicurezza informatica nel 2025 in cifre (sloveno); Varni na internetu – programma sloveno per un Internet più sicuro; EBA e BCE – Rapporto sulle frodi nei pagamenti (2025).
Nota: le possibilità QEI descritte sono proposte di ricerca, non capacità già dimostrate né garanzie offerte da un sistema operativo.