Ko kibernetski napad ogrozi zaupanje: ali lahko zaščitimo identiteto tudi takrat, ko odpove sistem?
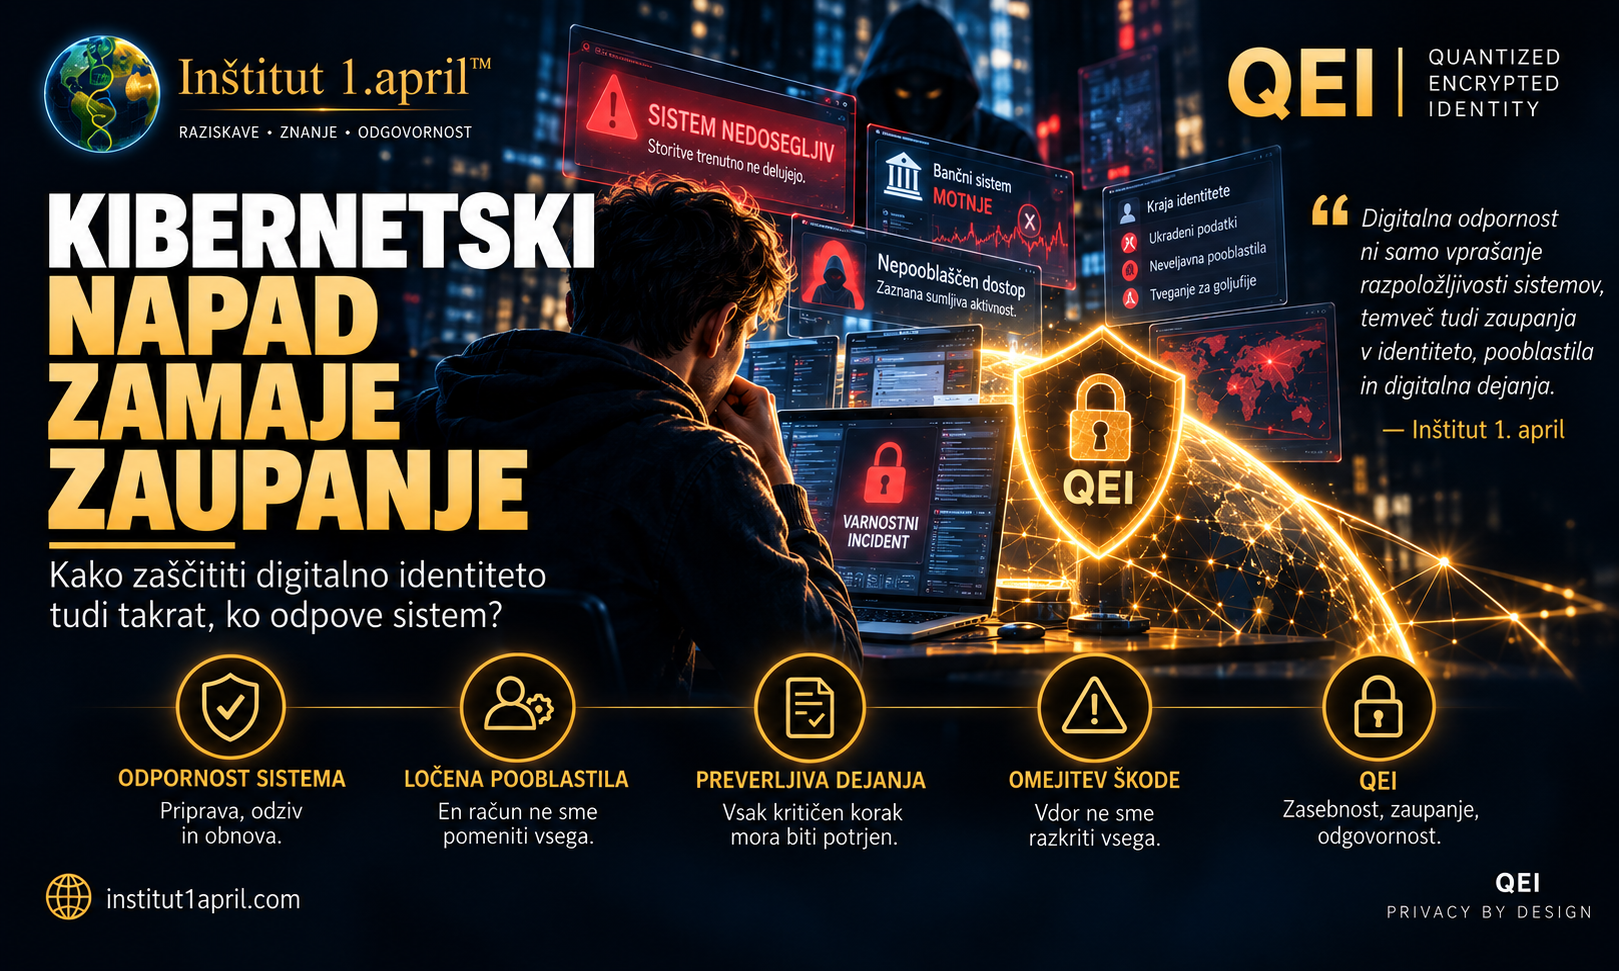
Kibernetski napad lahko v nekaj trenutkih prekine delovanje pomembnih storitev. Toda dolgoročna škoda ni povezana le z izpadom sistema. Kaj se zgodi, če napadalec prevzame tudi uporabniško identiteto, administratorske pravice ali možnost odobravanja občutljivih dejanj? In ali bi drugačna zasnova digitalne identitete lahko omejila posledice?
Ob napovedi strokovne razprave o kibernetski odpornosti finančnih institucij je portal 24ur.com 15. oktobra 2026 odprl pomembno vprašanje: kako se organizacije pripravijo na kibernetske incidente, nadaljujejo poslovanje in ohranijo zaupanje strank. Prispevek ni poročilo o konkretnem novem vdoru v banko, temveč izhodišče za širši razmislek.
Inštitut 1. april to vprašanje razširja na identiteto, pooblastila in odgovornost za digitalna dejanja. Delujoča storitev še ni zagotovilo, da so vsi dostopi legitimni; uspešna prijava pa še ni dokaz, da je posamezno dejanje res odobrila upravičena oseba.
Tri različne posledice istega incidenta
Za razumevanje tveganj moramo ločiti tri vrste posledic. Prva je nedostopnost storitve: uporabnik ne more opraviti nakazila, preveriti zavarovanja ali uporabljati javnega portala. V takšnem primeru so ključni rezervni sistemi, varnostne kopije, načrti obnove in neprekinjenega poslovanja.
Druga posledica je poseg v podatke. Napadalec lahko podatke ukrade, spremeni ali izbriše. Obnovitev delovanja še ne dokazuje, da so evidence pravilne. Potrebni so celovitost podatkov, dnevniški zapisi, nadzor dostopa in neodvisno preverjanje sprememb.
Tretja nevarnost je kompromitacija identitete ali pooblastil. Napadalec lahko zlorabi prijavno sejo, poverilnice zaposlenega ali račun upravitelja. Sistem lahko takšno dejanje obravnava kot legitimno zgolj zato, ker prihaja iz prijavljenega računa. Toda identiteta, pravica dostopa in odobritev konkretnega dejanja niso eno in isto.
Zakaj je zaupanje del kibernetske varnosti?
Napadalec ne potrebuje vedno neposrednega vdora v zaščiteno podatkovno zbirko. Včasih je dovolj, da zaposleni prejme prepričljivo lažno sporočilo, da nekdo zlorabi veljavno sejo ali da se storitev zanese na napačno predstavljeno pooblastilo.
Evropska agencija ENISA v svojih pregledih kibernetskih groženj obravnava izsiljevalsko programsko opremo, ranljivosti, napade na dobavne verige in družbeni inženiring. Umetna inteligenca lahko dodatno olajša pripravo prepričljivih lažnih sporočil in ponarejenih komunikacij. Vprašanje zato ni samo, kdo se je prijavil, ampak tudi kdo sme storiti kaj, za kakšen namen in kdo je dejanje neodvisno potrdil.
DORA, NIS2 in vprašanje operativne odpornosti
V Evropski uniji se od 17. januarja 2025 uporablja uredba DORA, ki določa okvir digitalne operativne odpornosti finančnega sektorja. Obravnava upravljanje tveganj IKT, poročanje o pomembnih incidentih, preizkušanje odpornosti in tveganja zunanjih ponudnikov.
Direktiva NIS2 krepi zahteve kibernetske varnosti za širši krog pomembnih organizacij. Obe ureditvi poudarjata pripravo na incidente in omejevanje posledic, vendar pravna skladnost sama po sebi ne zagotavlja, da noben račun ali pooblastilo ne bo zlorabljeno.
Resnična odpornost pomeni, da organizacija zna incident prepoznati, omejiti, obnoviti delovanje ter preveriti, ali so podatki, identitete in dovoljenja po incidentu še zanesljivi.
Kaj v okviru QEI raziskujemo drugače?
Inštitut 1. april v razvojni pobudi QEI – Quantized Encrypted Identity raziskuje, ali bi lahko nekatere varnostne meje ostale neodvisne od običajnih uporabniških in administratorskih računov. Namen ni nadomestiti zaščite omrežij, temveč proučiti dodatno plast za preverjanje identitete in določenih dejanj.
Neodvisno preverjanje identitete
Pri občutljivih postopkih bi lahko sistem zahteval kriptografsko preverljiv dokaz, vezan na konkretno dejanje, namesto da zaupa samo geslu ali aktivni prijavi. Raziskovalni cilj je razkriti le najmanjšo potrebno količino podatkov.
Ločevanje administratorskih pravic
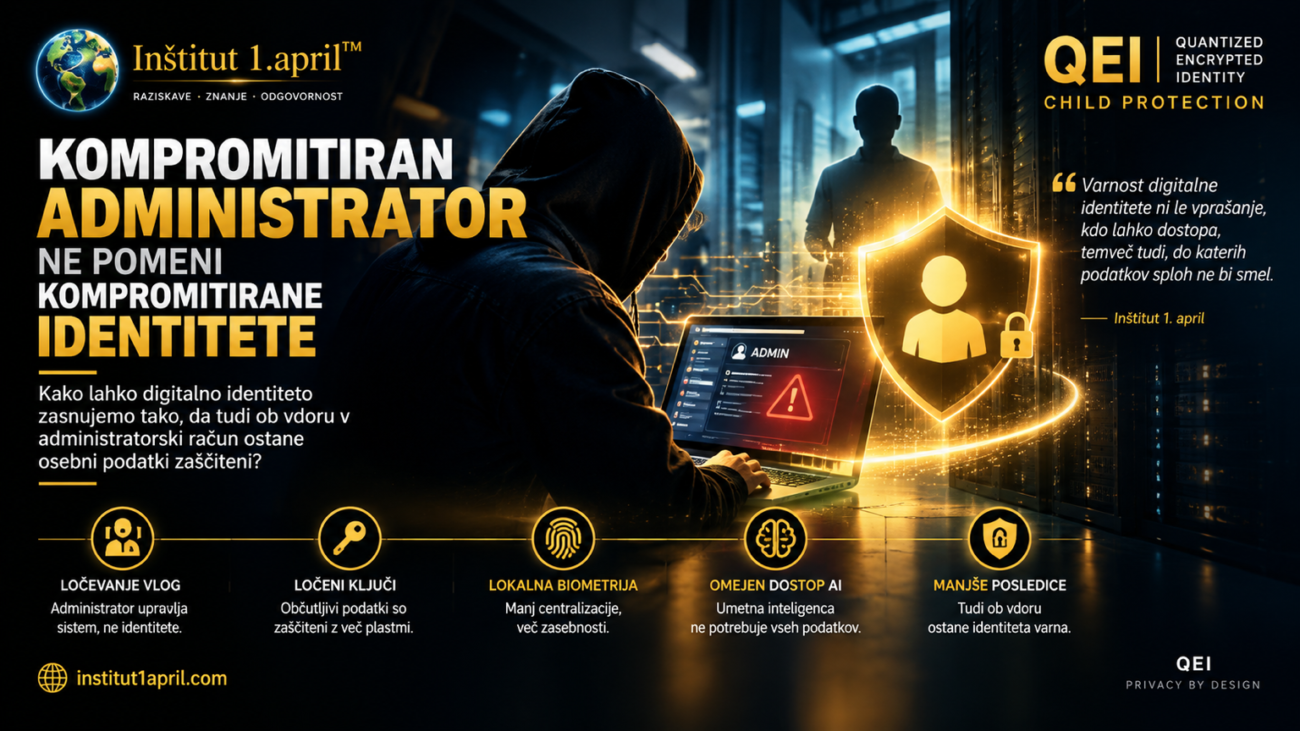
Skrbnik sistema potrebuje orodja za vzdrževanje infrastrukture. Ne potrebuje pa nujno pravice do vseh osebnih podatkov ali do samostojnega potrjevanja dejanj v imenu posameznika. Raziskujemo ločene ključe, omejena pooblastila in neodvisne potrditve.
Preverljiva odobritev posameznega dejanja
Pomembno je razlikovati med »račun je prijavljen« in »upravičena oseba je odobrila prav to spremembo«. Odobritev bi lahko bila časovno omejena, vezana na namen in vsebino ter preverljiva neodvisno od upraviteljevega računa.
Preklic in nadzorovana obnova
Ob sumu zlorabe bi moralo biti mogoče preklicati kompromitirana dokazila ali pooblastila ter jih obnoviti po nadzorovanem postopku. Pri tem je treba preprečiti, da bi mehanizem obnove sam postal nova centralna točka zlorabe.
Primer: napadalec prevzame račun upravitelja
Predstavljajmo si, da napadalec pridobi dostop do administratorskega računa finančne ustanove. Škoda je odvisna od širine njegovih pravic in dodatnih zaščit. Če ima račun preširoka pooblastila, lahko napadalec spreminja nastavitve, dostopa do podatkov ali poskuša pridobiti nadzor nad drugimi računi.
Pri zasnovi, ki loči skrbništvo infrastrukture od ključev za občutljiva identitetna dejanja, tak dostop ne bi nujno zadostoval za vse nadaljnje zlorabe. Kompromitacija enega računa ne bi smela samodejno pomeniti kompromitacije celotne identitete. Ali je takšno ločitev mogoče zanesljivo uresničiti, pa mora dokazati preizkus.
To temo smo posebej obravnavali tudi v članku Ko kompromitiran administrator ne pomeni kompromitirane identitete.
Česa QEI ne more rešiti sam?
QEI je raziskovalni koncept, ne potrjen ali certificiran varnostni sistem. Sam po sebi ne bi mogel preprečiti vseh napadov z izsiljevalsko programsko opremo, ranljivosti v aplikacijah, izpadov podatkovnih centrov ali napadov na razpoložljivost.
Tudi dobra zasnova identitete ne nadomesti zaščite naprav, varnostnih kopij, segmentacije omrežij, odzivanja na incidente, organizacijskih postopkov ali usposabljanja zaposlenih. Morebitni QEI mehanizmi bi lahko dodali nove stroške, odvisnosti in točke odpovedi, zato bi potrebovali neodvisne varnostne ter pravne presoje.
Kako bi lahko zamisel preverili v pilotu?
Za resno vrednotenje bi potrebovali omejen raziskovalni pilot z jasno določenimi merili. Preveriti bi bilo treba:
- ali kompromitiran upravitelj lahko obide zaščito identitetnih podatkov;
- ali je mogoče preverljivo ločiti prijavo od odobritve posamezne transakcije;
- kako potekata preklic in obnova pooblastil po incidentu;
- kako delujejo ključni postopki ob začasni nedostopnosti centralne storitve;
- koliko osebnih podatkov mora sistem dejansko razkriti;
- ali rešitev uvaja nove varnostne ali operativne slabosti.
Vrednost raziskovanja ni v vnaprejšnji obljubi uspeha, temveč v merljivih rezultatih – tudi če pokažejo, da predlagani pristop v določenem okolju ni primeren.
Zaključek: zaupanje mora imeti več neodvisnih temeljev
Ko napad prekine delovanje storitve, je pomembno, da jo institucija hitro obnovi. Toda dolgoročno zaupanje zahteva še več: dokazljivo celovitost podatkov, omejena pooblastila, preverljivo odobravanje občutljivih dejanj in možnost varne obnove.
Naslednji korak digitalne varnosti morda ni zgolj močnejša prijava, temveč boljše ločevanje identitete, pooblastil in zaupanja. To je ena od raziskovalnih smeri pobude QEI – z namenom povečati odpornost, ne da bi posameznik za to izgubil zasebnost.
Več o raziskovalnih izhodiščih: QEI – Raziskave in razvoj.
Viri in dodatno branje
- 24ur.com – Kibernetski napad lahko v sekundah zamaje leta zaupanja (15. 10. 2026).
- ENISA – Pregledi kibernetskih groženj.
- Evropski bančni organ – Digital Operational Resilience Act (DORA).
- Evropska komisija – Direktiva NIS2.
Članek je samostojen raziskovalni pregled Inštituta 1. april. Navaja možne smeri razvoja QEI in ne trdi, da je QEI že v uporabi v bančništvu ali da sodeluje z omenjenimi institucijami.