EU KIDS Act odpira novo vprašanje: kako preveriti starost otroka brez razkritja njegove identitete?
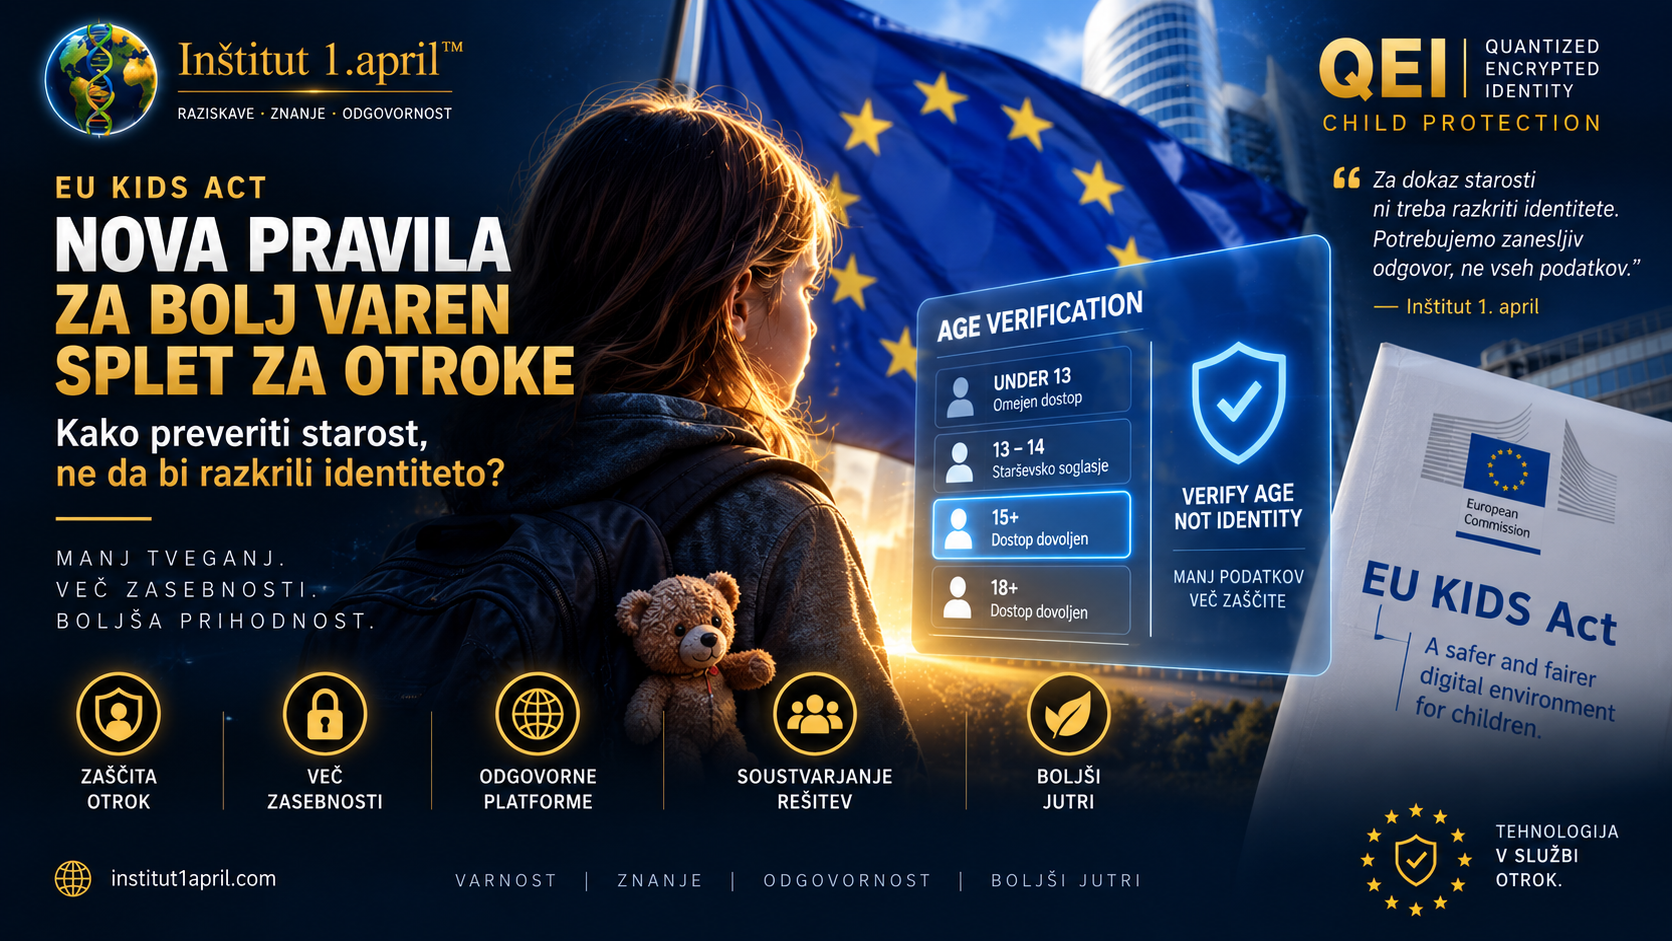
Evropska komisija je 17. septembra 2026 predstavila predlog EU KIDS Act, s katerim želi okrepiti zaščito otrok in mladostnikov v digitalnem okolju. Predlog med drugim uvaja skupen evropski pristop k starostnim omejitvam ter več odgovornosti nalaga digitalnim platformam. Toda skupaj z omejevanjem dostopa se odpira tudi pomembno tehnično in družbeno vprašanje: kako zanesljivo dokazati starost uporabnika, ne da bi moral otrok vsaki spletni platformi razkriti svojo identiteto?
Evropa želi skupna pravila za zaščito otrok
Evropska komisija je 17. septembra predstavila predlog EU KIDS Act – EU Keeping Internet Digital Spaces Accountable and Trustworthy. Njegov namen je povečati varnost otrok na spletu in vzpostaviti bolj usklajena pravila po Evropski uniji.
Predlog predvideva postopen pristop glede starosti. Evropska komisija navaja omejitve za otroke, mlajše od 13 let, ter evropsko minimalno starost 15 let za samostojno odprtje računa na določenih družbenih omrežjih in platformah.
Pomemben del predloga je tudi večja odgovornost ponudnikov digitalnih storitev, ki bi morali dokazovati, da so njihove storitve starosti primerne in varne že po zasnovi.
Slovenija je skupen evropski pristop pozdravila. Nacionalna medresorska delovna skupina je kot primerno rešitev za slovensko okolje prepoznala postopen pristop s starostno mejo 15 let za samostojen dostop do družbenih omrežij.
Napovedana so tudi nadaljnja posvetovanja z otroki in mladimi, starši, učitelji, strokovnjaki in civilno družbo.
Toda kako bo platforma vedela, koliko je uporabnik star?
Če dostop do določene digitalne storitve postane odvisen od starosti, nastane praktičen problem.
Kako platforma ugotovi, ali je uporabnik star 12, 14, 15 ali 18 let?
Ena možnost je, da od uporabnika zahteva datum rojstva. Toda datum je mogoče preprosto vnesti napačno.
Druga možnost je preverjanje osebnega dokumenta ali drugih identifikacijskih podatkov.
Tak pristop pa odpira drugo vprašanje:
Ali mora otrok za dokaz svoje starosti zasebnemu spletnemu podjetju res razkriti svoje ime, priimek, datum rojstva, fotografijo ali celo kopijo osebnega dokumenta?
Morda obstaja drugačen pristop.
Preveriti starost, ne identitete
Pri Inštitutu 1. april v okviru raziskovalnega koncepta QEI Child Protection obravnavamo načelo, da digitalni storitvi ni nujno treba poznati identitete otroka, kadar potrebuje samo dokaz določene starostne kategorije.
Namesto:
IME: …
PRIIMEK: …
DATUM ROJSTVA: …
NASLOV: …
bi storitev v določenem primeru morda potrebovala samo preverljiv odgovor:
UNDER 13
ali:
13–14
ali:
15+
ali:
18+
Spletna platforma bi tako lahko preverila pravico do dostopa, ne da bi zaradi tega nujno prejela celotno identiteto uporabnika.
“Za dokaz starosti spletna platforma ne potrebuje nujno otrokove identitete. Potrebuje zanesljiv odgovor na vprašanje, ali uporabnik izpolnjuje zahtevano starostno mejo.”
— Inštitut 1. april
Samo vprašanje »Koliko si star?« ne zadostuje
Današnji internet pogosto temelji na samoizjavi.
Uporabnik vnese datum rojstva in sistem mu verjame.
Toda otrok lahko navede, da je odrasel.
Odrasla oseba pa lahko navede, da je otrok.
Prav to vprašanje smo pri Inštitutu 1. april že obravnavali v okviru koncepta QEI Child Protection: starostna kategorija bi morala biti preverljiva, ne zgolj deklarirana.
Če bodo evropska pravila dostop do določenih storitev dejansko vse bolj povezovala s starostjo uporabnika, bo kakovost mehanizma za preverjanje starosti postala še pomembnejša.
Dokazati potrebno in ne razkriti vsega
To se navezuje na širše načelo, ki ga raziskujemo v okviru QEI – Quantized Encrypted Identity:
dokazati potrebno lastnost z najmanjšim možnim razkritjem osebnih podatkov.
Če spletna stran potrebuje samo odgovor na vprašanje:
»Ali je uporabnik star najmanj 15 let?«
potem morda ne potrebuje odgovora na vprašanje:
»Kdo natančno je ta oseba?«
Podobno velja pri vsebinah za odrasle.
Storitev morda potrebuje samo dokaz:
18+ : YES
ne pa nujno:
ime + priimek + naslov + celoten datum rojstva + številka dokumenta.
To razlikovanje med preverjanjem lastnosti in razkrivanjem identitete bi lahko postalo pomemben element prihodnjih sistemov za zaščito otrok.
Zaščita otrok ne sme ustvariti infrastrukture za njihovo spremljanje
Pri starostnem preverjanju obstaja tudi druga stran problema.
Več preverjanja lahko pomeni več varnosti.
Toda slabo zasnovan sistem lahko pomeni tudi več zbiranja podatkov, več centralizacije in več možnosti za spremljanje digitalnega vedenja otrok.
Zato bi moralo biti vprašanje zasebnosti vključeno že v samo arhitekturo sistema.
Cilj ne bi smel biti:
vedeti, kateri otrok obiskuje katero spletno stran.
Cilj bi moral biti:
zanesljivo preveriti, ali uporabnik izpolnjuje pogoj za dostop.
“Ne preverjaj več, kot je potrebno. Če storitev potrebuje starost, preveri starost. Če ne potrebuje identitete, je ne zahtevaj.”
— Inštitut 1. april
Tudi preverjanje starosti samo po sebi ne bo rešilo vseh težav
Starostna meja ni popolna rešitev za varnost otrok na spletu.
Otroci lahko uporabljajo naprave drugih oseb. Dostop je mogoče poskušati obiti. Obstajajo lažni računi, kraja identitete in številne druge možnosti zlorab.
Prav tako tehnološki sistem ne more nadomestiti staršev, šol, strokovnjakov, regulatorjev, policije ali odgovornosti digitalnih platform.
Toda bolj zanesljivo in zasebnosti prijazno preverjanje starosti lahko predstavlja enega od gradnikov širšega sistema zaščite.
EU KIDS Act je lahko začetek pomembnejše razprave
Predlog Evropske komisije premika razpravo od vprašanja, ali je treba otroke na spletu bolje zaščititi, tudi k vprašanju, kako takšno zaščito tehnično izvajati.
Slovenija je ob podpori skupnemu evropskemu pristopu posebej poudarila tudi odgovornost ponudnikov digitalnih storitev in potrebo po varnosti produktov, preden dosežejo mladoletne uporabnike.
Za Inštitut 1. april je pri tem posebej zanimivo vprašanje:
Ali lahko prihodnji sistemi preverijo otrokovo starost in pravico do dostopa, ne da bi iz preverjanja starosti ustvarili nov sistem množičnega zbiranja identitet?
QEI Child Protection predstavlja enega od raziskovalnih konceptov, s katerimi želimo to vprašanje odpreti.
Ne kot že izdelano rešitev.
Ne kot del EU KIDS Act.
Ampak kot možen tehnični pristop, ki ga je treba raziskati, preveriti in kritično oceniti.
“Dobra zaščita otrok ne bi smela zahtevati izbire med varnostjo in zasebnostjo. Izziv je razviti sisteme, ki znajo preveriti potrebno, ne da bi zaradi tega izvedeli vse.”
— Inštitut 1. april
Opomba: EU KIDS Act je zakonodajni predlog Evropske komisije z dne 17. septembra 2026 in bo predmet nadaljnjega zakonodajnega postopka. QEI – Quantized Encrypted Identity in QEI Child Protection sta razvojna oziroma raziskovalna koncepta Inštituta 1. april. QEI ni del EU KIDS Act in besedilo ne trdi, da Evropska komisija ali Republika Slovenija predlagata uporabo QEI. Pred morebitno praktično uporabo takšnega pristopa bi bile potrebne tehnična in varnostna validacija, pravna presoja, presoja vplivov na zasebnost in varstvo osebnih podatkov ter sodelovanje strokovnjakov za zaščito otrok, digitalno identiteto in kibernetsko varnost.
Uradna vira:
Evropska komisija – EU KIDS Act
Republika Slovenija – odziv na EU Akt za otroke