Identifikacija ni enako avtentikacija: Zakaj je razlika pomembna?
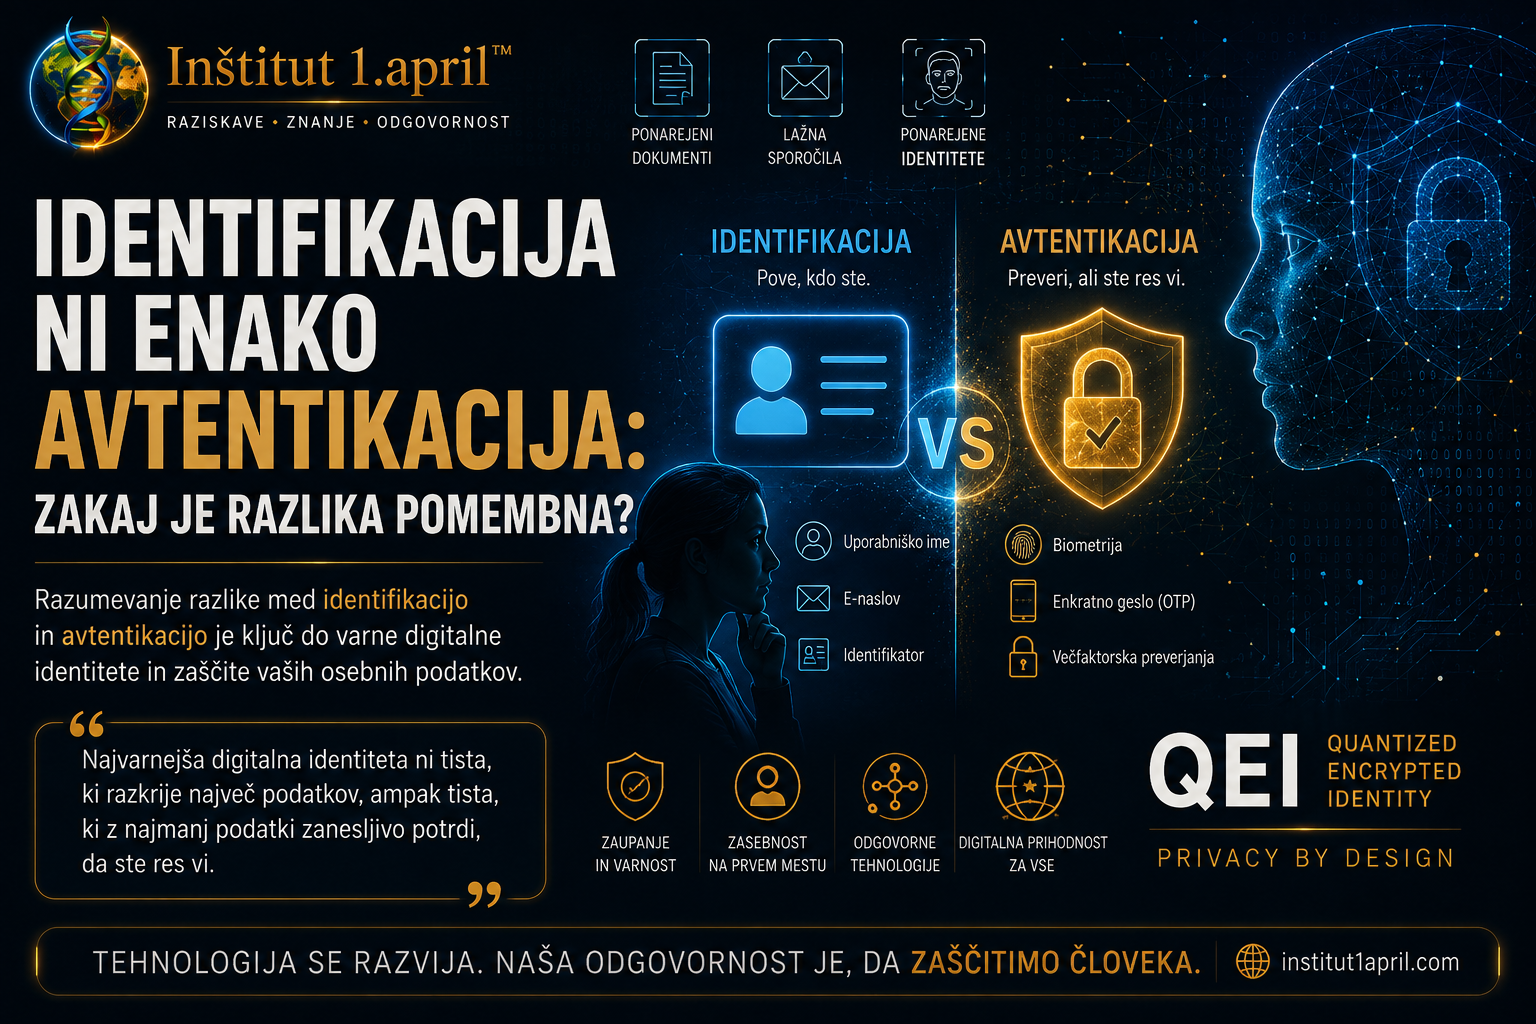
Večina uporabnikov meni, da je prijava v sistem en sam postopek, vendar v ozadju potekata dva različna procesa – identifikacija in avtentikacija.
Vsakodnevna uporaba, ki je pogosto ne opazimo
Vsak dan se prijavljamo v elektronsko banko, uporabljamo elektronsko pošto, dostopamo do zdravstvenih portalov, državnih storitev ali družbenih omrežij. Večina uporabnikov meni, da je prijava v sistem en sam postopek, vendar v ozadju potekata dva različna procesa – identifikacija in avtentikacija.
Čeprav se izraza pogosto uporabljata kot sopomenki, imata popolnoma različen pomen. Razumevanje te razlike je pomembno za vsakogar, ki uporablja digitalne storitve.
Kaj je identifikacija?
Identifikacija pomeni, da uporabnik sistemu pove, kdo je.
Primeri:
- uporabniško ime,
- elektronski naslov,
- številka kartice,
- davčna številka,
- številka zdravstvene kartice,
- EMŠO,
- digitalna identiteta.
V tem koraku sistem še ne ve, ali je oseba res tista, za katero se predstavlja.
Če nekdo vpiše vaše uporabniško ime, sistem še vedno ne more vedeti, ali ste to vi ali nekdo drug.
Kaj je avtentikacija?
Avtentikacija pomeni preverjanje identitete.
Sistem preveri, ali je oseba, ki trdi, da je določena oseba, to dejansko tudi res.
To lahko stori na različne načine:
- z geslom,
- z enkratno kodo (OTP),
- s pametno kartico,
- z mobilno potrditvijo,
- z biometričnimi podatki,
- z večfaktorsko avtentikacijo.
Šele po uspešni avtentikaciji sistem dovoli dostop.
Primer iz vsakdanjega življenja
Predstavljajmo si hotel.
Na recepciji poveste:
»Sem Janez Novak.«
To je identifikacija.
Receptor nato zahteva osebni dokument.
Ko preveri, da se ime na dokumentu ujema z osebo pred njim, opravi avtentikacijo.
Šele nato prejmete ključ sobe.
Digitalni sistemi delujejo zelo podobno.
Zakaj prihaja do zlorab?
Veliko kibernetskih napadov ni usmerjenih v preboj šifriranja, temveč v krajo podatkov za prijavo.
Napadalci pogosto uporabljajo:
- phishing (lažna spletna mesta),
- lažna elektronska sporočila,
- SMS prevare,
- telefonske prevare,
- krajo gesel,
- uhajanje podatkov iz različnih baz.
Če napadalec pridobi zgolj uporabniško ime in geslo, lahko v številnih primerih dostopa do uporabniškega računa.
Zato sodobni sistemi vse pogosteje uporabljajo dodatne načine preverjanja identitete.
“Najvarnejša digitalna identiteta ni tista, ki razkrije največ podatkov, ampak tista, ki z najmanj podatki zanesljivo potrdi, da ste res vi.”
— Inštitut 1. april
Zakaj samo geslo ni več dovolj?
Pred dvajsetimi leti je bilo geslo pogosto dovolj.
Danes pa uporabniki uporabljajo več deset različnih spletnih storitev, zaradi česar se ista gesla pogosto ponavljajo.
Če je eno spletno mesto kompromitirano, lahko napadalci poskusijo isto kombinacijo uporabniškega imena in gesla tudi na drugih storitvah.
To imenujemo credential stuffing in gre za eno najpogostejših oblik zlorabe prijavnih podatkov.
Večfaktorska avtentikacija
Zaradi tega številne organizacije uvajajo večfaktorsko avtentikacijo (MFA).
Uporabnik mora dokazati identiteto z več neodvisnimi dejavniki.
Na primer:
- nekaj, kar ve (geslo),
- nekaj, kar ima (telefon ali varnostni ključ),
- nekaj, kar je (biometrija).
Če napadalec pridobi samo en dejavnik, to pogosto še ne zadostuje za dostop.
Kam se umešča pobuda QEI?
V Inštitutu 1. april menimo, da bo prihodnji razvoj digitalne identitete moral temeljiti na:
- zaščiti zasebnosti,
- načelu Privacy by Design,
- zmanjševanju količine obdelanih osebnih podatkov,
- več neodvisnih načinih preverjanja identitete,
- sledljivosti dostopov,
- odgovorni uporabi sodobnih tehnologij.
Pobuda QEI (Quantized Encrypted Identity) predstavlja koncept, ki spodbuja razpravo o varnejših pristopih k digitalni identiteti in zaščiti osebnih podatkov. Namen pobude je prispevati k strokovni razpravi o tem, kako lahko prihodnji sistemi združijo varnost, zasebnost in zaupanje uporabnikov.
Pogled v prihodnost
Digitalna identiteta bo v prihodnjih letih postala eden najpomembnejših gradnikov digitalne družbe.
Vprašanje ne bo več samo, kdo ste, temveč predvsem:
- kako se preverja vaša identiteta,
- koliko osebnih podatkov je pri tem potrebnih,
- kdo lahko do njih dostopa,
- kako so zaščiteni,
- in kako se preprečujejo zlorabe.
Razumevanje razlike med identifikacijo in avtentikacijo je zato prvi korak k varnejši digitalni prihodnosti.