Identificazione e autenticazione non sono la stessa cosa: perché questa differenza è importante?
La maggior parte degli utenti pensa che l’accesso a un sistema sia un unico processo, ma in realtà, in background, si svolgono due processi distinti: identificazione e autenticazione.
Un utilizzo quotidiano che spesso passa inosservato
Ogni giorno accediamo ai servizi bancari online, utilizziamo la posta elettronica, consultiamo portali sanitari, servizi pubblici o social network. La maggior parte degli utenti pensa che l’accesso a un sistema sia un unico processo, ma in realtà, in background, si svolgono due processi distinti: identificazione e autenticazione.
Sebbene i due termini vengano spesso utilizzati come sinonimi, hanno significati completamente diversi. Comprendere questa differenza è importante per chiunque utilizzi servizi digitali.
Che cos’è l’identificazione?
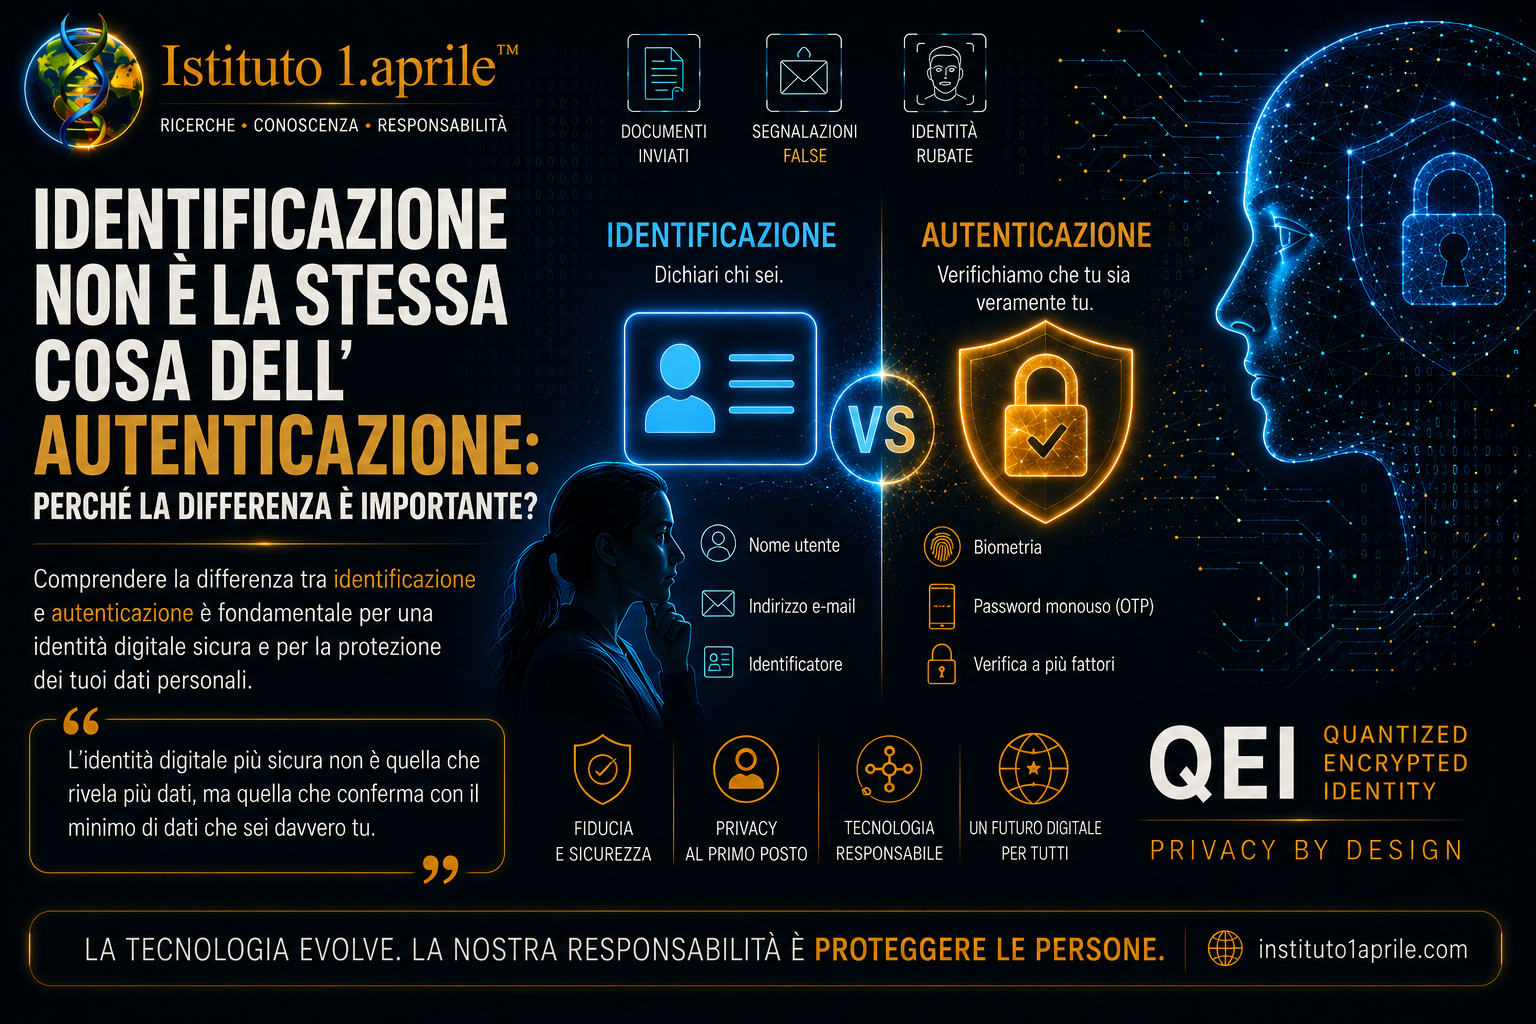
L’identificazione significa che l’utente comunica al sistema chi è.
Alcuni esempi:
- un nome utente,
- un indirizzo e-mail,
- un numero di carta,
- un codice fiscale,
- il numero della tessera sanitaria,
- un numero di identificazione personale nazionale,
- un’identità digitale.
In questa fase il sistema non sa ancora se la persona sia realmente chi afferma di essere.
Se qualcuno inserisce il vostro nome utente, il sistema non può ancora sapere se siate davvero voi oppure un’altra persona.
Che cos’è l’autenticazione?
L’autenticazione consiste nella verifica dell’identità di una persona.
Il sistema verifica se la persona che afferma di essere un determinato individuo sia realmente quella persona.
La verifica può essere effettuata in diversi modi:
- con una password,
- con una password o un codice monouso (OTP),
- con una smart card,
- con una conferma tramite dispositivo mobile,
- con dati biometrici,
- con l’autenticazione a più fattori.
Soltanto dopo un’autenticazione riuscita il sistema concede l’accesso.
Un esempio della vita quotidiana
Immaginiamo di arrivare in un hotel.
Alla reception dite:
«Sono Janez Novak.»
Questa è l’identificazione.
Il receptionist vi chiede quindi di mostrare un documento d’identità.
Quando verifica che il nome riportato sul documento corrisponde alla persona che ha davanti, effettua l’autenticazione.
Solo a quel punto ricevete la chiave della camera.
I sistemi digitali funzionano in modo molto simile.
Perché si verificano gli abusi?
Molti attacchi informatici non mirano a violare la cifratura, bensì a rubare le credenziali di accesso.
Gli aggressori utilizzano spesso:
- phishing e siti web falsi,
- e-mail fraudolente,
- truffe tramite SMS,
- truffe telefoniche,
- furto di password,
- fughe di dati da diverse banche dati.
Se un aggressore ottiene soltanto un nome utente e una password, in molti casi può riuscire ad accedere all’account dell’utente.
Per questo motivo, i sistemi moderni utilizzano sempre più spesso metodi aggiuntivi di verifica dell’identità.
«L’identità digitale più sicura non è quella che rivela il maggior numero di dati, ma quella che, utilizzando il minor numero possibile di dati, conferma in modo affidabile che siete realmente chi dichiarate di essere.» — Istituto 1. aprile
Perché una password da sola non è più sufficiente?
Vent’anni fa, una password era spesso considerata sufficiente.
Oggi, tuttavia, gli utenti utilizzano decine di servizi online diversi, il che li porta spesso a riutilizzare le stesse password.
Se un sito web viene compromesso, gli aggressori possono provare la stessa combinazione di nome utente e password anche su altri servizi.
Questa pratica è conosciuta come credential stuffing ed è una delle forme più comuni di abuso delle credenziali di accesso.
Autenticazione a più fattori
Per questo motivo, numerose organizzazioni stanno introducendo l’autenticazione a più fattori (MFA).
L’utente deve dimostrare la propria identità utilizzando diversi fattori indipendenti.
Per esempio:
- qualcosa che conosce, come una password,
- qualcosa che possiede, come un telefono o una chiave di sicurezza,
- qualcosa che è, come una caratteristica biometrica.
Se un aggressore ottiene soltanto uno di questi fattori, spesso non è ancora sufficiente per ottenere l’accesso.
Dove si colloca l’iniziativa QEI?
All’Istituto 1. aprile riteniamo che il futuro sviluppo dell’identità digitale debba basarsi su:
- protezione della privacy,
- principio di Privacy by Design,
- riduzione della quantità di dati personali trattati,
- diversi metodi indipendenti di verifica dell’identità,
- tracciabilità degli accessi,
- uso responsabile delle tecnologie moderne.
L’iniziativa QEI (Quantized Encrypted Identity) rappresenta un concetto che promuove il dibattito su approcci più sicuri all’identità digitale e alla protezione dei dati personali. Il suo obiettivo è contribuire al confronto professionale su come i sistemi futuri possano combinare sicurezza, privacy e fiducia degli utenti.
Uno sguardo al futuro
Nei prossimi anni, l’identità digitale diventerà uno dei pilastri più importanti della società digitale.
La domanda non riguarderà più soltanto chi siete, ma soprattutto:
- come viene verificata la vostra identità,
- quanti dati personali sono necessari,
- chi è autorizzato ad accedervi,
- come vengono protetti,
- e come vengono prevenuti gli abusi.
Comprendere la differenza tra identificazione e autenticazione rappresenta quindi il primo passo verso un futuro digitale più sicuro.