Quando manca Internet: l’identità digitale può ancora funzionare?
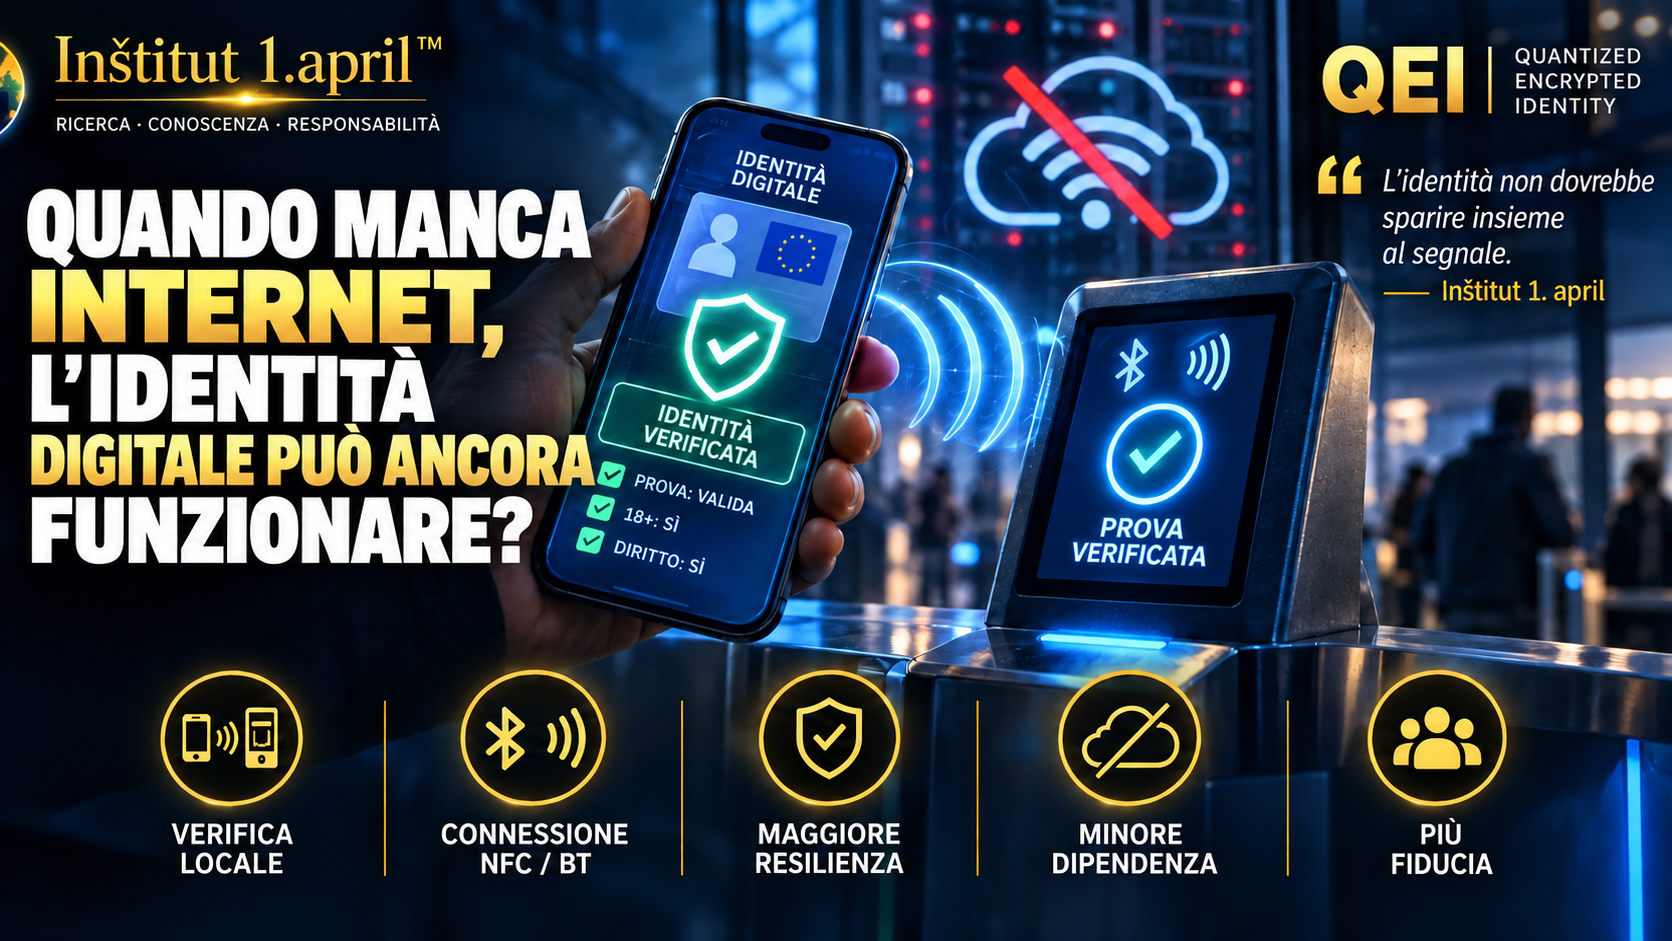
Internet può smettere di funzionare. La rete mobile può scomparire. Un servizio centrale può diventare temporaneamente irraggiungibile. Ma una persona non smette di essere ciò che è. Perché dovrebbe smettere di funzionare anche la sua identità digitale? QEI esplora un approccio diverso: Internet come infrastruttura per il rilascio e la sincronizzazione, ma non necessariamente come requisito per ogni singola prova.
Come utilizziamo oggi l’identità digitale?
In molti servizi elettronici attuali, la verifica dell’identità è collegata a infrastrutture online e centrali. La carta d’identità elettronica slovena, ad esempio, contiene strumenti di identificazione elettronica su un chip sicuro. Per l’autenticazione ad alto livello di garanzia, la chiave privata associata è protetta da PIN e non può essere esportata dal chip.
Il chip esegue quindi localmente importanti operazioni crittografiche. Tuttavia, quando la carta viene utilizzata per accedere a un servizio online tramite SI-PASS, il flusso dell’utente è collegato a un servizio remoto e all’infrastruttura di rete.
Questo introduce una distinzione importante: il funzionamento locale di un elemento di sicurezza non significa che l’intero servizio funzioni senza Internet.
Cosa succede quando manca la connessione?
Se un servizio è progettato per comunicare con un sistema centrale a ogni verifica, un’interruzione di Internet può bloccare il processo. Questo può essere rilevante sul campo, nelle aree con scarsa copertura, durante il sovraccarico delle reti mobili, in caso di calamità naturali o di temporanea indisponibilità dell’infrastruttura centrale.
La domanda quindi non è se Internet sia necessario. Lo è certamente per gran parte dell’infrastruttura digitale moderna. La domanda più importante è:
Internet deve essere disponibile anche in ogni singolo momento in cui dimostriamo la nostra identità?
L’identità digitale europea apre già alla verifica offline
Il quadro europeo per l’identità digitale prevede che il Portafoglio europeo di identità digitale possa essere utilizzato anche in modalità offline, ove appropriato. Il Regolamento (UE) 2024/1183 prevede esplicitamente l’autenticazione online e, ove appropriato, offline, insieme alla divulgazione selettiva dei dati.
L’architettura tecnica europea per la verifica in prossimità supporta inoltre la comunicazione diretta tra dispositivi, inclusi NFC e Bluetooth Low Energy. In questi scenari, determinate credenziali o prove possono essere verificate localmente senza accedere direttamente a un sistema remoto nel momento dell’interazione.
Questo è importante: l’identità digitale offline non è fantascienza. È già parte della direzione di sviluppo dell’identità digitale europea.
Come potrebbe funzionare con QEI?
QEI – Quantized Encrypted Identity è un concetto di ricerca e sviluppo dell’Istituto 1 aprile. Una possibile direzione architetturale prevede che l’utente non debba necessariamente contattare un database o un server centrale per ogni singola prova.
L’utente potrebbe invece conservare su un dispositivo sicuro una credenziale o un token verificabile crittograficamente. Quando deve dimostrare qualcosa, il dispositivo del verificatore potrebbe controllare localmente l’autenticità della prova e ricevere soltanto la risposta necessaria per quella specifica operazione.
Per esempio:
ETÀ 18+: SÌ
invece di ricevere nome, cognome, data di nascita completa, indirizzo e altri dati personali.
In forma semplificata, il flusso potrebbe essere:
UTENTE → PROVA CRITTOGRAFICA LOCALE → VERIFICATORE → RISULTATO
anziché il passaggio obbligatorio:
UTENTE → INTERNET → SISTEMA CENTRALE → DATABASE → RISPOSTA → VERIFICATORE
In cosa potrebbe essere diverso QEI?
L’obiettivo di QEI non sarebbe affermare che Internet non serve. Anche la verifica offline non è una caratteristica sconosciuta ad altri sistemi. La differenza potenzialmente importante sarebbe la combinazione di più principi nella stessa architettura:
VERIFICA LOCALE
Negli scenari appropriati, una prova di base potrebbe essere verificata direttamente tra dispositivi.
DIVULGAZIONE MINIMA DEI DATI
Il verificatore riceverebbe soltanto l’attributo o la prova effettivamente necessari.
MINORE DIPENDENZA DA UN SINGOLO PUNTO
Ogni singola prova non richiederebbe necessariamente una connessione a un server centrale.
SINCRONIZZAZIONE DOPO IL RIPRISTINO DELLA CONNESSIONE
Quando la rete torna disponibile, chiavi, stati, revoche e altre informazioni di sicurezza potrebbero essere aggiornati.
FIDUCIA MULTILIVELLO
La prova non dipenderebbe semplicemente da ciò che mostra un dispositivo, ma dalla verifica crittografica della sua origine e validità.
Offline non significa senza infrastruttura
C’è un limite importante. Un sistema capace di verifica offline ha comunque bisogno di infrastruttura.
La connettività resta necessaria per il rilascio e il rinnovo delle credenziali, l’aggiornamento delle chiavi affidabili, gli aggiornamenti di sicurezza, la sincronizzazione e il controllo delle credenziali revocate o compromesse.
La revoca è una sfida particolarmente importante. Se un dispositivo rimane offline a lungo, il sistema deve stabilire per quanto tempo possa fidarsi dello stato memorizzato localmente. Tra le possibili soluzioni vi sono prove a breve durata, limiti temporali all’uso offline, informazioni di stato memorizzate localmente e sincronizzazione periodica.
È quindi più corretto parlare di identità digitale capace di funzionare in modo sicuro offline, piuttosto che di un sistema che non ha mai bisogno di Internet.
Il flusso online di oggi e un possibile approccio QEI
FLUSSO ONLINE ATTUALE:
utente → Internet → servizio remoto → verifica → risultato.
POSSIBILE FLUSSO OFFLINE QEI:
utente → connessione diretta NFC/Bluetooth → prova verificabile localmente → risultato.
Quando la connessione torna disponibile, il sistema si sincronizza e aggiorna le informazioni di sicurezza.
«Se Internet viene a mancare, una persona non perde la propria identità. Perché dovrebbe perderla un sistema digitale?»
— Istituto 1 aprile
Internet dovrebbe essere un’infrastruttura, non l’interruttore dell’identità
Il futuro dell’identità digitale non riguarda soltanto il trasferimento di un documento d’identità sul telefono. Riguarda anche la costruzione di un sistema che rimanga utilizzabile quando una parte dell’infrastruttura non è disponibile.
QEI intende esplorare un modello in cui l’infrastruttura centrale resti importante per il rilascio, la gestione della fiducia, le revoche e la sincronizzazione, mentre il momento della prova possa, ove appropriato, diventare un evento crittografico locale tra due dispositivi.
Un simile approccio potrebbe aumentare la resilienza del sistema e allo stesso tempo ridurre la quantità di dati personali da rivelare durante ogni singola verifica.
«L’identità digitale non dovrebbe scomparire insieme al segnale.»
— Istituto 1 aprile
Nota: QEI – Quantized Encrypted Identity è un concetto di ricerca e sviluppo dell’Istituto 1 aprile. Il testo descrive possibili direzioni architetturali e non afferma che QEI sia già un sistema di produzione implementato. La verifica offline fa parte anche dello sviluppo del quadro europeo EUDI Wallet; la particolarità proposta di QEI risiede nella combinazione tra verifica locale, token verificabili crittograficamente e divulgazione minima dei dati.
Fonti:
SI-TRUST – Carta d’identità elettronica
EUR-Lex – Regolamento (UE) 2024/1183
Commissione europea – EUDI Wallet: Identification in proximity scenarios