Ko zmanjka interneta: ali lahko digitalna identiteta še vedno deluje?
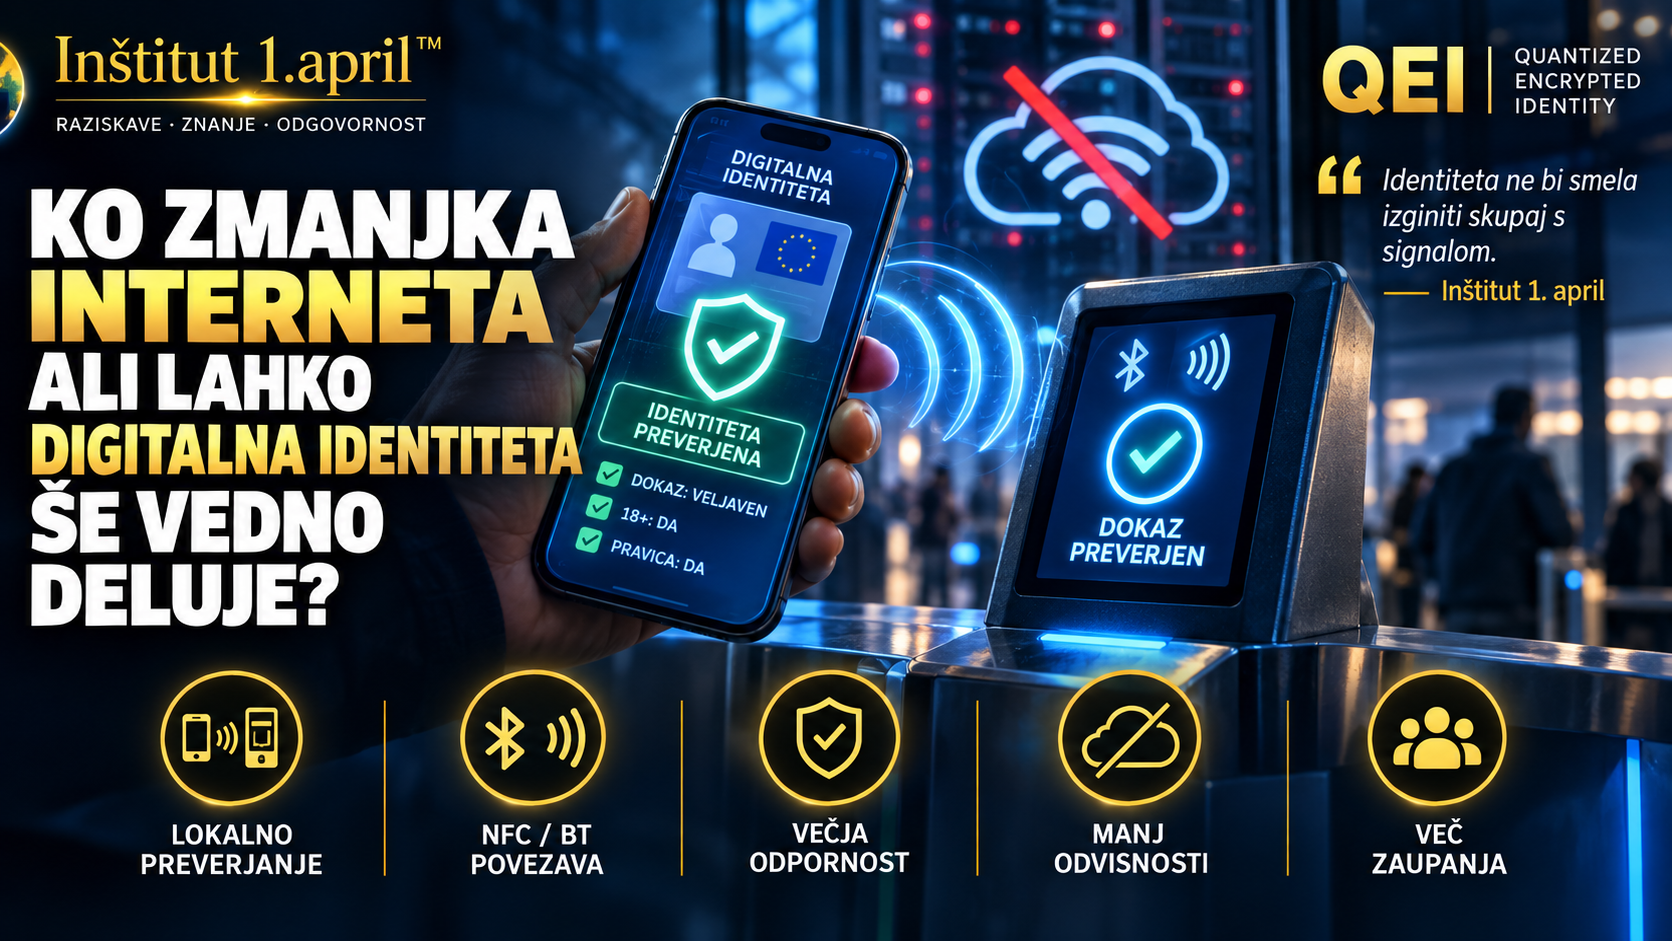
Internet lahko odpove. Mobilno omrežje lahko izgine. Centralna storitev je lahko začasno nedosegljiva. Toda človek zaradi tega ne preneha biti to, kar je. Ali bi morala tudi njegova digitalna identiteta prenehati delovati? QEI odpira možnost drugačnega pristopa: internet kot infrastruktura za izdajo in sinhronizacijo, ne nujno kot pogoj za vsak posamezen dokaz.
Kako digitalno identiteto uporabljamo danes?
Pri številnih današnjih elektronskih storitvah je postopek preverjanja identitete povezan s spletno in centralno infrastrukturo. Slovenska elektronska osebna izkaznica na primer vsebuje sredstva elektronske identifikacije na varnem čipu. Pri prijavi visoke ravni zanesljivosti je pripadajoči zasebni ključ zaščiten s kodo PIN in ga iz čipa ni mogoče izvoziti.
Čip torej pomembne kriptografske operacije opravlja lokalno. Ko pa osebno izkaznico uporabljamo za prijavo v spletno storitev prek sistema SI-PASS, je uporabniški postopek povezan z oddaljeno storitvijo in omrežno infrastrukturo.
To pomeni pomembno razliko: lokalno delovanje varnostnega elementa še ne pomeni, da celotna storitev deluje brez interneta.
Kaj se zgodi, če povezave ni?
Če je posamezna storitev zasnovana tako, da mora ob vsakem preverjanju komunicirati s centralnim sistemom, lahko izpad interneta prekine postopek. To je lahko težava na terenu, na območjih s slabim signalom, ob preobremenitvi mobilnega omrežja, med naravnimi nesrečami ali ob začasnem izpadu centralne infrastrukture.
Vprašanje zato ni, ali internet potrebujemo. Seveda ga potrebujemo za velik del sodobne digitalne infrastrukture. Pomembnejše vprašanje je:
Ali mora biti internet potreben tudi v vsakem posameznem trenutku dokazovanja identitete?
Evropska digitalna identiteta že odpira vrata offline preverjanju
Tudi evropski okvir za digitalno identiteto predvideva uporabo Evropske denarnice za digitalno identiteto v offline načinu, kjer je to primerno. Uredba (EU) 2024/1183 izrecno določa možnost spletne in, kjer je primerno, offline avtentikacije ter selektivnega razkrivanja podatkov.
Evropska tehnična arhitektura za bližinsko preverjanje predvideva tudi neposredno komunikacijo med napravama, med drugim prek NFC in Bluetooth Low Energy. Pri takšnem scenariju je mogoče določene podatke ali dokaze preveriti lokalno, brez neposrednega dostopa do oddaljenega sistema v trenutku interakcije.
To je pomembno: offline digitalna identiteta ni znanstvena fantastika. Gre za smer, ki je že vključena v razvoj evropske digitalne identitete.
Kako bi to lahko izgledalo pri QEI?
QEI – Quantized Encrypted Identity je razvojni in raziskovalni koncept Inštituta 1. april. Ena od njegovih možnih arhitekturnih smeri je, da uporabnik za vsak posamezen dokaz ne bi nujno potreboval neposredne komunikacije s centralno zbirko ali strežnikom.
Namesto tega bi lahko imel na varnem nosilcu kriptografsko preverljivo poverilnico oziroma token. Ko želi nekaj dokazati, bi naprava preverjevalca lokalno preverila pristnost dokaza in odgovorila samo na vprašanje, ki je za postopek potrebno.
Na primer:
STAROST 18+: DA
Namesto prenosa imena, priimka, točnega datuma rojstva, naslova in drugih osebnih podatkov.
Poenostavljeno bi bil postopek lahko:
UPORABNIK → LOKALNI KRIPTOGRAFSKI DOKAZ → PREVERJEVALNIK → REZULTAT
namesto obveznega:
UPORABNIK → INTERNET → CENTRALNI SISTEM → ZBIRKA PODATKOV → ODGOVOR → PREVERJEVALNIK
V čem bi lahko bil QEI drugačen?
Cilj QEI ne bi bil trditi, da internet ni potreben. Prav tako offline preverjanje samo po sebi ni nekaj, česar drugi sistemi ne poznajo. Pomembna bi bila kombinacija več načel v sami arhitekturi:
LOKALNO PREVERJANJE
Osnovni dokaz bi bilo mogoče v primernih primerih preveriti neposredno med napravama.
MINIMALNO RAZKRITJE PODATKOV
Preverjevalec bi dobil samo podatek oziroma dokaz, ki ga dejansko potrebuje.
MANJŠA ODVISNOST OD ENE TOČKE
Za vsak posamezen dokaz ne bi bilo nujno vzpostaviti povezave s centralnim strežnikom.
SINHRONIZACIJA PO PONOVNI POVEZAVI
Ko je omrežje ponovno na voljo, bi se lahko posodobili ključi, statusi, preklici in druge varnostne informacije.
VEČPLASTNO ZAUPANJE
Dokaz ne bi temeljil samo na tem, da naprava nekaj pokaže, ampak na kriptografskem preverjanju njegovega izvora in veljavnosti.
Offline ne pomeni brez infrastrukture
Tu je pomembna omejitev. Sistem, ki omogoča offline preverjanje, še vedno potrebuje infrastrukturo.
Omrežje je potrebno za izdajo in obnovo poverilnic, posodobitve zaupanja vrednih ključev, varnostne nadgradnje, sinhronizacijo ter preverjanje preklicanih ali kompromitiranih poverilnic.
Poseben izziv je prav preklic. Če je naprava dalj časa brez povezave, mora sistem vedeti, koliko časa lahko zaupa lokalno shranjenemu stanju. To je mogoče reševati s kratko veljavnostjo določenih dokazov, časovnimi omejitvami offline uporabe, lokalno shranjenimi statusnimi informacijami in periodično sinhronizacijo.
Zato bi bilo natančneje govoriti o digitalni identiteti, sposobni varnega offline delovanja, ne pa o sistemu, ki interneta nikoli ne potrebuje.
Današnji spletno odvisni postopek in možni QEI pristop
DANAŠNJI SPLETNI POSTOPEK:
uporabnik → internet → oddaljena storitev → preverjanje → rezultat.
MOŽNI QEI OFFLINE POSTOPEK:
uporabnik → neposredna povezava NFC/Bluetooth → lokalno preverljiv dokaz → rezultat.
Ko se povezava vrne, se sistem sinhronizira in osveži varnostne informacije.
»Če zmanjka interneta, človek ne izgubi svoje identitete. Zakaj bi jo moral izgubiti digitalni sistem?«
— Inštitut 1. april
Internet naj bo infrastruktura, ne stikalo za identiteto
Prihodnost digitalne identitete ni samo vprašanje, kako osebni dokument prenesti na telefon. Pomembno je tudi, kako zgraditi sistem, ki ostane uporaben, ko del infrastrukture ni dosegljiv.
QEI želi raziskovati model, v katerem bi bila centralna infrastruktura pomembna za izdajo, upravljanje zaupanja, preklice in sinhronizacijo, medtem ko bi bil sam trenutek dokazovanja v primernih primerih lahko lokalni kriptografski dogodek med dvema napravama.
Tak pristop bi lahko povečal odpornost sistema in hkrati zmanjšal količino osebnih podatkov, ki jih je treba pri posameznem preverjanju razkriti.
»Digitalna identiteta ne bi smela izginiti skupaj s signalom.«
— Inštitut 1. april
Opomba: QEI – Quantized Encrypted Identity je razvojni oziroma raziskovalni koncept Inštituta 1. april. Besedilo opisuje možne arhitekturne smeri in ne trdi, da je QEI že implementiran produkcijski sistem. Offline preverjanje je tudi del razvoja evropskega okvira EUDI Wallet; potencialna posebnost QEI je v predlagani kombinaciji lokalnega preverjanja, kriptografsko preverljivih tokenov in minimalnega razkritja podatkov.
Viri:
SI-TRUST – Elektronska osebna izkaznica
EUR-Lex – Uredba (EU) 2024/1183
European Commission – EUDI Wallet: Identification in proximity scenarios