Ko odrasli na spletu postanejo »otroci«: kako bi QEI lahko pomagal zaščititi mladoletne
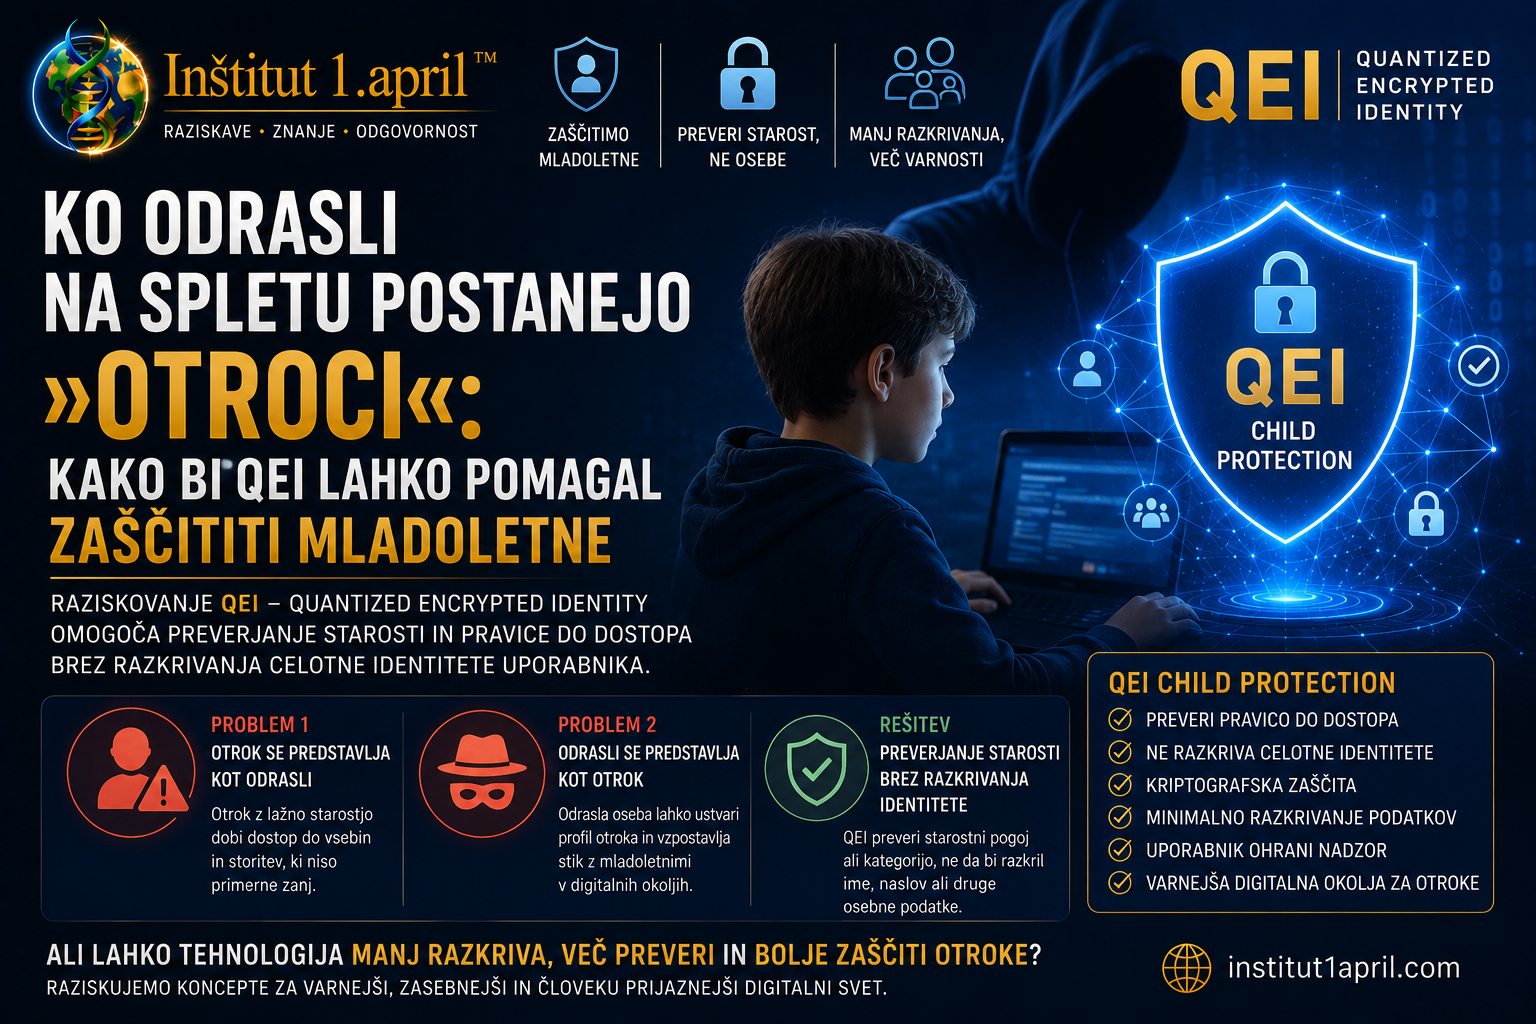
Na spletu je lahko odrasla oseba v nekaj sekundah stara 14 let. Otrok pa lahko z enim klikom postane »polnoleten«. V času vse glasnejših razprav o spolnih zlorabah otrok, pedofiliji in spletnem groomingu se zato odpira pomembno vprašanje: ali lahko digitalna identiteta prihodnosti učinkoviteje zaščiti mladoletne, ne da bi jih pri tem spremenila v predmet stalnega digitalnega nadzora? V okviru pobude QEI – Quantized Encrypted Identity pri Inštitutu 1. april raziskujemo prav takšen pristop.
Ko je starost na internetu samo podatek, ki ga vpišemo sami
Digitalni svet je otrokom omogočil dostop do znanja, komunikacije, zabave in ustvarjalnosti v obsegu, ki ga prejšnje generacije niso poznale.
Toda ista odprtost je ustvarila tudi resen problem.
Na internetu pogosto ne vemo, kdo je na drugi strani zaslona.
Otrok lahko vnese lažen datum rojstva in pridobi dostop do okolja, namenjenega odraslim.
Odrasla oseba lahko naredi ravno nasprotno.
V nekaj minutah lahko ustvari profil, izbere fotografijo, vnese izmišljeno starost in se začne predstavljati kot 13-, 14- ali 15-letnik.
Za sistem je lahko to dovolj.
Toda deklarirana starost ni preverjena starost.
In prav ta razlika postaja vse pomembnejša.
Aktualne razprave o spolnih zlorabah otrok, pedofiliji in spletnem groomingu bi morale zato preseči politične delitve.
Vprašanje ni, kdo je problem prvi izpostavil.
Vprašanje je:
Kaj lahko kot družba dejansko naredimo, da otroka bolje zaščitimo?
Pravo, policija, sodstvo, izobraževanje, starši, šole in digitalne platforme imajo pri tem vsak svojo vlogo.
Toda del odgovora mora postati tudi tehnologija.
Dve strani iste digitalne luknje
Današnji sistem ima dva nasprotna problema.
Prvi je otrok, ki se na spletu predstavlja kot odrasel, da bi prišel do vsebin ali storitev, do katerih glede na svojo starost ne bi smel imeti dostopa.
Drugi je potencialno še nevarnejši:
odrasel, ki se predstavlja kot otrok.
To je posebej pomembno pri družbenih omrežjih, klepetalnicah, spletnih igrah, aplikacijah za komunikacijo in drugih digitalnih okoljih, kjer lahko odrasla oseba vzpostavi stik z mladoletnikom.
Pri spletnem groomingu lahko storilec postopoma pridobiva otrokovo zaupanje, prikriva svojo dejansko identiteto ali starost ter komunikacijo sčasoma premakne v vedno bolj zasebno okolje.
Nobena tehnologija sama po sebi ne more preprečiti pedofilije, spolnih zlorab ali vseh oblik groominga.
Toda to ne pomeni, da tehnologija ne more odstraniti nekaterih možnosti, ki takšno ravnanje olajšujejo.
QEI Child Protection
V okviru širše pobude QEI – Quantized Encrypted Identity vidimo možnost razvoja specializiranega podsistema:
QEI CHILD PROTECTION
Njegov cilj ne bi bil ugotavljati, katere spletne strani otrok obiskuje.
Prav tako cilj ne bi smel biti vzpostavitev centralnega registra otrokovega digitalnega življenja.
Osnovna ideja je drugačna:
preveriti pravico do dostopa, ne da bi bilo treba razkriti celotno identiteto uporabnika.
To je pomembna razlika.
Če mora določena spletna storitev vedeti samo, ali je uporabnik starejši od 18 let, zakaj bi morala avtomatično dobiti njegovo ime, priimek, naslov, številko osebnega dokumenta in natančen datum rojstva?
Morda potrebuje samo kriptografsko preverljiv odgovor:
18+ : DA
ali
18+ : NE
To je eden temeljnih principov, ki jih raziskuje koncept QEI:
dokazati potrebno lastnost z najmanjšim možnim razkritjem osebnih podatkov.
“Zaščita otroka ne bi smela pomeniti, da mora otrok svojo identiteto razkriti vsakemu spletnemu mestu. Tehnologija prihodnosti bi morala znati preveriti potrebno, ne da bi zaradi tega izvedela vse.”
— Inštitut 1. april
Ko »Star sem 18 let« ne bi bil več dovolj
Danes je preverjanje starosti na delu interneta skoraj simbolično.
Uporabniku se prikaže vprašanje:
»Ali ste starejši od 18 let?«
Klikne:
DA.
In nadaljuje.
Takšna rešitev ne preverja praktično ničesar.
V modelu QEI Child Protection bi lahko spletna storitev namesto uporabnikove izjave zahtevala digitalno preverljivo potrditev starostnega pogoja.
Potek bi bil konceptualno zelo preprost:
uporabnik → QEI preverjanje → dokaz starostne kategorije → odločitev o dostopu
Če je uporabnik mladoleten:
QEI AGE STATUS: UNDER 18
ACCESS: DENIED
Storitev pri tem ne potrebuje otrokovega imena.
Ne potrebuje njegovega naslova.
In potencialno niti njegovega natančnega datuma rojstva.
Izve samo tisto, kar mora vedeti:
uporabnik ne izpolnjuje starostnega pogoja.
Toda zaščita mora delovati tudi v drugo smer
Tu postane koncept posebej zanimiv.
Kaj če je določeno digitalno okolje namenjeno otrokom?
Odrasla oseba danes lahko pri registraciji preprosto napiše:
Starost: 14 let.
Če platforma tega podatka ne preveri, je lahko za sistem ta oseba »otrok«.
Pri QEI bi lahko raziskovali možnost drugačnega modela.
Uporabnik bi lahko imel preverjeno starostno kategorijo, ne da bi moral drugim uporabnikom razkriti svojo identiteto.
Platforma bi lahko prejela samo:
VERIFIED MINOR
ali:
ADULT
Odrasla oseba tako samo z lažnim datumom rojstva ne bi mogla pridobiti statusa preverjenega mladoletnika.
V posebej zaščitenih otroških digitalnih okoljih bi bilo mogoče določene funkcije ali prostore omejiti samo na preverjene starostne kategorije.
To ne pomeni, da bi bilo treba odrasle izključiti iz vseh prostorov, kjer so prisotni otroci.
Starši, učitelji, trenerji, moderatorji in druge upravičene odrasle osebe imajo lahko legitimno vlogo.
Toda njihova vloga bi bila lahko jasno opredeljena in digitalno preverljiva.
Odrasel ne bi bil »14-letnik«.
Bil bi preverjena odrasla oseba z določeno upravičeno vlogo.
QEI Child Key – digitalni ključ, ki ga ni mogoče obiti z enim klikom
Naslednja razvojna možnost je varnostni element, ki ga lahko za potrebe koncepta imenujemo:
QEI CHILD KEY
»Ključ« pri tem ni nujno klasičen USB-ključek.
Lahko bi bil namenski fizični element, varen del mobilnega telefona, pametna kartica, secure element ali druga tehnična rešitev.
Njegova naloga bi bila zaščititi QEI poverilnico oziroma sodelovati pri dokazovanju potrebnega statusa uporabnika.
Pomembno je predvsem to, da zaščita ne bi bila samo nastavitev v brskalniku, ki jo lahko uporabnik izključi.
Vzpostavila bi se veriga zaupanja:
QEI identiteta → zaščiteni ključ → naprava → preverjanje → digitalna storitev
Če uporabnik nima ustreznega upravičenja, storitev dostopa ne odobri.
Ne prikaže zgolj opozorila.
Ne zahteva še enega klika.
Dostop preprosto ni dovoljen.
Otrokove identitete ne smemo poslati vsakemu spletnemu mestu
Tu se pojavi pomemben paradoks.
Za učinkovitejšo zaščito otrok potrebujemo bolj zanesljivo preverjanje starosti.
Toda če bi rešitev pomenila, da mora otrok vsakemu spletnemu mestu pošiljati osebno izkaznico, fotografijo obraza, datum rojstva in druge osebne podatke, bi lahko ustvarili nov problem.
Zbirali bi ogromne količine izjemno občutljivih podatkov o mladoletnikih.
QEI raziskuje nasprotno smer.
Več preverljivosti, manj razkrivanja.
Spletna stran ne potrebuje odgovora na vprašanje:
»Kdo je ta otrok?«
Če je namen zgolj starostna omejitev, potrebuje odgovor:
»Ali ta uporabnik izpolnjuje zahtevano starostno mejo?«
To sta dve povsem različni vprašanji.
Anonimnost ni isto kot nepreverjena identiteta
Tudi odraslemu uporabniku ni treba javno razkriti imena samo zato, da sistem preveri njegovo starost.
To je pomembno.
QEI bi lahko ločeval med javno identiteto uporabnika in kriptografsko preverjenimi lastnostmi njegove identitete.
Nekdo lahko na platformi uporablja vzdevek.
Drug uporabnik ne pozna njegovega imena, naslova ali osebnega dokumenta.
Toda sistem lahko kljub temu preveri:
ADULT – VERIFIED
To odpira možnost kompromisa, ki je pri današnjih razpravah pogosto spregledan:
zasebnost in preverljivost se ne izključujeta nujno.
Zaščita otroka ne sme postati nadzor otroka
To je ena najpomembnejših meja celotnega koncepta.
V imenu zaščite otrok bi bilo zelo enostavno ustvariti infrastrukturo, ki bi spremljala skoraj vsak njihov digitalni korak.
Katero stran je otrok obiskal. Kaj je iskal. S kom je govoril. Kaj je prebral. Kdaj je bil na spletu.
Takšna arhitektura bi lahko postala nevarna sama po sebi.
Zato bi moralo biti eno temeljnih načel QEI Child Protection:
“Ne spremljaj otroka. Preveri pravico do dostopa. Zaščita otrok ne sme postati infrastruktura za nadzor njihovega digitalnega življenja.”
— Inštitut 1. april
Če sistem odloča samo o tem, ali ima uporabnik pravico do določene storitve, mu za to ni treba poznati celotne otrokove spletne zgodovine.
Potrebna je samo informacija, nujna za konkretno odločitev.
To pomeni raziskovanje minimalnega razkrivanja podatkov, lokalne obdelave, kriptografske zaščite, ločevanja identitete od posameznih dokazil ter strogo omejenega dostopa do podatkov.
Kaj bi se zgodilo v praksi?
Predstavljajmo si tri preproste primere.
1. Otrok želi odpreti vsebino 18+
Storitev zahteva dokaz starostnega pogoja.
QEI potrdi:
UNDER 18
Rezultat:
ACCESS DENIED
Brez pošiljanja otrokove osebne izkaznice spletnemu mestu.
2. Odrasla oseba želi ustvariti profil 14-letnika
Vpisati »14« je mogoče.
Toda za pridobitev statusa VERIFIED MINOR je potrebno ustrezno preverljivo QEI dokazilo.
Odrasla oseba ga nima.
Platforma zato ne potrdi uporabnika kot mladoletnika.
3. Odrasel mora legitimno sodelovati v otroškem digitalnem okolju
Učitelj, moderator ali druga upravičena oseba ne potrebuje lažne otroške identitete.
Sistem jo lahko označi kot:
VERIFIED ADULT – AUTHORIZED ROLE
Otrok tako potencialno lažje razlikuje med drugim preverjenim mladoletnikom in odraslo osebo z določeno funkcijo.
QEI ne more odpraviti pedofilije
Pri tako resni temi moramo postaviti jasno mejo med tehnološkim potencialom in obljubami.
QEI ne more odpraviti pedofilije.
Ne more preprečiti vsakega primera spolne zlorabe.
Ne more odkriti vsakega storilca.
In ne more nadomestiti policije, pravosodja, centrov za socialno delo, šol, strokovnjakov za zaščito otrok, staršev ali odgovornosti digitalnih platform.
Lahko pa postavimo drugačno vprašanje:
Ali lahko s tehnologijo zmanjšamo nekatere možnosti, ki danes omogočajo ali olajšujejo nevarno digitalno vedenje?
Če odrasla oseba ne more zgolj z vpisom lažnega rojstnega datuma postati »preverjeni otrok«, smo odstranili eno možnost.
Če otrok ne more z enim klikom obiti preverjanja starosti, smo odstranili drugo.
Če za to ni treba ustvariti ogromne zbirke osebnih podatkov otrok, smo hkrati zaščitili še njihovo zasebnost.
To je smer raziskovanja.
Sistem bi moral biti odporen tudi proti zlorabi
Pri razvoju QEI Child Protection ne zadostuje vprašanje:
Kako sistem deluje?
Postaviti moramo tudi težja vprašanja:
- Kako ga lahko nekdo poskuša obiti?
- Kaj se zgodi ob kraji naprave ali ključa?
- Kaj če odrasla oseba uporabi otrokovo napravo?
- Kako se poverilnica prekliče?
- Kako se prepreči ustvarjanje več lažnih identitet?
- Kako sistem ravna, ko otrok postane polnoleten?
- Kdo lahko spremeni zaščitne nastavitve?
- Kako preprečimo, da bi država, platforma ali druga oseba sistem uporabila za neupravičeno spremljanje?
- Kako zagotovimo pravico do popravka v primeru napačne odločitve?
Prav takšna vprašanja ločujejo idejo od resnega razvojnega koncepta.
Potrebujemo tehnologijo, pravo in stroko
QEI Child Protection zato ne more biti samo informacijski projekt.
Za resen razvoj bi morali sodelovati strokovnjaki s področij kibernetske varnosti, kriptografije, varstva osebnih podatkov, otrokovih pravic, psihologije, preprečevanja spolnih zlorab, kazenskega prava, digitalnih platform in razvoja identitetnih sistemov.
Posebej pomembna bi bila tudi neodvisna presoja zasebnosti in varnosti.
Kajti sistem, namenjen zaščiti najranljivejših, mora imeti še višje varnostne standarde, ne nižjih.
Od politične razprave do vprašanja rešitev
Ko javnost razpravlja o pedofiliji in spolnih zlorabah otrok, je razumljivo, da je razprava čustvena.
Toda zaščita otrok ne bi smela pripadati eni politični strani.
Otrok nima politične barve.
Prav tako je premalo, da se vprašamo samo, kdo je za določeno stanje odgovoren.
Vprašati se moramo tudi:
Kaj lahko naredimo drugače, da bo naslednji otrok bolje zaščiten?
Del odgovora je zakonodaja. Del je preventiva. Del je izobraževanje. Del so učinkovite institucije in kazenski pregon. Del odgovornosti nosijo digitalne platforme.
In v 21. stoletju mora biti del odgovora tudi tehnološka arhitektura, ki varnost otroka vključuje že v svojo zasnovo.
QEI Child Protection kot nova razvojna smer
V okviru Inštituta 1. april zato vidimo QEI Child Protection kot eno od možnih specializiranih razvojnih smeri širšega sistema QEI.
Trenutno govorimo o razvojnem konceptu, ne o dokončanem, uvedenem ali certificiranem produktu.
Pred morebitno uporabo bi bili potrebni razvoj arhitekture, prototipiranje, modeliranje groženj, varnostno testiranje, pravna analiza, presoja vplivov na varstvo osebnih podatkov ter predvsem vključitev strokovnjakov za zaščito otrok.
Šele nato bi bilo mogoče odgovorno govoriti o pilotnem okolju.
Toda vsaka velika rešitev se začne z vprašanjem.
Naše je preprosto:
Če lahko digitalni svet preveri plačilo v nekaj sekundah, zakaj ne bi znal preveriti tudi pravice do dostopa – brez nepotrebnega razkritja identitete otroka?
Zaščititi, ne nadzorovati
Digitalna prihodnost otrok ne sme biti izbira med dvema slabima možnostma:
nepreverjenim internetom brez učinkovitih zaščit
ali
internetom popolnega nadzora in izgube zasebnosti.
Poiskati moramo tretjo pot.
Pot, pri kateri tehnologija zna postaviti mejo, vendar zaradi tega ne potrebuje celotne identitete človeka.
Pot, pri kateri odrasel ne more z enim vpisom postati »otrok«.
Pot, pri kateri otrok ne postane »odrasel« z enim klikom.
In pot, pri kateri varnost ne pomeni avtomatičnega zbiranja vedno več osebnih podatkov.
To je smer, ki jo želimo raziskovati s konceptom QEI Child Protection.
Preveri starost. Zaščiti identiteto. Omeji nevaren dostop.
Ne spremljaj otroka. Zaščiti njegovo digitalno pot.