L’EU KIDS Act apre una nuova questione: come verificare l’età di un bambino senza rivelarne l’identità?
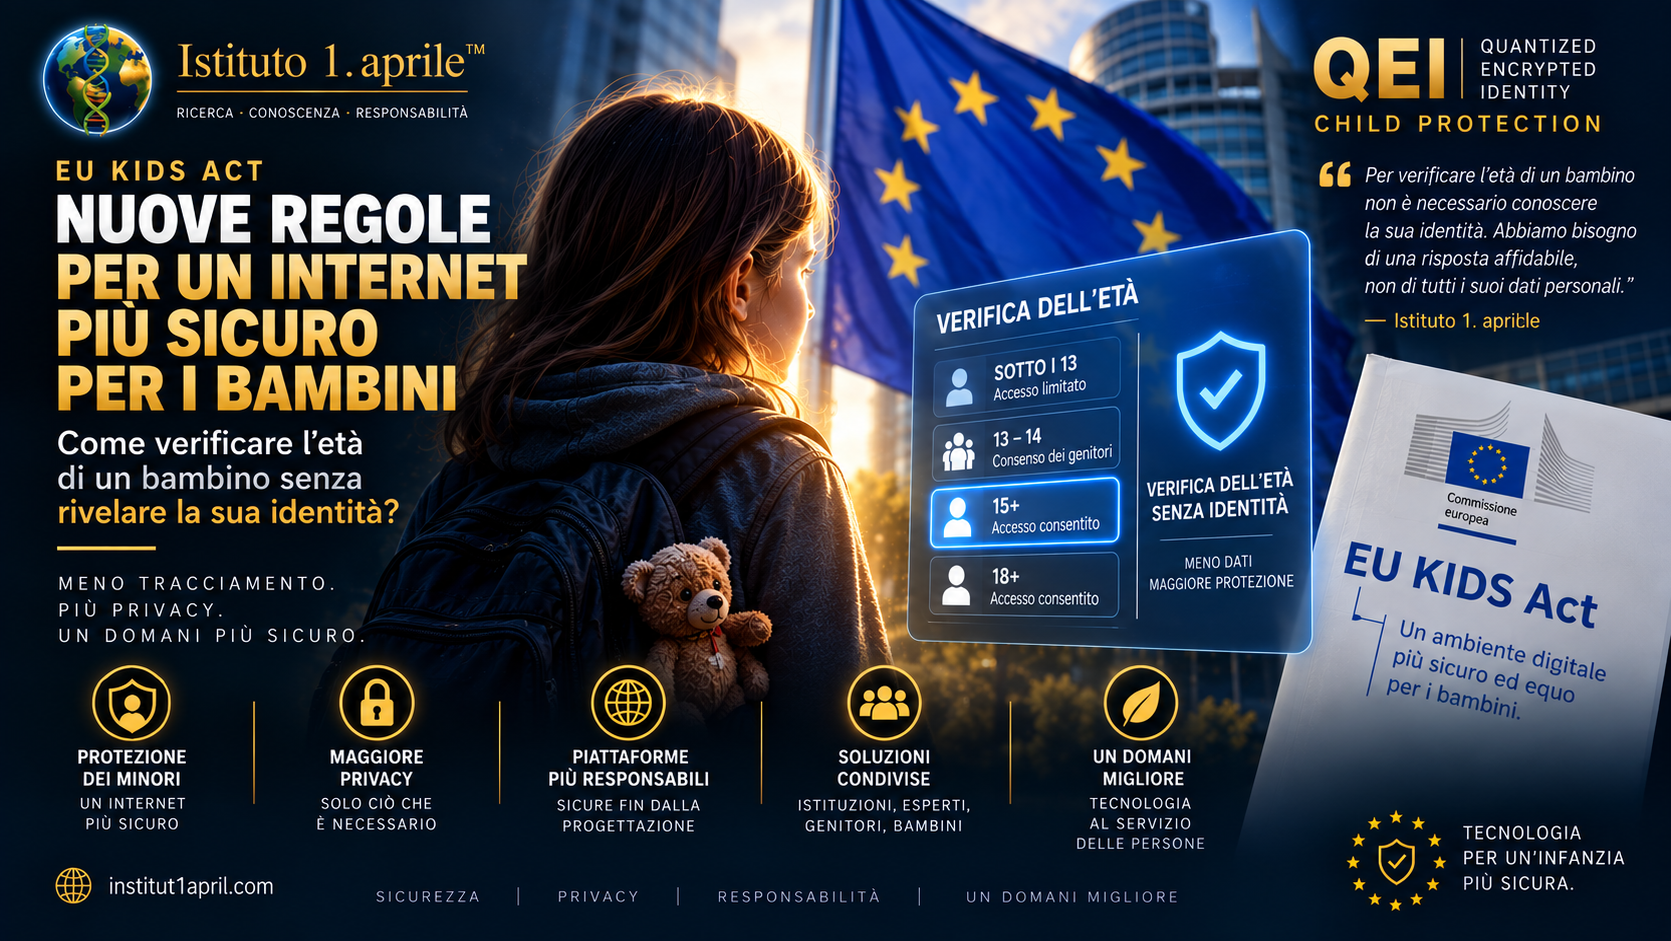
Il 17 settembre 2026 la Commissione europea ha presentato la proposta dell’EU KIDS Act, con l’obiettivo di rafforzare la protezione dei bambini e degli adolescenti nell’ambiente digitale. La proposta introduce, tra le altre misure, un approccio europeo comune ai limiti di età e attribuisce maggiori responsabilità alle piattaforme digitali. Ma insieme alle limitazioni di accesso emerge anche un’importante questione tecnica e sociale: come verificare in modo affidabile l’età di un utente senza costringere un bambino a rivelare la propria identità a ogni piattaforma online?
L’Europa vuole regole comuni per proteggere i minori
Il 17 settembre la Commissione europea ha presentato la proposta dell’EU KIDS Act – EU Keeping Internet Digital Spaces Accountable and Trustworthy. Il suo obiettivo è rafforzare la sicurezza dei minori online e stabilire regole più armonizzate in tutta l’Unione europea.
La proposta prevede un approccio graduale in base all’età. La Commissione europea fa riferimento a restrizioni per i bambini di età inferiore ai 13 anni e a un’età minima europea di 15 anni per l’apertura autonoma di un account su determinati social network e piattaforme.
Un elemento importante della proposta è anche la maggiore responsabilità dei fornitori di servizi digitali, che dovrebbero dimostrare che i propri servizi sono adeguati all’età e sicuri fin dalla progettazione.
La Slovenia ha accolto favorevolmente l’approccio europeo comune. Il gruppo di lavoro interministeriale nazionale ha individuato come soluzione appropriata per il contesto sloveno un approccio graduale con una soglia di 15 anni per l’accesso autonomo ai social network.
Sono inoltre previste ulteriori consultazioni con bambini e giovani, genitori, insegnanti, esperti e rappresentanti della società civile.
Ma come farà una piattaforma a sapere quanti anni ha un utente?
Se l’accesso a un determinato servizio digitale dipende dall’età, emerge un problema pratico.
Come può una piattaforma stabilire se un utente ha 12, 14, 15 o 18 anni?
Una possibilità è chiedere all’utente di inserire la propria data di nascita. Ma una data può facilmente essere inserita in modo errato o non veritiero.
Un’altra possibilità è verificare un documento d’identità o altri dati identificativi.
Questo approccio, tuttavia, apre un’altra domanda:
Per dimostrare la propria età, un bambino deve davvero comunicare a un’azienda privata online il proprio nome, cognome, la data di nascita completa, una fotografia o persino una copia del documento d’identità?
Forse esiste un approccio diverso.
Verificare l’età, non l’identità
Presso l’Istituto 1. april, nell’ambito del concetto di ricerca QEI Child Protection, stiamo analizzando il principio secondo cui un servizio digitale non deve necessariamente conoscere l’identità del bambino quando necessita soltanto della prova di una determinata fascia d’età.
Invece di:
NOME: …
COGNOME: …
DATA DI NASCITA: …
INDIRIZZO: …
in una determinata situazione il servizio potrebbe aver bisogno soltanto di una risposta verificabile:
SOTTO I 13 ANNI
oppure:
13–14
oppure:
15+
oppure:
18+
La piattaforma online potrebbe così verificare il diritto di accesso senza ricevere necessariamente l’intera identità dell’utente.
“Per dimostrare l’età, una piattaforma online non ha necessariamente bisogno dell’identità del bambino. Ha bisogno di una risposta affidabile alla domanda se l’utente soddisfi il requisito di età richiesto.”
— Istituto 1. april
Chiedere semplicemente «Quanti anni hai?» non basta
Internet oggi si basa spesso sull’autodichiarazione.
L’utente inserisce una data di nascita e il sistema la accetta.
Ma un bambino può dichiarare di essere adulto.
E un adulto può dichiarare di essere un bambino.
È proprio una delle questioni che presso l’Istituto 1. april abbiamo già affrontato nell’ambito del concetto QEI Child Protection: la fascia d’età dovrebbe essere verificabile, non semplicemente dichiarata.
Se le regole europee collegheranno sempre più l’accesso a determinati servizi all’età dell’utente, la qualità dei meccanismi di verifica dell’età diventerà ancora più importante.
Dimostrare ciò che è necessario senza rivelare tutto
Questo principio si collega a un concetto più ampio che studiamo nell’ambito di QEI – Quantized Encrypted Identity:
dimostrare l’attributo necessario divulgando la minore quantità possibile di dati personali.
Se un sito deve soltanto sapere:
«L’utente ha almeno 15 anni?»
potrebbe non aver bisogno di sapere:
«Chi è esattamente questa persona?»
Lo stesso principio può valere per i contenuti riservati agli adulti.
Il servizio potrebbe aver bisogno soltanto della prova:
18+ : SÌ
e non necessariamente di:
nome + cognome + indirizzo + data di nascita completa + numero del documento.
La distinzione tra verifica di un attributo e rivelazione dell’identità potrebbe diventare un elemento importante dei futuri sistemi di protezione dei minori.
Proteggere i bambini non deve creare un’infrastruttura per tracciarli
La verifica dell’età presenta anche un altro lato del problema.
Una maggiore verifica può significare maggiore sicurezza.
Ma un sistema progettato male può comportare anche una maggiore raccolta di dati, una maggiore centralizzazione e più possibilità di tracciare il comportamento digitale dei minori.
La tutela della privacy dovrebbe quindi essere integrata nell’architettura del sistema fin dall’inizio.
L’obiettivo non dovrebbe essere:
sapere quale bambino visita quale sito web.
L’obiettivo dovrebbe essere:
verificare in modo affidabile che l’utente soddisfi il requisito necessario per l’accesso.
“Non verificare più del necessario. Se un servizio ha bisogno dell’età, verifica l’età. Se non ha bisogno dell’identità, non richiederla.”
— Istituto 1. april
La verifica dell’età, da sola, non risolverà tutti i problemi
Una soglia di età non rappresenta una soluzione completa per la sicurezza dei minori online.
I bambini possono utilizzare dispositivi appartenenti ad altre persone. È possibile tentare di aggirare i controlli di accesso. Restano possibili account falsi, uso improprio dell’identità e numerose altre forme di abuso.
La tecnologia, inoltre, non può sostituire genitori, scuole, professionisti, autorità di regolamentazione, forze dell’ordine o la responsabilità delle piattaforme digitali.
Una verifica dell’età più affidabile e rispettosa della privacy potrebbe però costituire uno degli elementi di un sistema di protezione più ampio.
L’EU KIDS Act può essere l’inizio di un dibattito più ampio
La proposta della Commissione europea sposta il dibattito dalla sola domanda se i bambini debbano essere maggiormente protetti online anche verso un’altra importante questione: come dovrebbe essere realizzata tecnicamente tale protezione?
La Slovenia, sostenendo l’approccio europeo comune, ha sottolineato anche la responsabilità dei fornitori di servizi digitali e la necessità che i prodotti siano sicuri prima di raggiungere gli utenti minorenni.
Per l’Istituto 1. april emerge una domanda di ricerca particolarmente importante:
I sistemi futuri possono verificare l’età di un bambino e il suo diritto di accesso senza trasformare la verifica dell’età in un nuovo sistema di raccolta massiva delle identità?
QEI Child Protection rappresenta uno dei concetti di ricerca attraverso i quali intendiamo esplorare questa domanda.
Non come soluzione già pronta.
Non come parte dell’EU KIDS Act.
Ma come possibile approccio tecnico da studiare, verificare e valutare criticamente.
“Una buona protezione dei minori non dovrebbe imporre una scelta tra sicurezza e privacy. La sfida è sviluppare sistemi capaci di verificare ciò che è necessario senza, per questo, conoscere tutto.”
— Istituto 1. april
Nota: L’EU KIDS Act è una proposta legislativa presentata dalla Commissione europea il 17 settembre 2026 e sarà soggetta al successivo iter legislativo. QEI – Quantized Encrypted Identity e QEI Child Protection sono concetti di sviluppo e ricerca dell’Istituto 1. april. QEI non fa parte dell’EU KIDS Act e questo articolo non afferma che la Commissione europea o la Repubblica di Slovenia ne propongano l’utilizzo. Prima di qualsiasi eventuale applicazione pratica di un simile approccio sarebbero necessarie una validazione tecnica e di sicurezza, una valutazione giuridica, valutazioni d’impatto sulla privacy e sulla protezione dei dati personali, nonché il coinvolgimento di esperti nella protezione dei minori, nell’identità digitale e nella sicurezza informatica.
Fonti ufficiali:
Commissione europea – EU KIDS Act
Repubblica di Slovenia – risposta all’Atto UE per i minori